
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 cyberark/kubiscan
أداة لفحص مجموعة Kubernetes بحثًا عن الصلاحيات الخطرة
 rfunix/pompem
أداة البحث عن الثغرات
 stampery/mongoaudit
🔥 أداة قوية لتدقيق واختبار اختراق MongoDB 🔥
 wmal/linux-kodachi
نظام تشغيل مُقوَّى قائم على دبيان يضمن الخصوصية، مع مجموعة أدوات إخفاء الهوية مدمجة مسبقًا (Tor، VPN، DNSCrypt)، وأدوات مكافحة التحليل الجنائي، ومركز…
 mogenius/renovate-operator
مشغل لتبسيط عمليات التجديد في Kubernetes
 devanshbatham/openredirex
مُختبر للكشف عن ثغرات إعادة التوجيه المفتوحة
 hxsecurity/dongtai
أداة اختبار أمان التطبيقات التفاعلية (IAST) مفتوحة المصدر تقوم بتجهيز تطبيقات Java بشكل سلبي لاكتشاف الثغرات ومخاطر المكونات الطرفية التابعة في الوقت…
 pantheon-security/medusa
ماسح أمني يعتمد على الذكاء الاصطناعي أولاً. جديد في v2026.7: كشف اختراق Claude Code — فحص خطافات وأذونات ومهارات .claude/ قبل الاستنساخ — بالإضافة…
 elkokc/reflector
إضافة Burp قادرة على العثور على XSS المنعكس على الصفحة في الوقت الفعلي أثناء التصفح على الموقع
 dwisiswant0/crlfuzz
أداة سريعة لفحص ثغرة CRLF مكتوبة بلغة Go.
 torque59/nosql-exploitation-framework
إطار عمل بايثون لمسح واستغلال NoSQL
 musalbas/heartbleed-masstest
أداة متعددة الخيوط لمسح العديد من المضيفين بحثًا عن CVE-2014-0160.
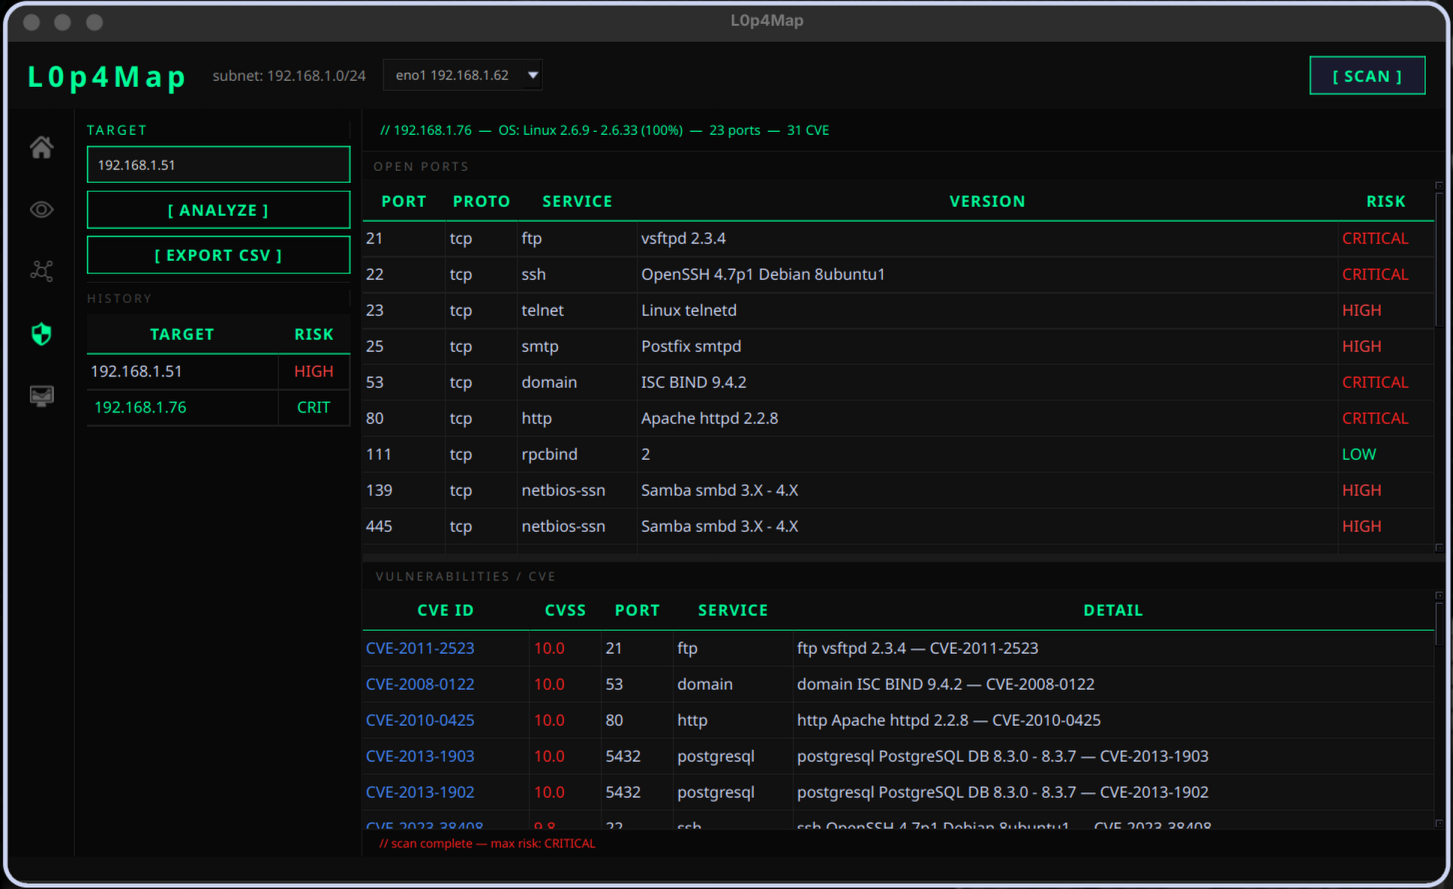 haxl0p4/l0p4map
أداة احترافية لمراقبة الشبكات وتصورها. تجمع L0P4Map بين اكتشاف ARP عالي السرعة والتكامل الكامل مع nmap ومحرك طوبولوجيا شبكة تفاعلي في الوقت الفعلي.…
 robertdavidgraham/rdpscan
ماسح سريع للثغرة CVE-2019-0708 'BlueKeep'.
 pepelux/sippts
مجموعة أدوات لتدقيق أنظمة VoIP القائمة على SIP
 byt3bl33d3r/itwasalladream
ماسح ضوئي PrintNightmare (CVE-2021-34527) بلغة Python. امسح شبكات فرعية كاملة بحثًا عن المضيفين المعرضين لثغرة PrintNightmare RCE.
 safedep/pmg
PMG يحمي المطورين ووكلاء الذكاء الاصطناعي من الحزم الضارة مفتوحة المصدر باستخدام proxy و sandbox وتغذية معلومات التهديدات من SafeDep.
 vulncheck-oss/go-exploit
إطار عمل لتطوير الاستغلال مبني على Go مع مراحل مدمجة للتحقق من الهدف، مسح الإصدار، الاستغلال، والتحكم (C2). يدعم حمولات متعددة، مساعدات بروتوكول،…








