
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 w-digital-scanner/w12scan
🚀 محرك بسيط لاكتشاف الأصول للأمن السيبراني. (محرك اكتشاف أصول الشبكة)
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 spinkham/skipfish
ماسح أمان لتطبيقات الويب من إنشاء lcamtuf لصالح google - مرآة غير رسمية
 nccgroup/sobelow
تحليل ثابت يركز على الأمان لإطار Phoenix Framework
 samjoan/droopescan
ماسح ضوئي قائم على الإضافات يساعد الباحثين في مجال الأمن على تحديد المشكلات في العديد من أنظمة إدارة المحتوى، خاصة دروبال وسيلفرسترايب.
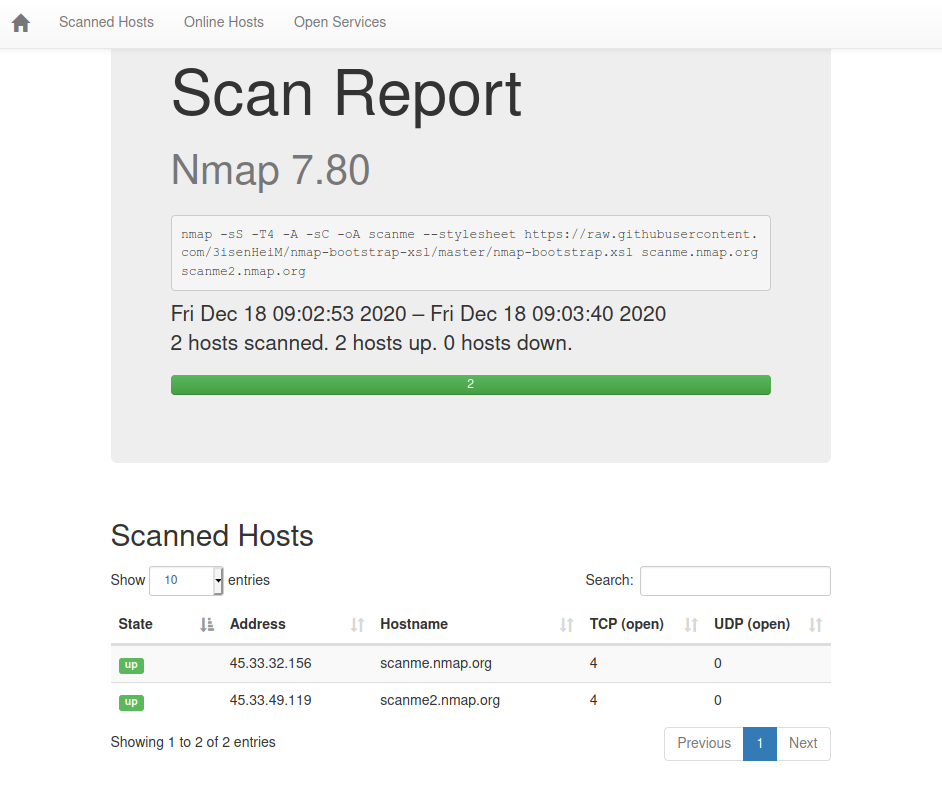 honze-net/nmap-bootstrap-xsl
تنفيذ XSL لـ Nmap مع Bootstrap.
 0xinfection/xsrfprobe
أداة التدقيق والاستغلال الرئيسية لتزوير الطلبات عبر المواقع (CSRF).
 dr0op/weblogicscan
نسخة محسّنة من WeblogicScan، نتائج كشف أكثر دقة، قائم على الإضافات، إضافة كشف CVE-2019-2618 و CVE-2019-2729، دعم Python3
 sairson/yasso
أداة مساعدة قوية لاختراق الشبكات الداخلية - تجعل Yasso سريعًا مثل الريح. تدعم اختراق الخدمات مثل rdp، ssh، redis، postgres، mongodb، mssql، mysql،…
 screetsec/dracnmap
Dracnmap هو برنامج مفتوح المصدر يُستخدم لاستغلال الشبكة وجمع المعلومات بمساعدة nmap. يأتي أمر nmap مع العديد من الخيارات التي يمكن أن تجعل الأداة…
 repplus/rep-chrome
rep+ — HTTP Repeater بأسلوب Burp لأداة Chrome DevTools مع ذكاء اصطناعي مدمج لشرح الطلبات واقتراح الهجمات
 nealbridges/vulnhunter
ماسح أمني للذكاء الاصطناعي الوكيلي يستدلّ كالمهاجم على الشيفرة المصدرية، ويؤكد الثغرات القابلة للاستغلال عبر إثباتات مفهوم قابلة للتنفيذ، ويقود…
 fgeek/pyfiscan
ماسح ضوئي مجاني للثغرات والإصدارات في تطبيقات الويب
 chaitin/veinmind-tools
veinmind-tools هي مجموعة أدوات أمان الحاويات التي طورتها شركة تشانغتينغ تكنولوجي بنفسها، والمبنية على veinmind-sdk.
 roottusk/vapi
vAPI هي واجهة برمجة تطبيقات ضعيفة معادية (Vulnerable Adversely Programmed Interface) وهي واجهة برمجة تطبيقات قابلة للاستضافة الذاتية تحاكي سيناريوهات…
 ion28/bluespawn
برنامج دفاع نشط واستجابة للنقاط النهائية (EDR) لتمكين الفرق الزرقاء
 praetorian-inc/titus
ماسح الأسرار عالي الأداء. CLI، مكتبة Go، إضافة Burp Suite، وإضافة Chrome. 487 قاعدة كشف مع التحقق المباشر من بيانات الاعتماد.
 lunasec-io/lunasec
LunaSec - ماسح أمان التبعيات الذي يخطرك تلقائيًا بوجود ثغرات مثل Log4Shell أو node-ipc في طلبات السحب والبناءات. احمِ نفسك في 30 ثانية باستخدام تطبيق…








