
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 irsdl/iis-shortname-scanner
أحدث إصدار من الماسحات الضوئية لثغرة كشف أسماء الملفات القصيرة (8.3) في IIS
 filosottile/heartbleed
أداة فحص (موقع وأداة) لـ CVE-2014-0160
 silverhack/monkey365
إطار تقييم أمني قائم على PowerShell لـ Microsoft 365 وAzure وEntra ID. يفحص التهيئات الخاطئة، والامتثال لمعيار CIS، والوضع الأمني السحابي، مع تقارير…
 ascit31/dark-moon
Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…
 1n3/brutex
هجوم القوة الغاشمة تلقائياً على جميع الخدمات التي تعمل على الهدف.
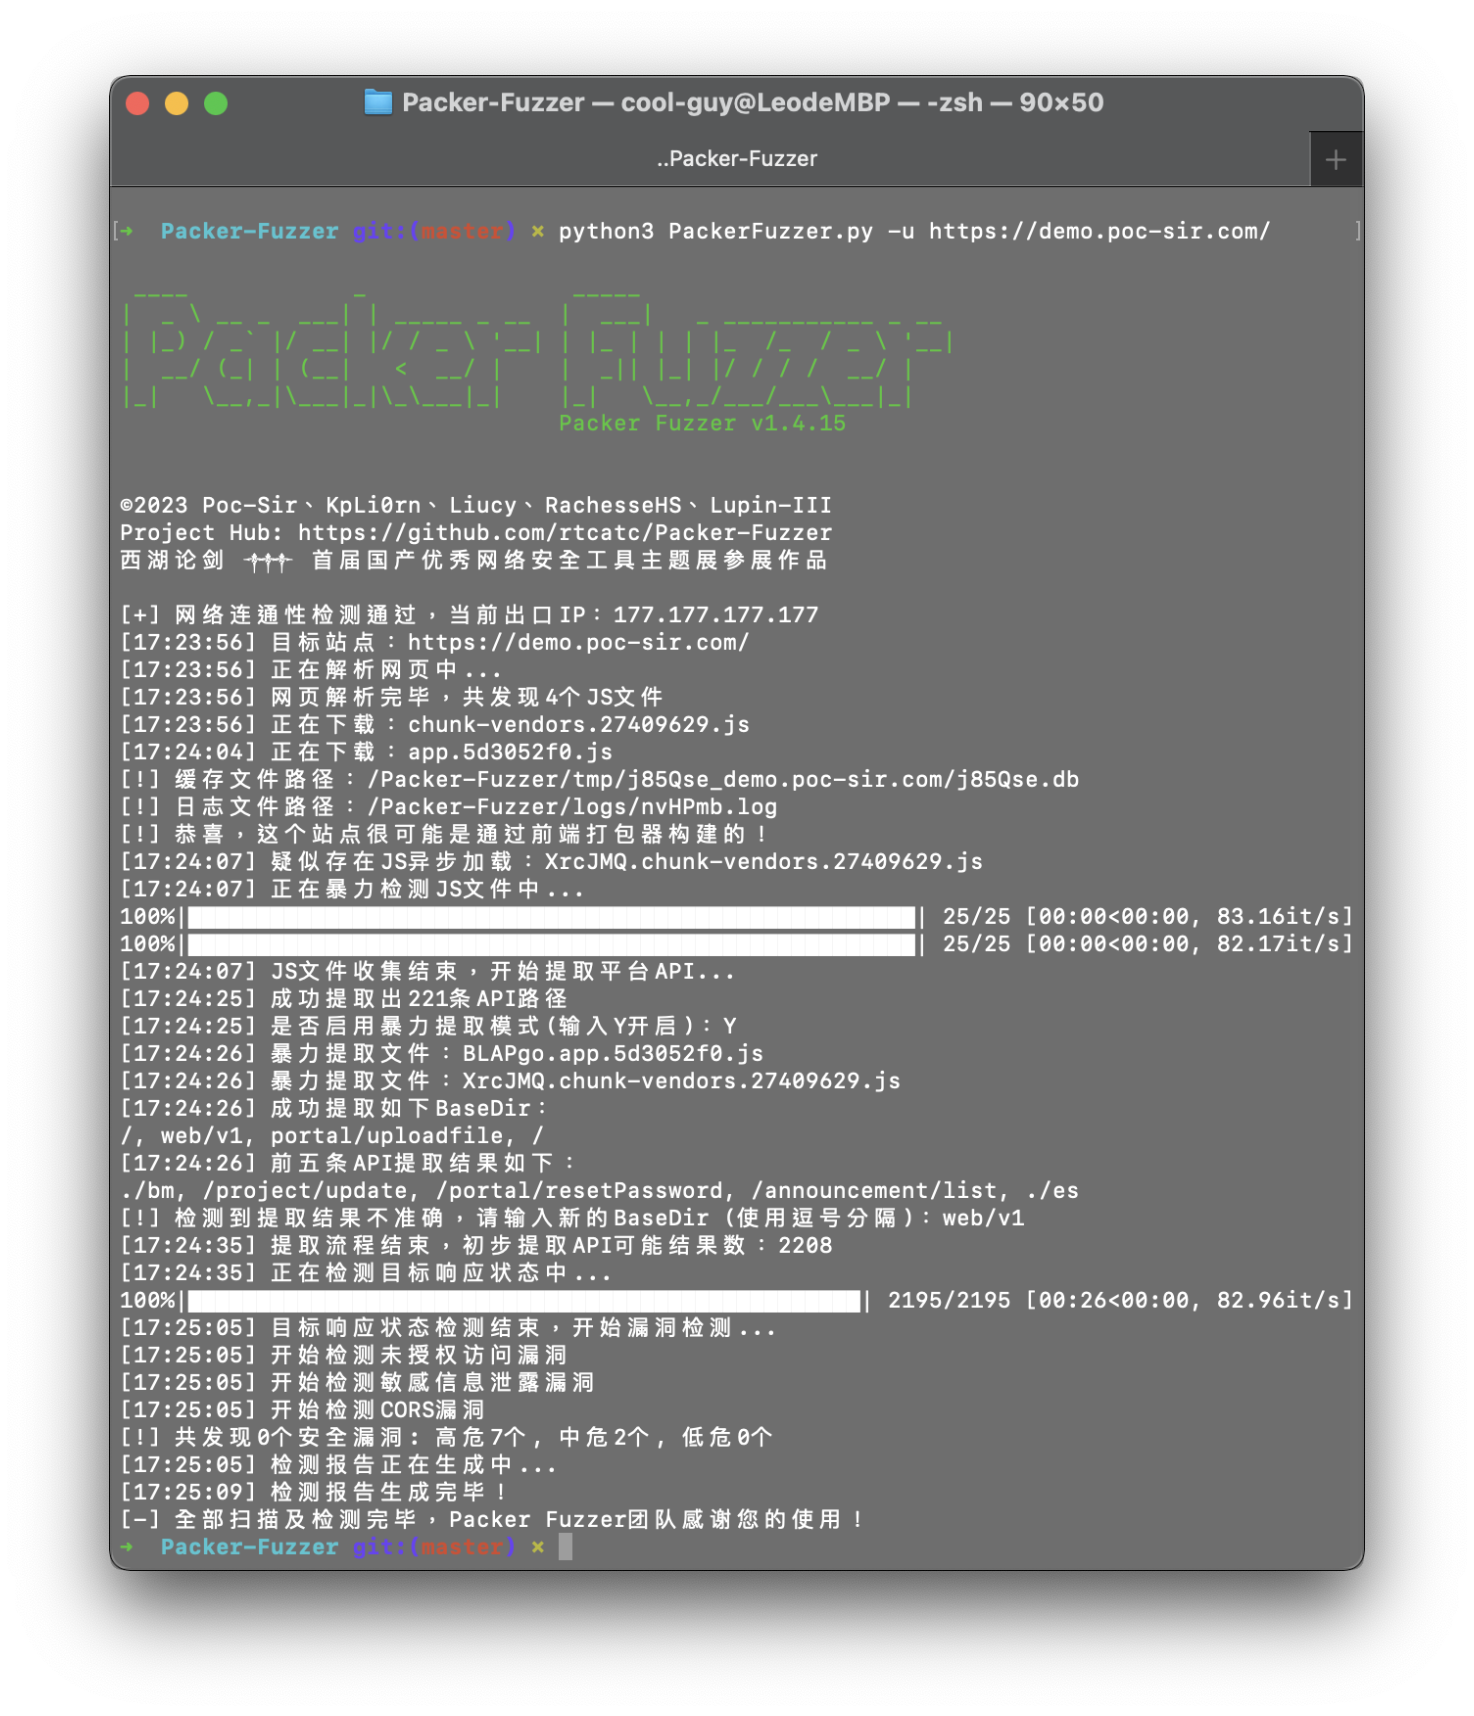 rtcatc/packer-fuzzer
Packer Fuzzer هو ماسح سريع وفعال للكشف عن أمان المواقع الإلكترونية المبنية باستخدام أدوات تجميع وحدات JavaScript مثل Webpack.
 swisskyrepo/graphqlmap
وحدة أمان لـ php7 و php8 - القضاء على فئات الأخطاء وتطبيق التصحيحات الافتراضية على البقية!
 aboutcode-org/vulnerablecode
قاعدة بيانات ثغرات مفتوحة المصدر تجمع بيانات CVE من مصادر متعددة مع واجهة مستخدم ويب وواجهة برمجة تطبيقات. تقوم بتعيين الثغرات إلى حزم برمجية محددة…
 datadog/guarddog
🐍 🔍 GuardDog هي أداة CLI لتحديد حزم PyPI وnpm الخبيثة
 hashgraph-online/hol-guard
Open-source antivirus and firewall for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and…
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 zegl/kube-score
تحليل كائنات Kubernetes مع توصيات لتحسين الموثوقية والأمان. kube-score يمنع بشكل فعال التوقف والعيوب في YAML و Charts الخاصة بـ Kubernetes. تحليل…
 securecodebox/securecodebox
منسق أمان أصلي لـ Kubernetes يقوم بأتمتة الكشف المستمر عن الثغرات الأمنية من خلال دمج عدة ماسحات ضوئية مفتوحة المصدر في خط أنابيب CI/CD.
 s0md3v/striker
Striker هو ماسح معلوماتي وهجومي للثغرات.
 protectai/ai-exploits
مجموعة من استغلالات الذكاء الاصطناعي/التعلم الآلي الواقعية للثغرات التي تم الكشف عنها بمسؤولية
 zaproxy/community-scripts
مجموعة من سكربتات ZAP ونصائح مقدمة من المجتمع - طلبات السحب مرحّب بها جداً!
 tr0uble-maker/poc-bomber
استخدام عدد كبير من ثغرات/استغلالات عالية التهديد للحصول بسرعة على صلاحيات الهدف، للاختراق والاستطلاع السريع للفريق الأحمر








