
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 six2dez/onelistforall
مولّد قوائم كلمات منظمة ومصنفة لاختبار الاختراق عبر الويب، وتعداد الدلائل، واكتشاف النطاقات الفرعية. يقوم تلقائياً بمزامنة أكثر من 36 مصدراً، ويصنف…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 أول بيئة اختبار اختراق لنظام Windows على شرائح Mac M
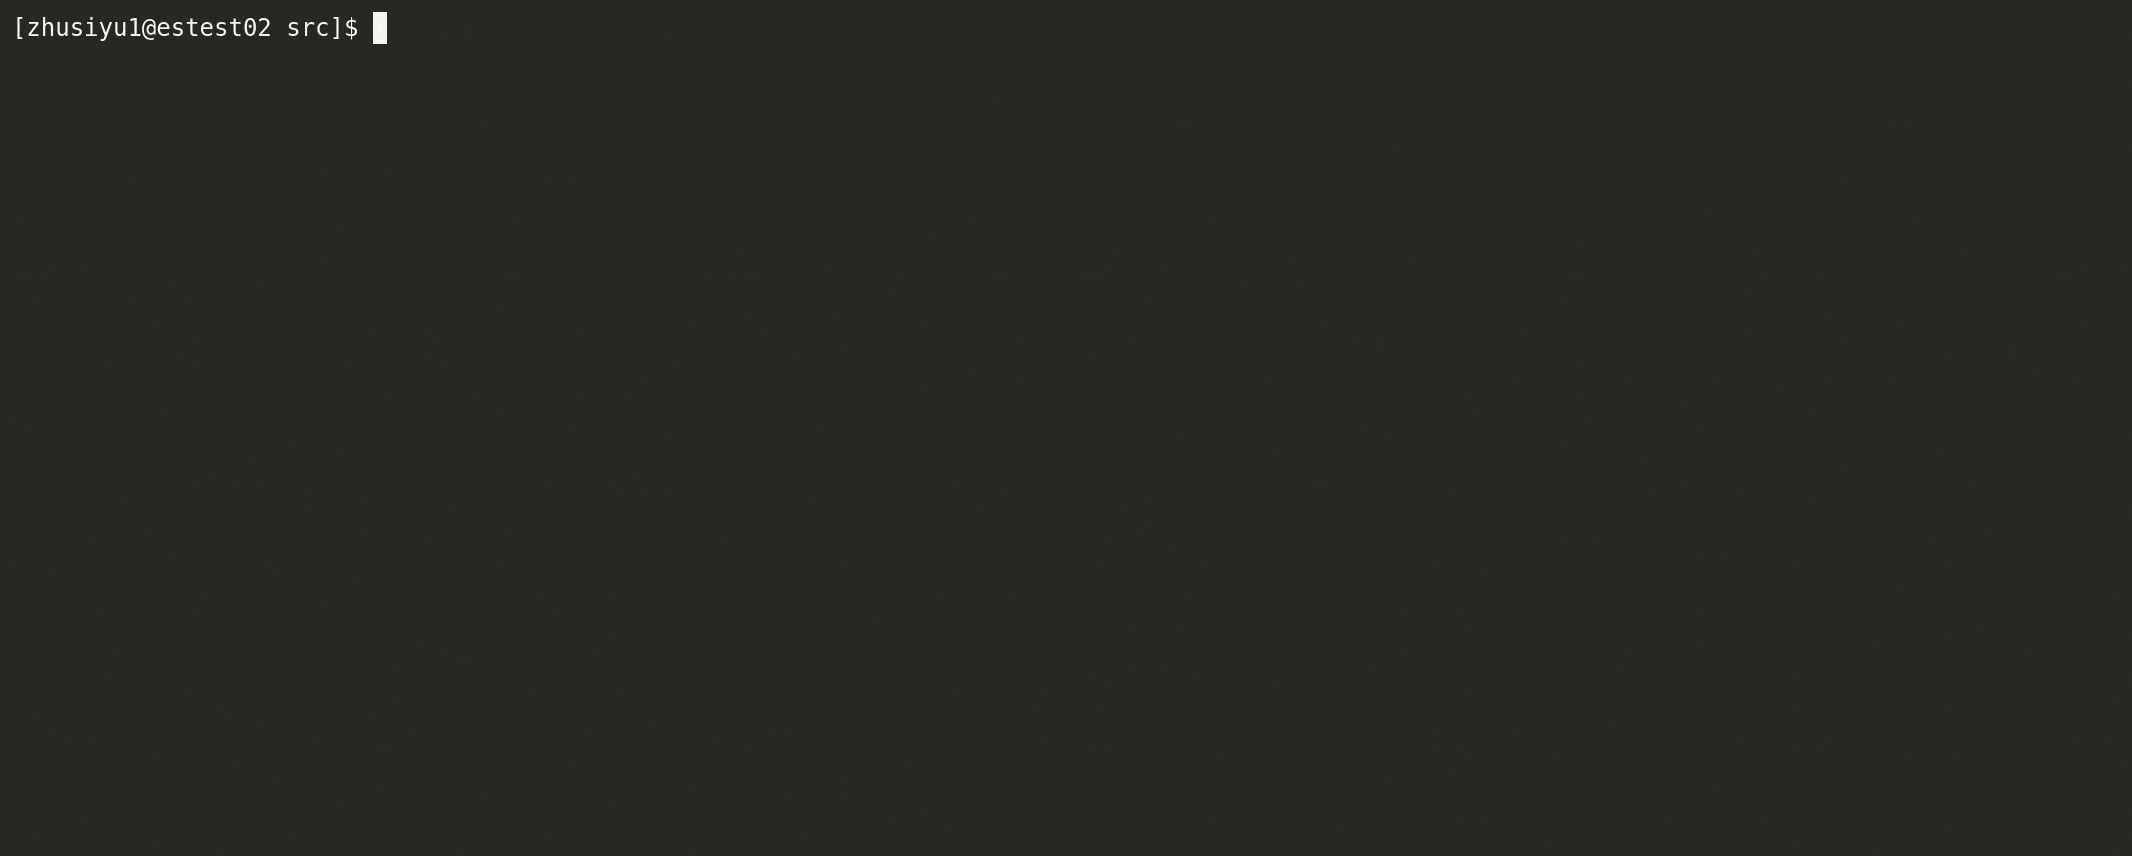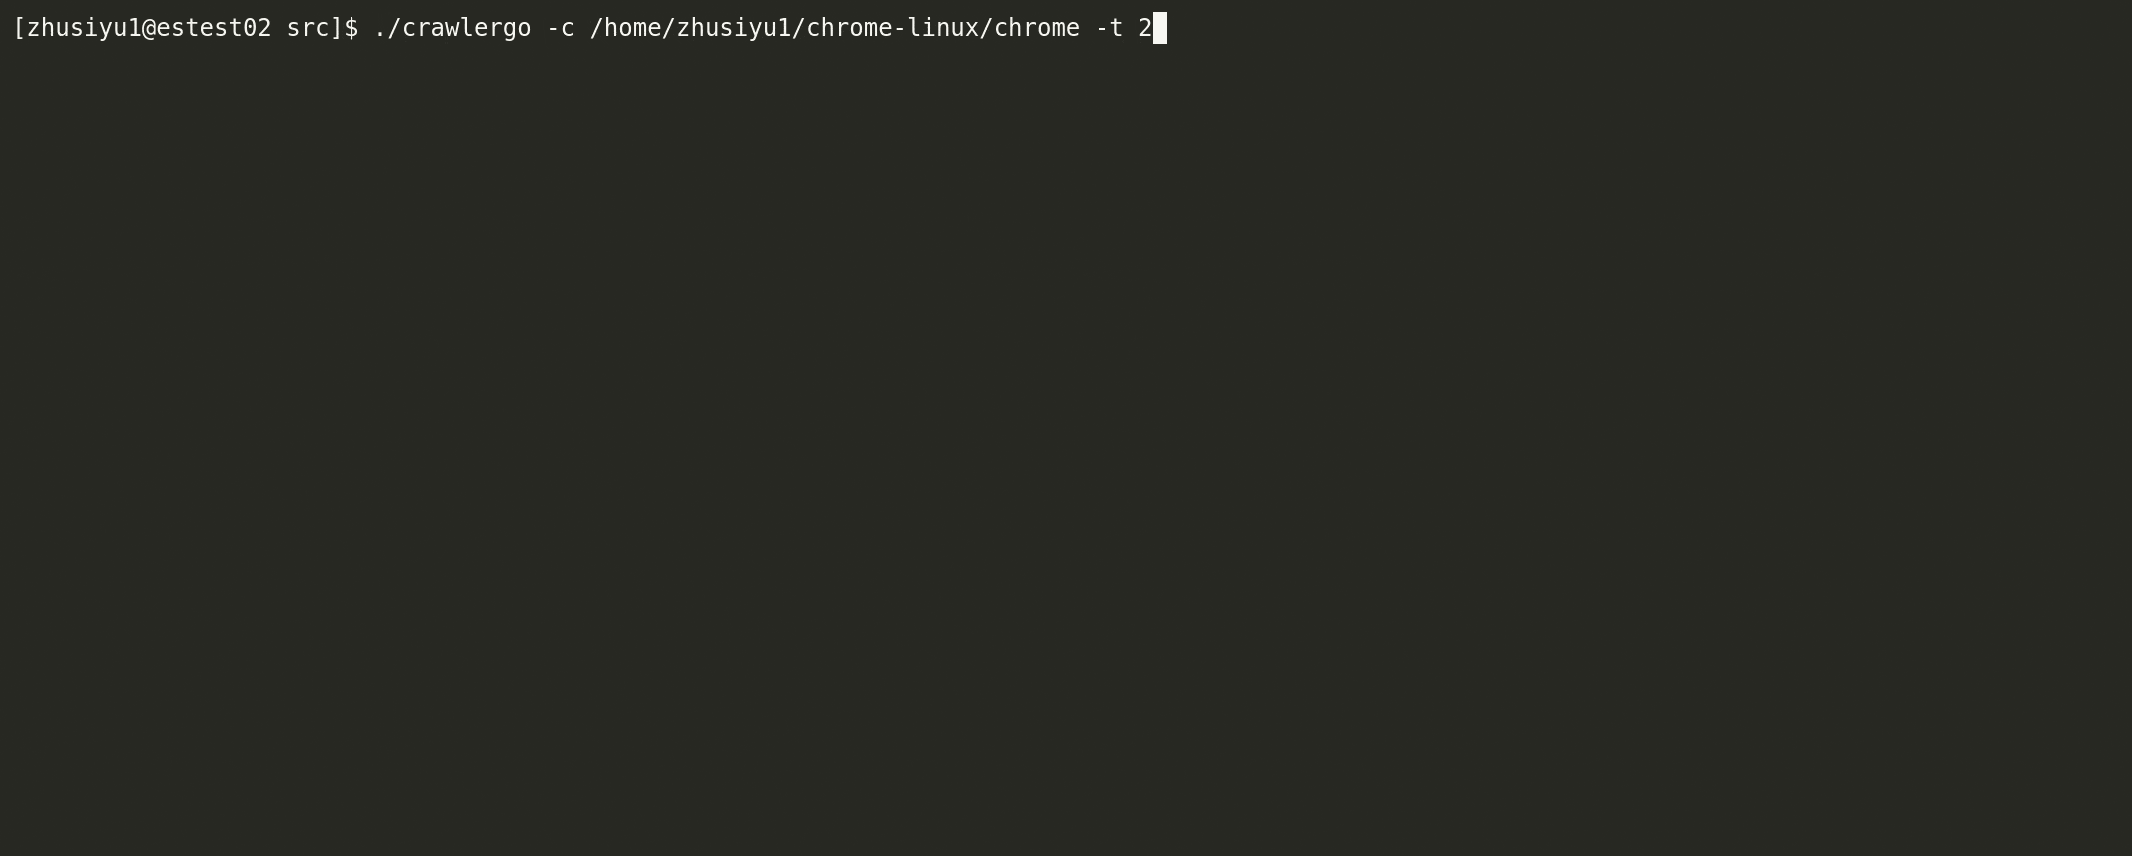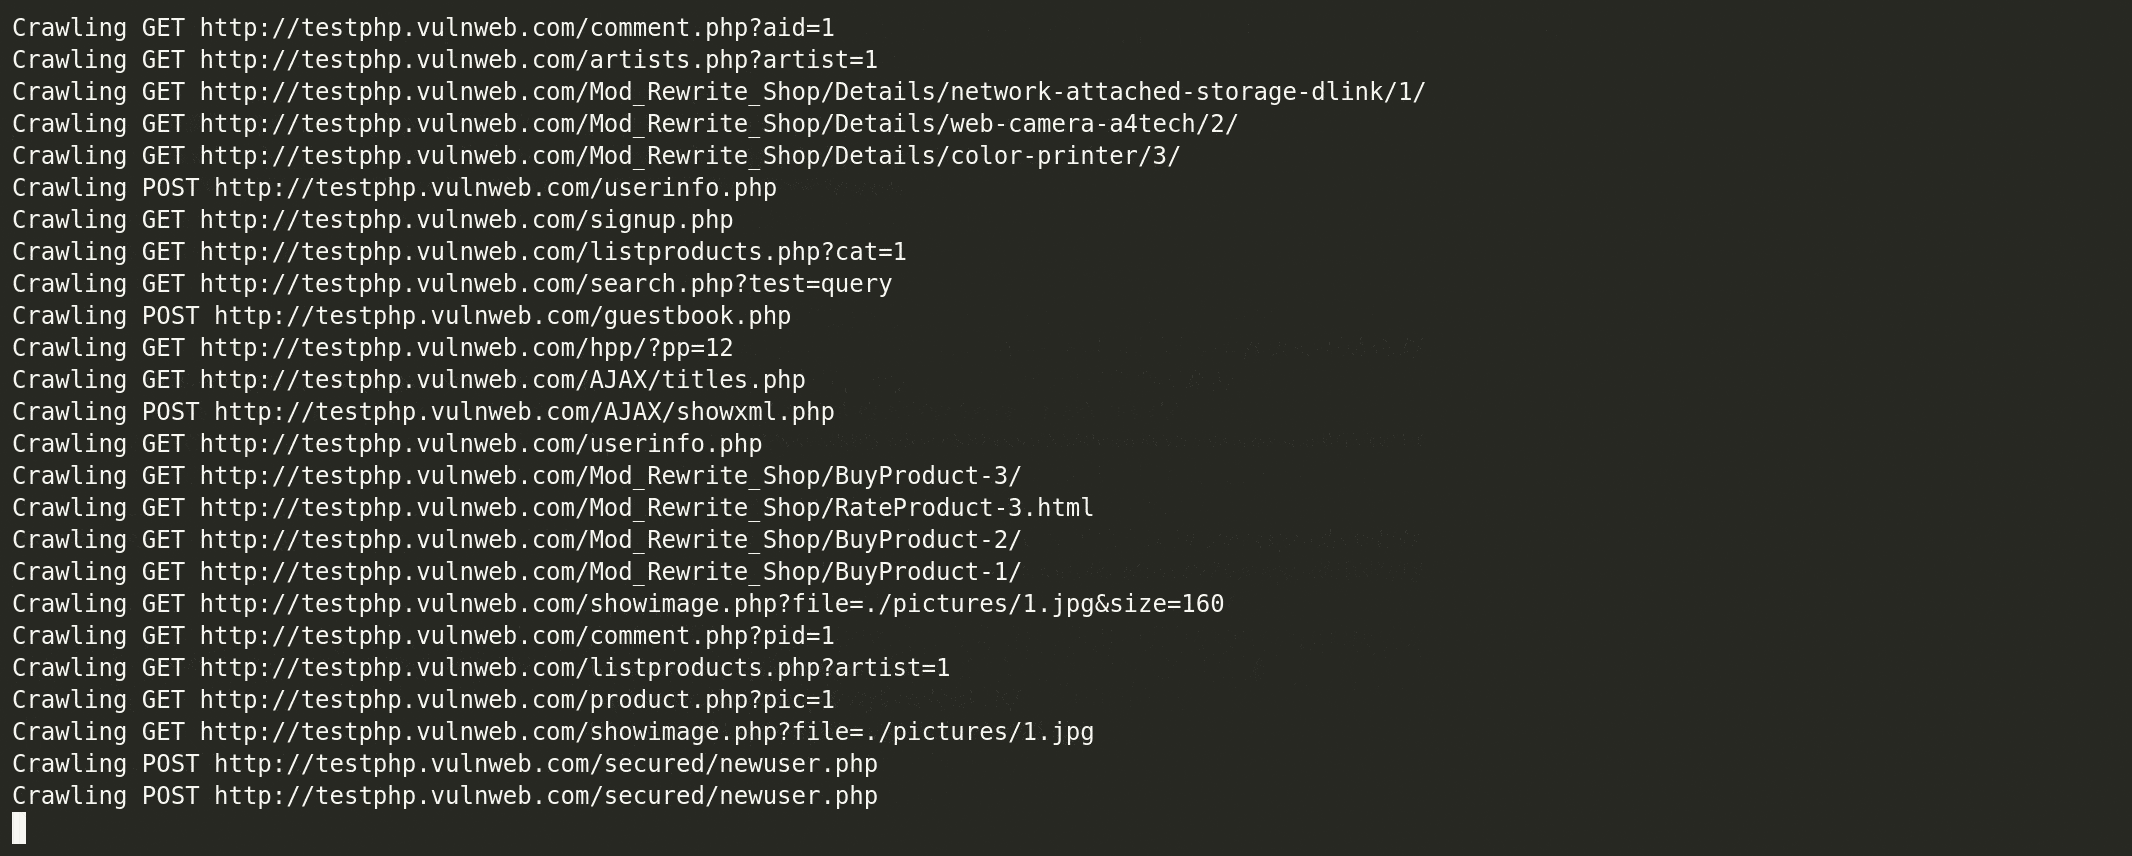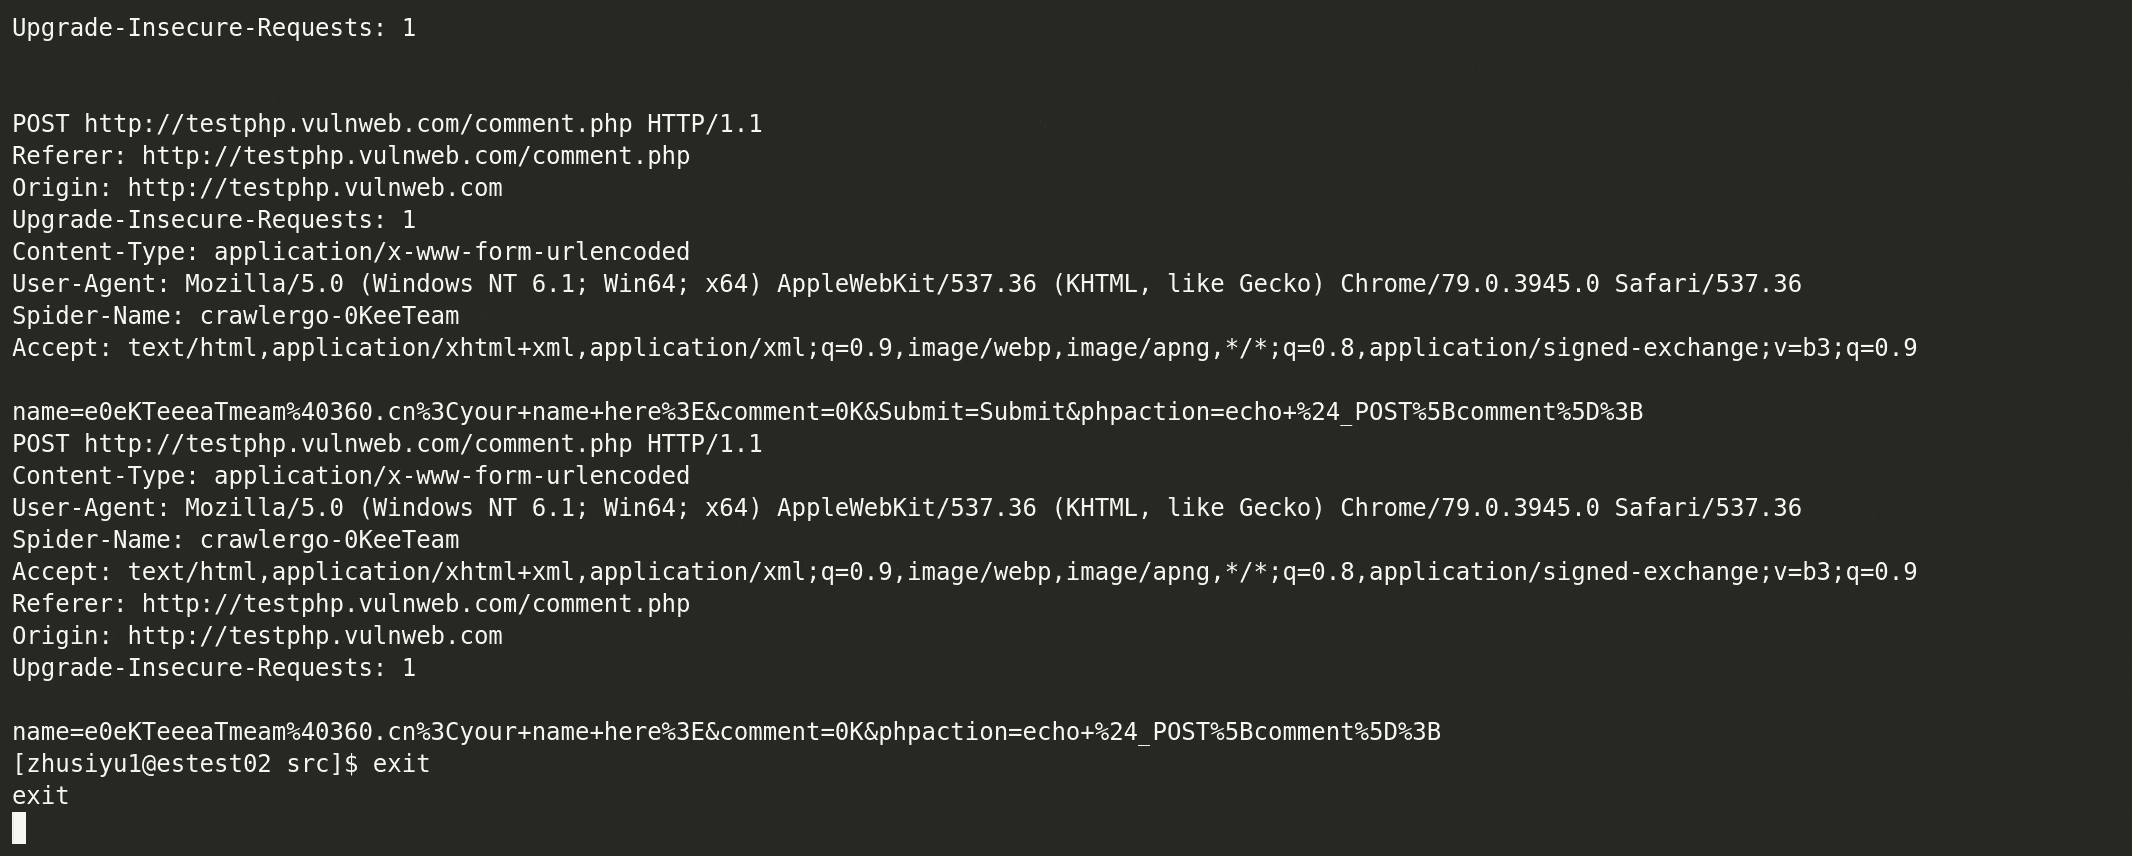 qianlitp/crawlergo
زاحف متصفح قوي لأدوات فحص الثغرات الأمنية على الويب
 enjoiz/xxeinjector
أداة للاستغلال التلقائي لثغرة XXE باستخدام طرق مباشرة ومختلفة out of band.
 altramayor/gatekeeper
أول نظام حماية مفتوح المصدر من DDoS
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | أداة نشر تلقائي لبيئة الفريق الأحمر/الأزرق
 archerysec/archerysec
ASOC, ASPM, DevSecOps, إدارة الثغرات باستخدام ArcherySec.
 webpwnized/mutillidae
OWASP Mutillidae II هي تطبيق ويب مجاني مفتوح المصدر، ضعيف عمداً، يوفر هدفاً للتدريب على أمن الويب. هذه بيئة اختراق ويب سهلة الاستخدام مصممة…
 freelabz/secator
secator - السكين السويسري لمختبر الاختراق
 trimstray/htrace.sh
سكيني السويسري البسيط لاستكشاف أخطاء http/https وتوصيف أدائها.
 ron190/jsql-injection
أداة آلية لكشف واستغلال حقن SQL لاستخراج معلومات قاعدة البيانات من تطبيقات الويب، تدعم تقنيات حقن متعددة ونصوص تلاعب.
 0xsteph/pentest-ai-agents
حوّل Claude Code إلى مساعدك في أبحاث الأمن الهجومي. وكلاء فرعيون متخصصون للذكاء الاصطناعي لاختبار الاختراق المصرح به يخططون للعمليات، ويحللون…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
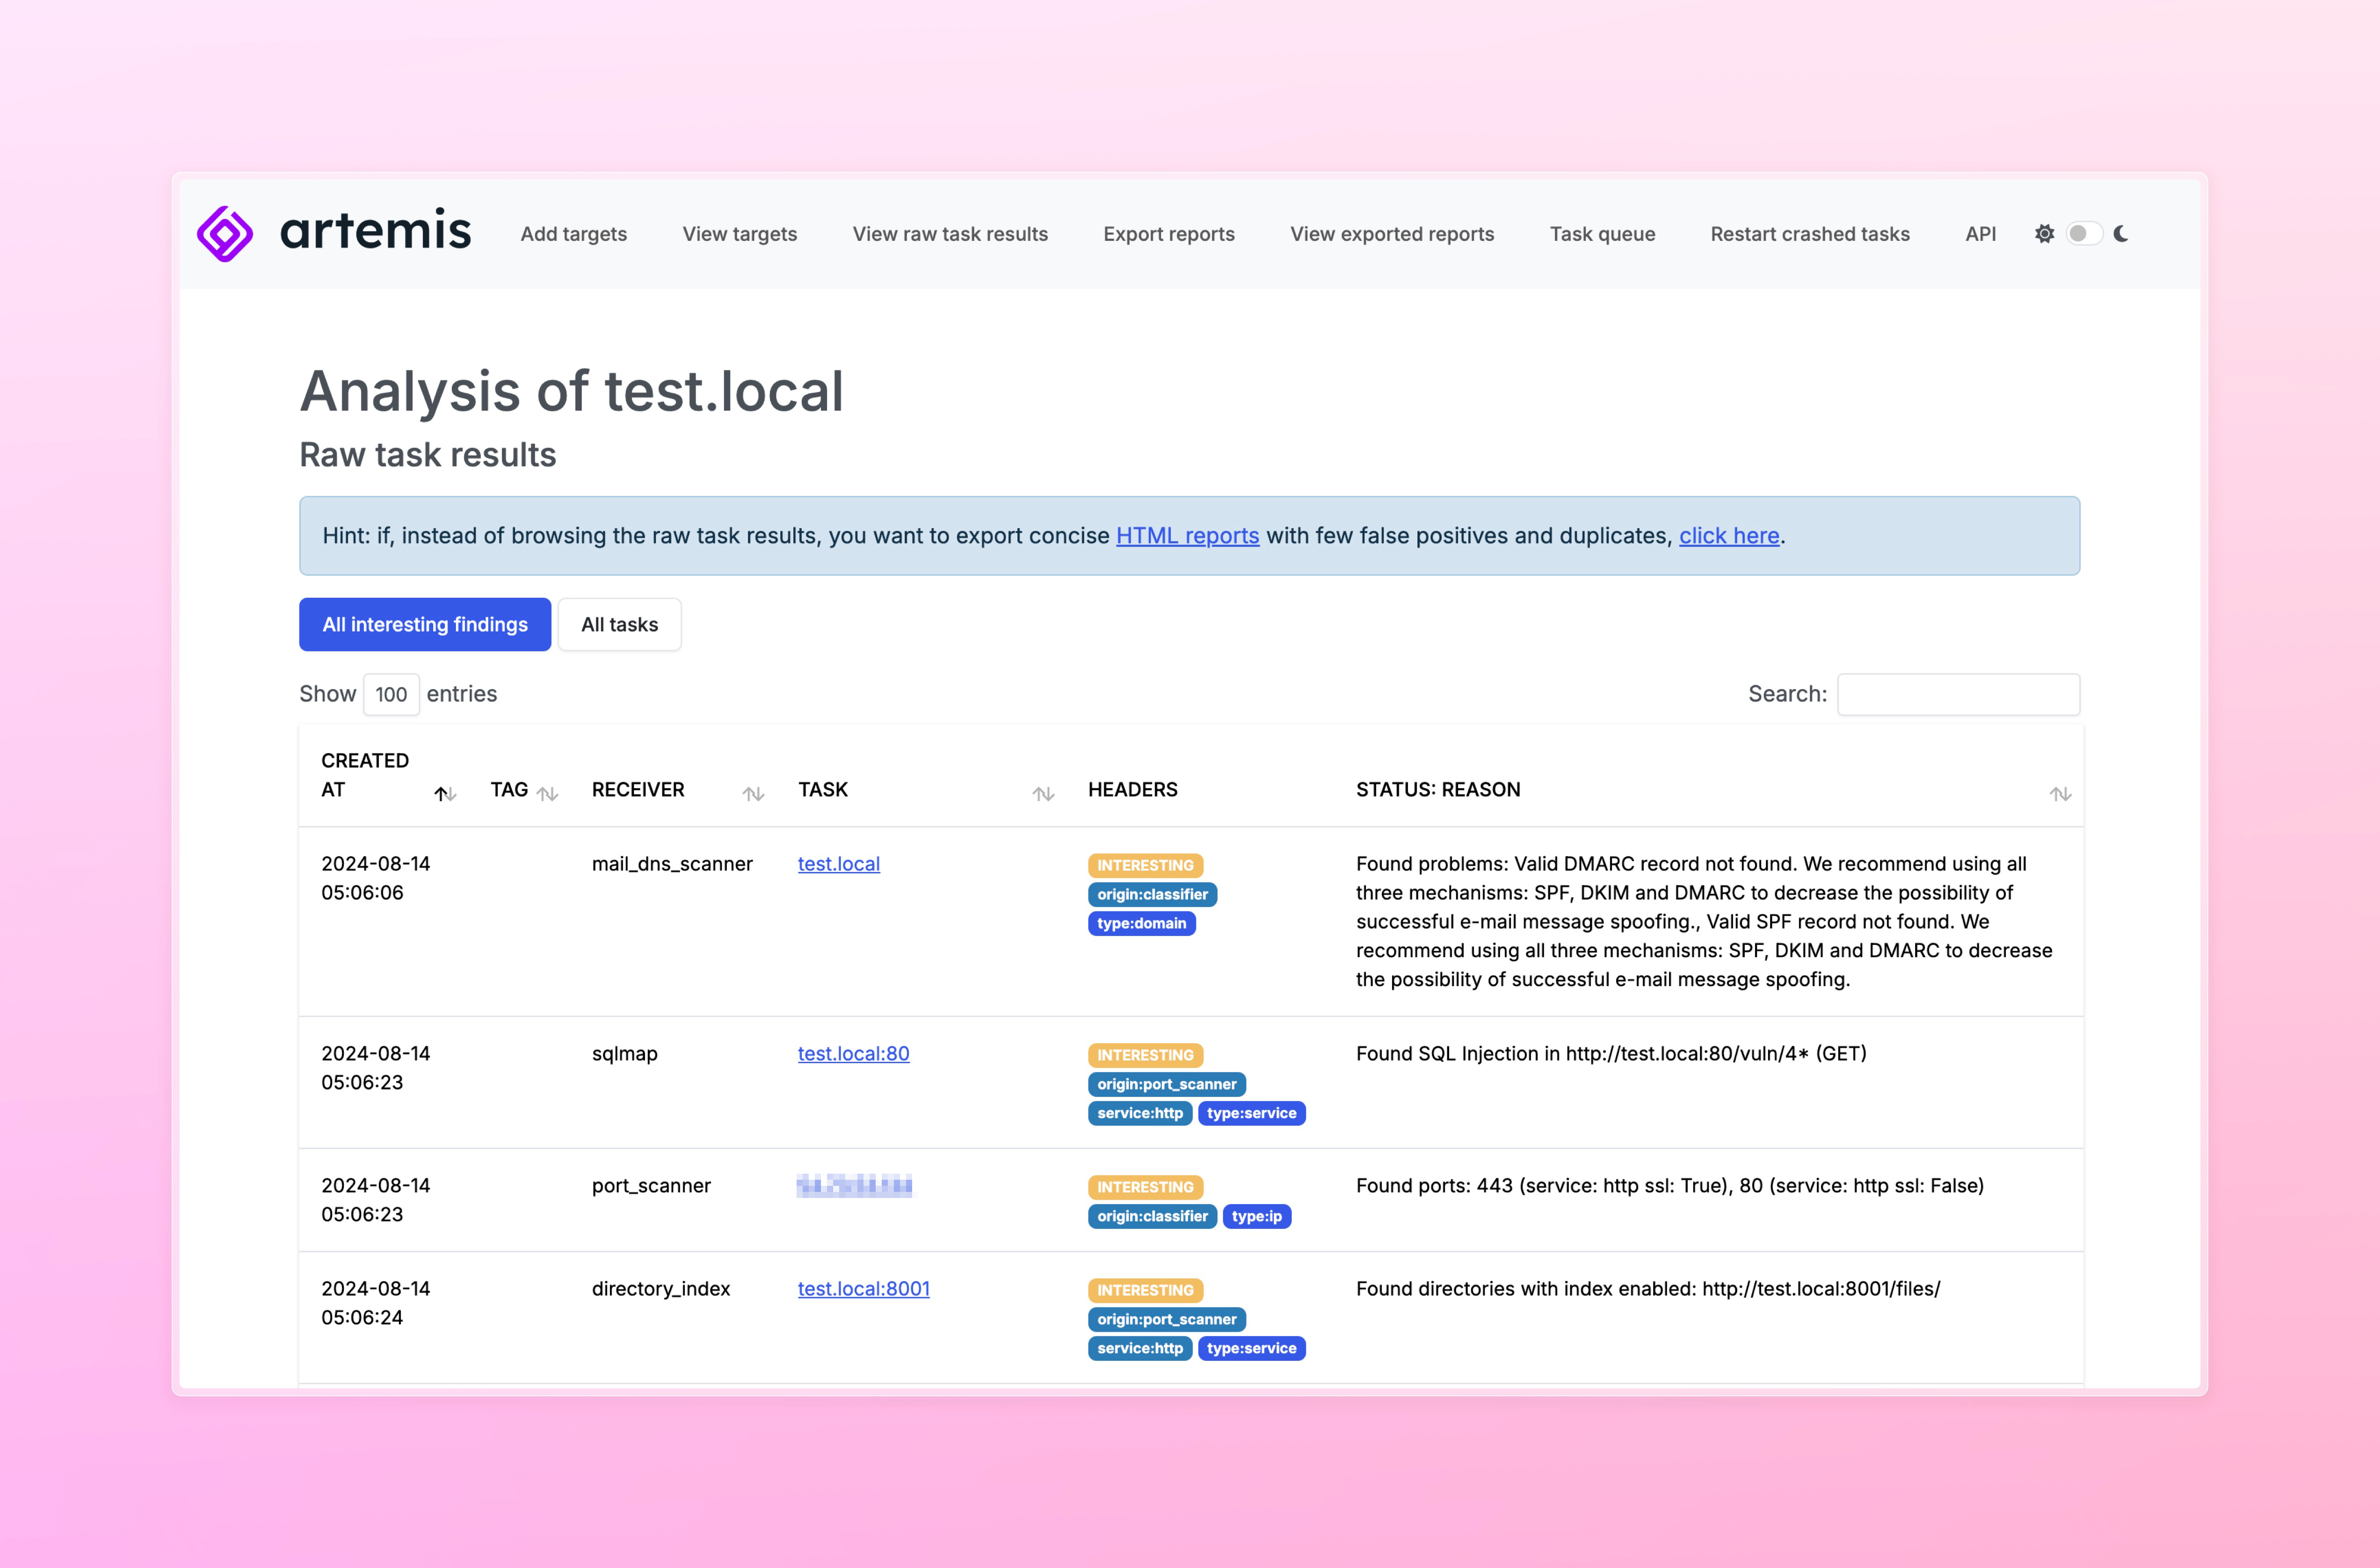 cert-polska/artemis
ماسح ضعف معياري مع إمكانيات توليد تقارير تلقائية.
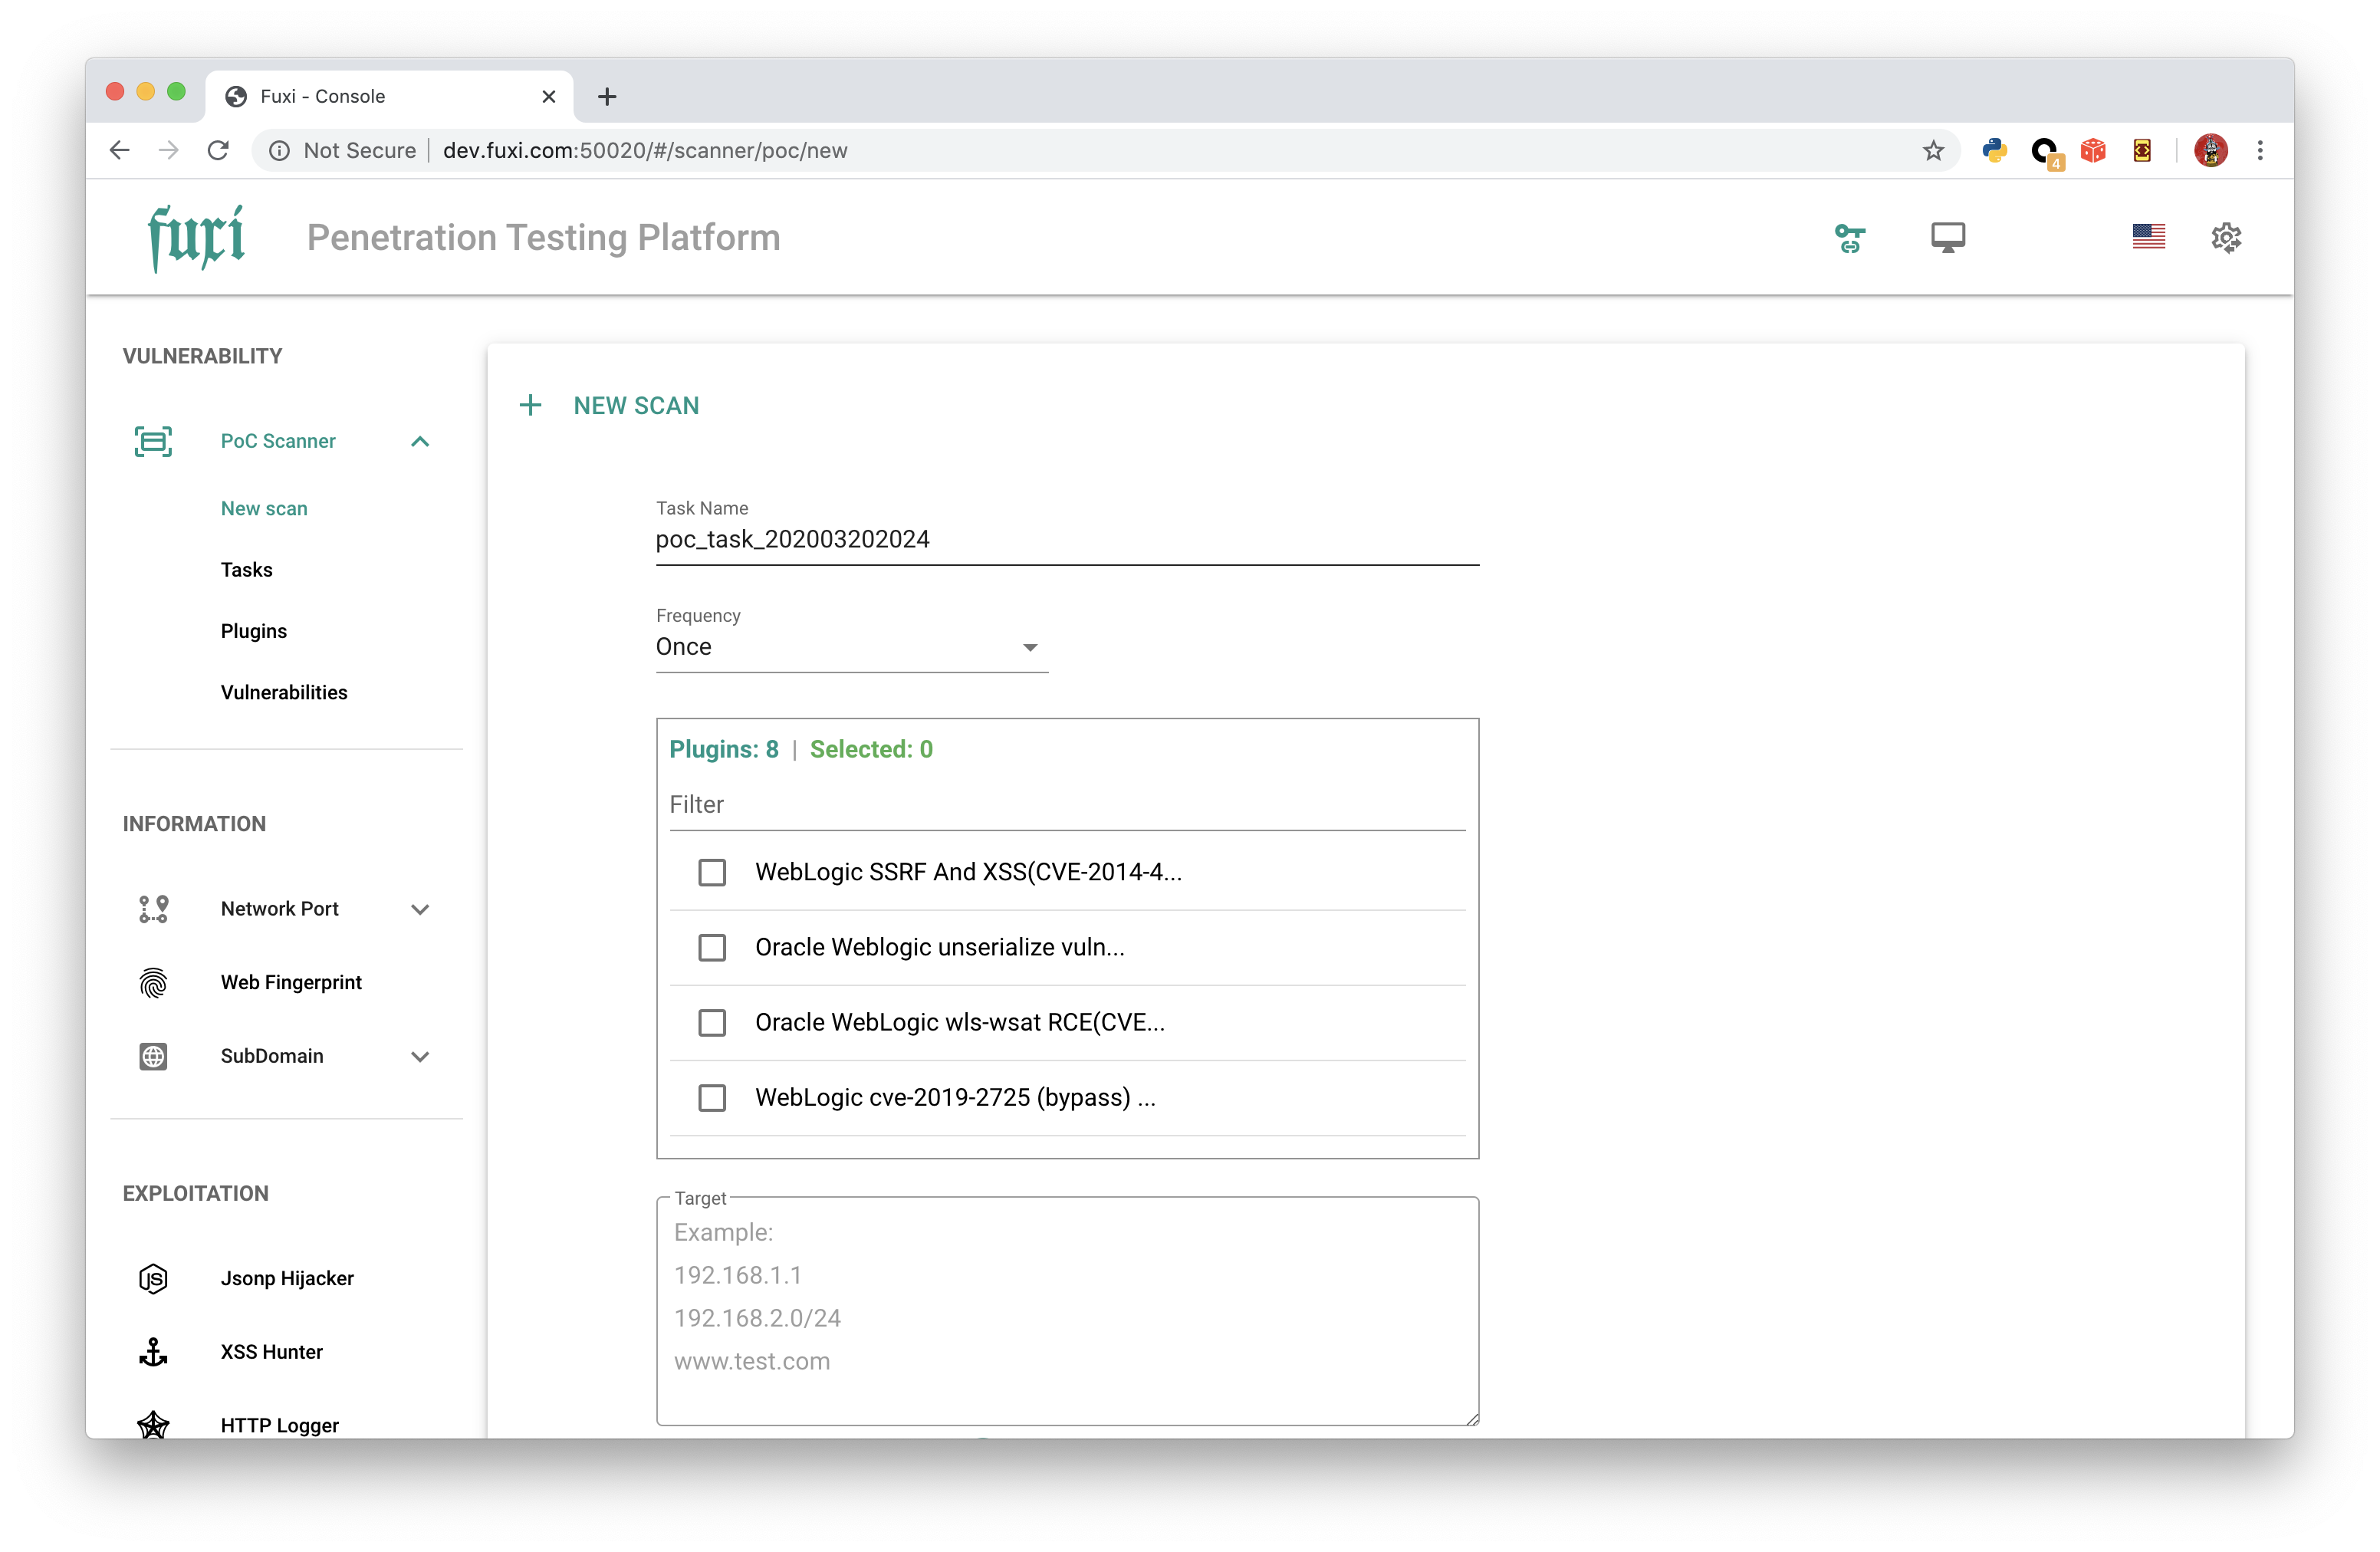 jeffzh3ng/fuxi
منصة اختبار اختراق متعددة المنصات تدعم Docker، مع واجهة ويب وواجهة برمجة تطبيقات (API) لفحص الثغرات الأمنية الآلي وتقييم الأمان.
 arthepsy/ssh-audit
تدقيق خادم SSH (لافتة، تبادل المفاتيح، التشفير، MAC، الضغط، التوافق، الأمان، إلخ)
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 irsdl/iis-shortname-scanner
أحدث إصدار من الماسحات الضوئية لثغرة كشف أسماء الملفات القصيرة (8.3) في IIS








