
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 mtjailed/unjailme
هروب من صندوق الحماية يستند إلى إثبات المفهوم (CVE-2018-4087) من إعداد راني عيدان (Zimperium)
 crissyfield/troll-a
يستخرج الأسرار (كلمات المرور، مفاتيح API، الرموز) من أرشيفات الويب WARC باستخدام قواعد Gitleaks. يدعم HTTP وS3 والملفات المحلية والأرشيفات المضغوطة…
 spamscanner/url-regex-safe
مطابقة التعبيرات النمطية لعناوين URL. نسخة مُحدثة وآمنة ومتوافقة مع المتصفحات من url-regex. يعالج ثغرة CVE-2020-7661 لخوادم Node.js.
 crissyfield/super-trouper
خادم MCP يوفّر أدوات Frida للت instrumentation لوكلاء البرمجة للاتصال بالأجهزة، وفحص العمليات، وإدارة الجلسات، وتحميل نصوص JavaScript.
 wardgate/wardgate
بوابة أمان لعملاء الذكاء الاصطناعي - وكالة API معزولة بالاعتمادات وتنفيذ عن بعد مُتحكم به بالسياسات (مجالس مغلقة). قلّص نطاق الانفجار!
 rsmudge/cve-2020-0796-bof
ملف كائن Beacon الخاص بـ Cobalt Strike ينفذ CVE-2020-0796 SMBGhost لتصعيد الامتيازات المحلي مع مسارين للاستخدام الهجومي من أجل سرقة الرمز المميز ورفع…
 coalfire-research/doozer
أداة كسر كلمات المرور
 matank001/moxy
Moxy هي أداة DAST مفتوحة المصدر مصممة لاختبار أمان تطبيقات الويب الحديثة. توفر واجهة سهلة الاستخدام مع قدرات وكيلة لمساعدة وأتمتة سير عمل الاختبارات…
 icyguider/nimcrypt
مشفر PE مكتوب بلغة Nim
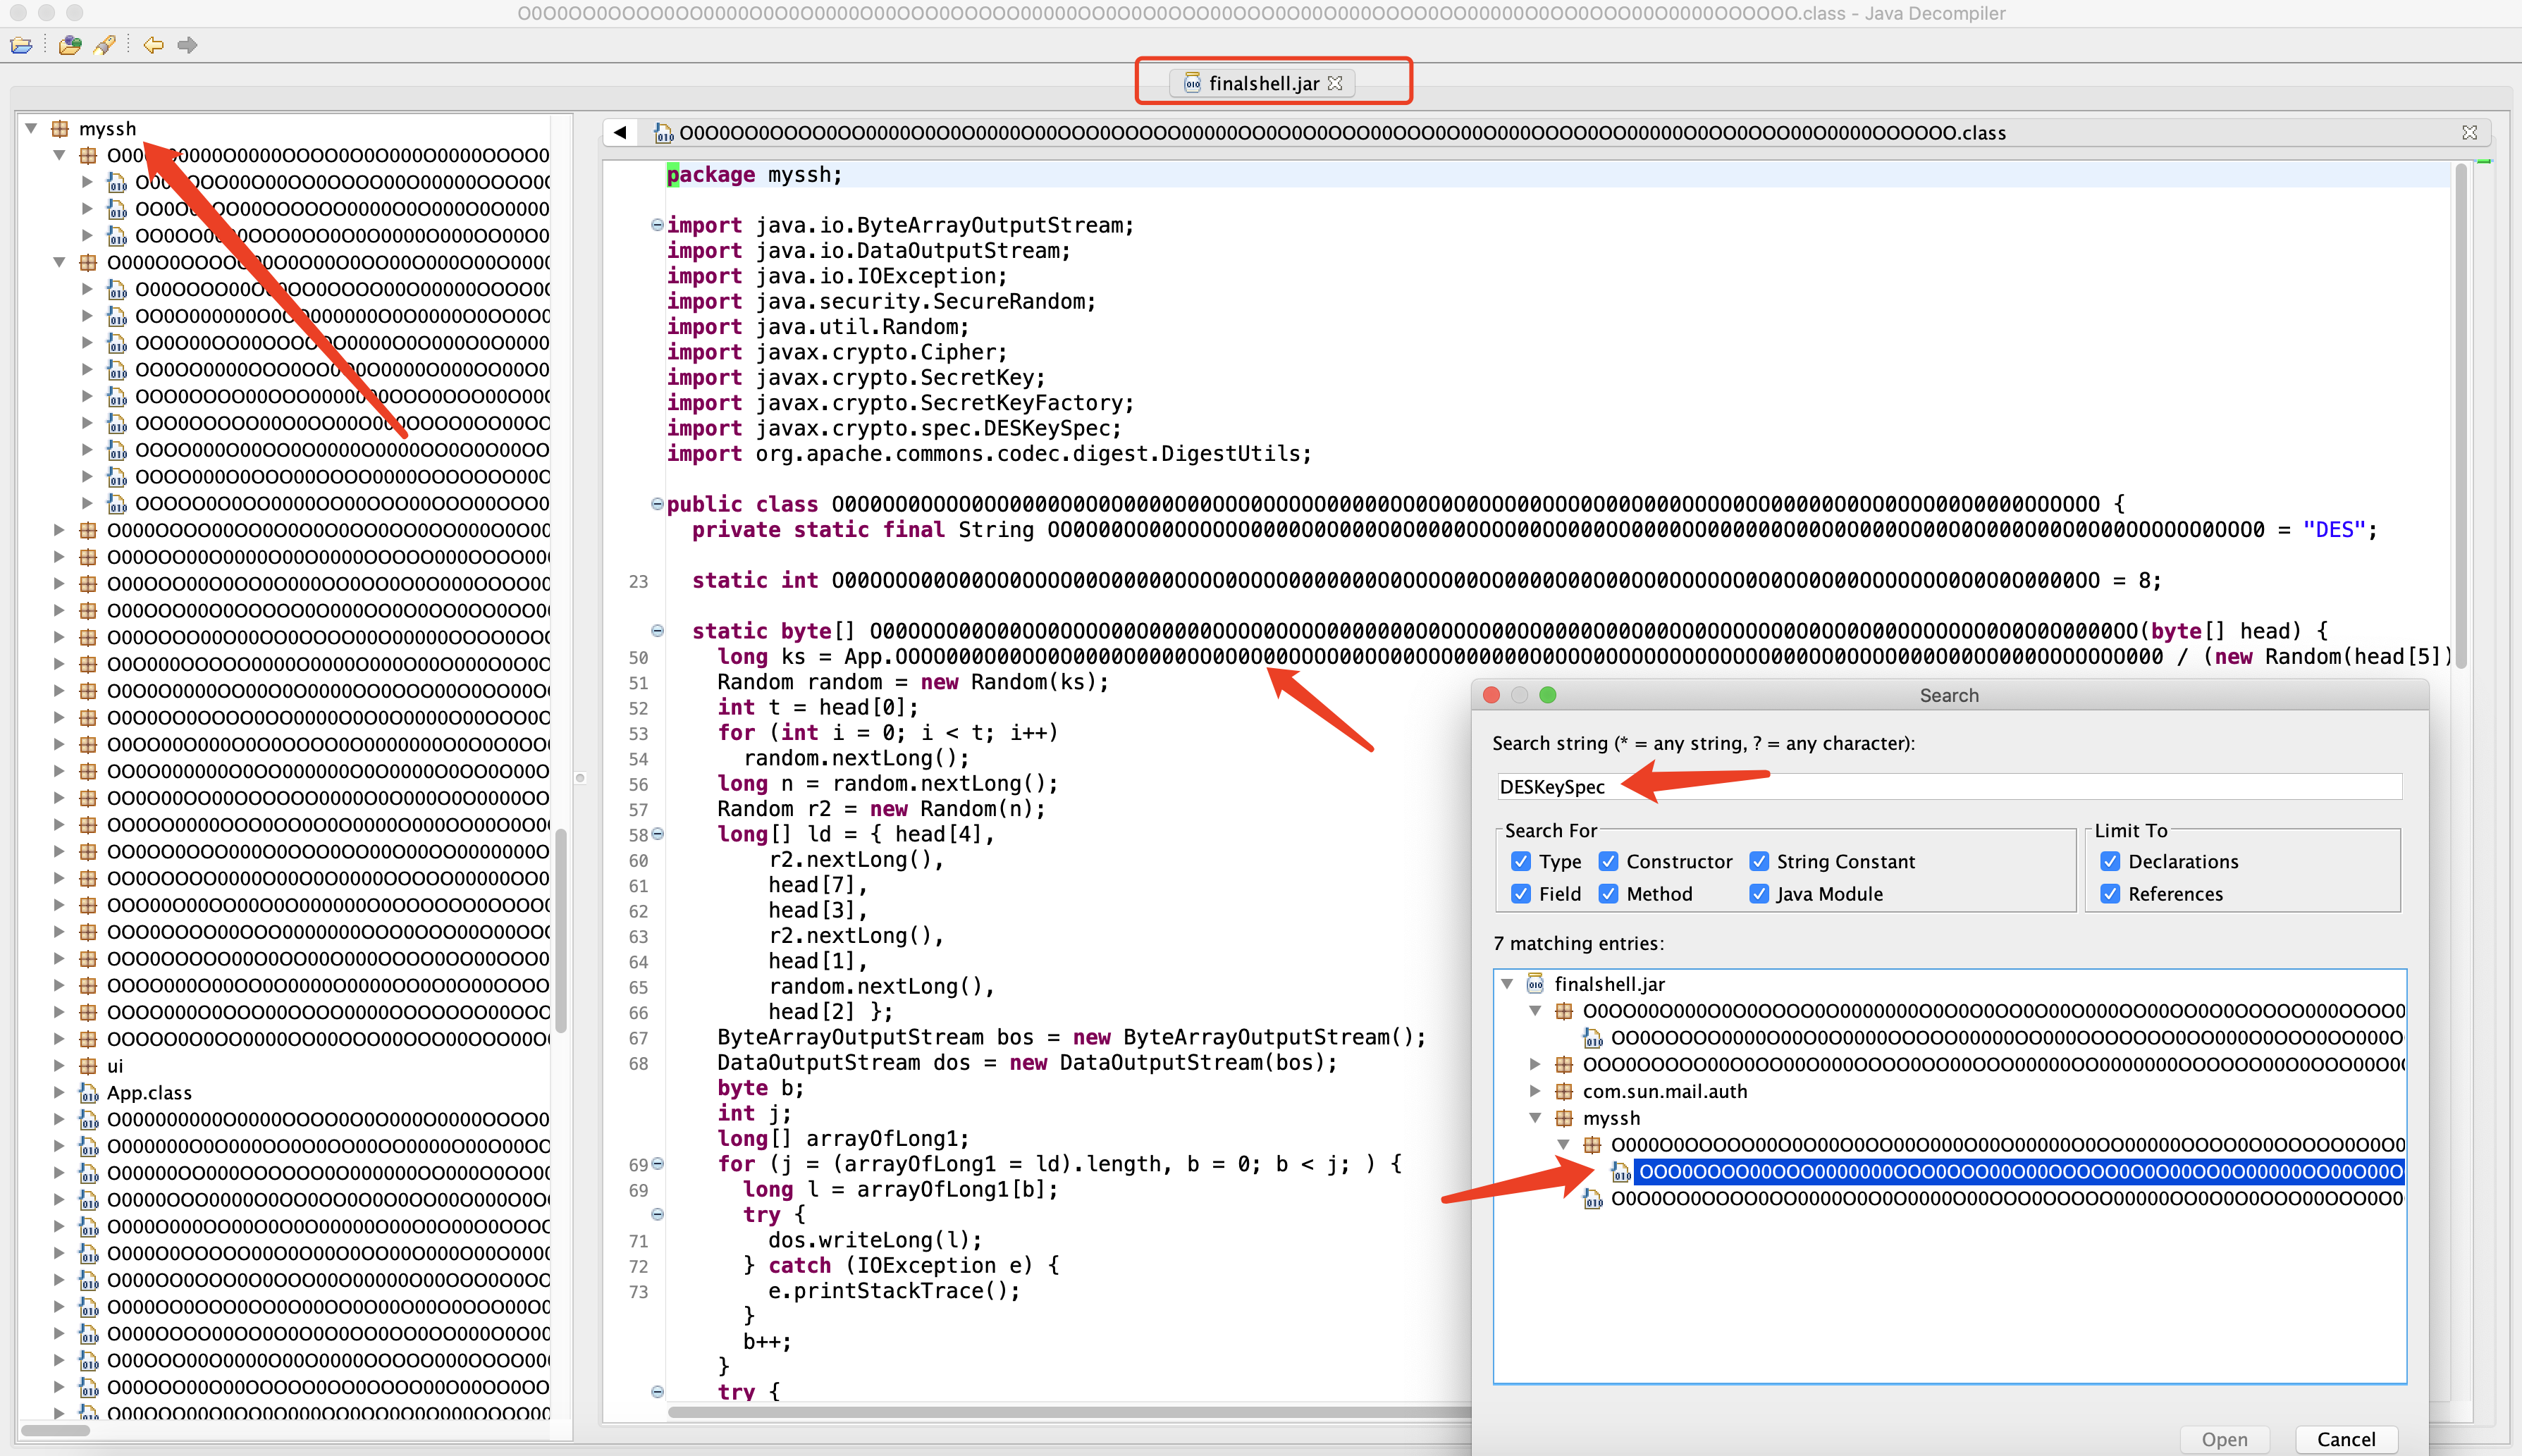 jas502n/finalshelldecodepass
FinalShellDecodePass تشفير وفك تشفير
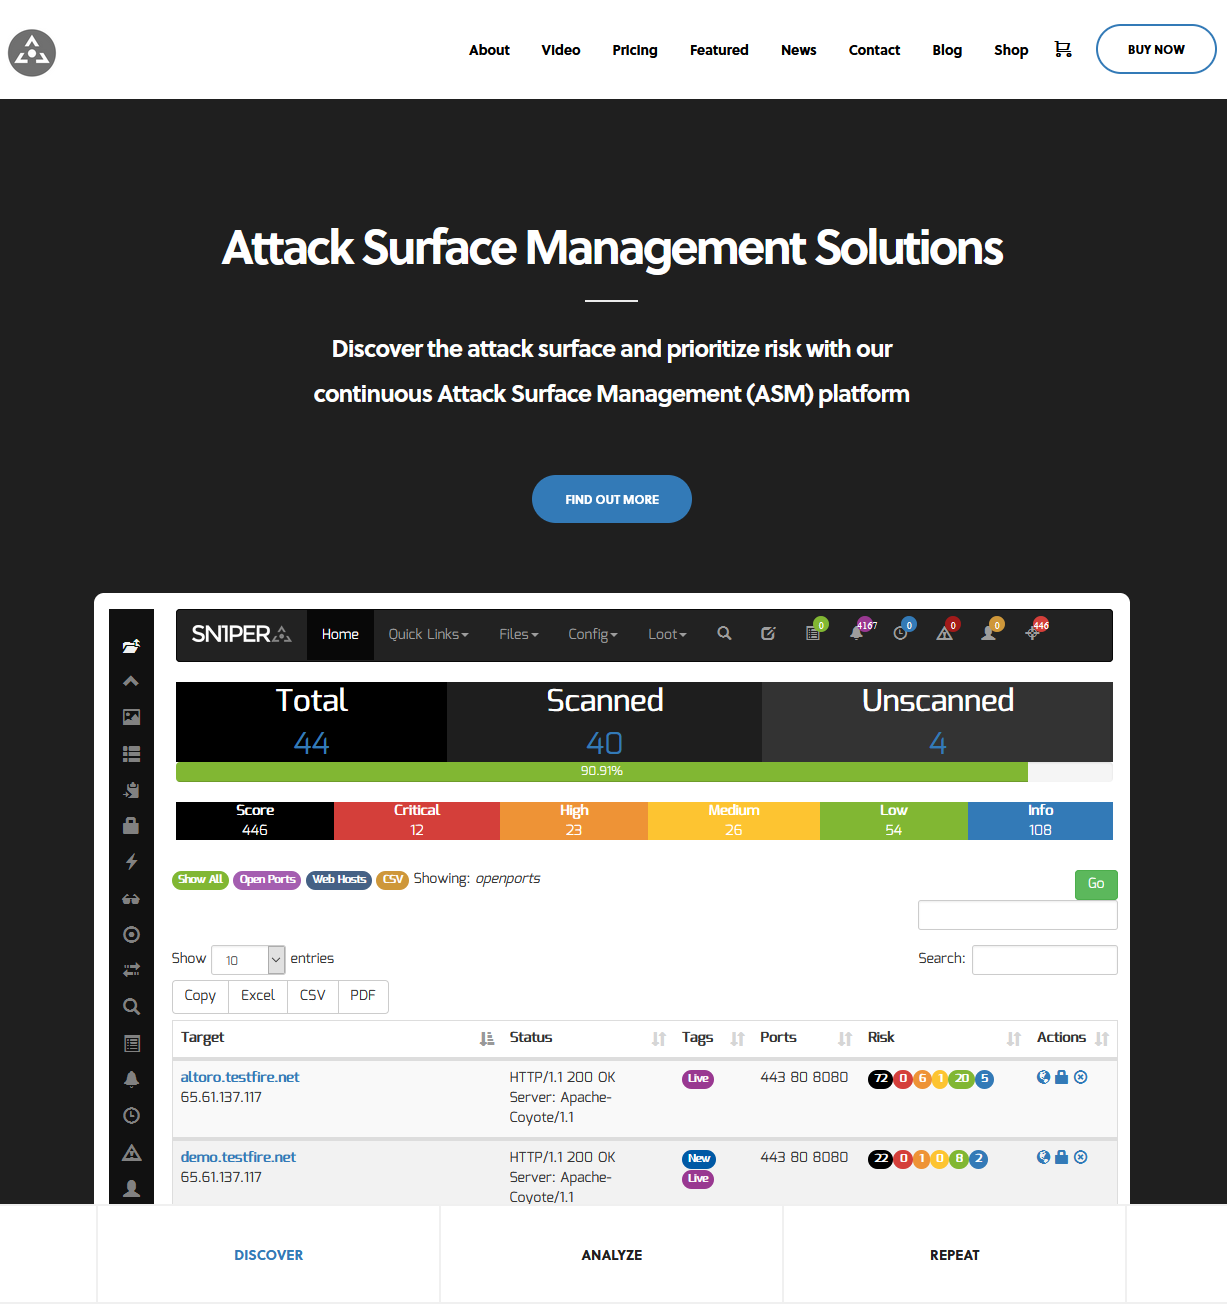 1n3/attacksurfacemanagement
اكتشف سطح الهجوم وحدد أولويات المخاطر باستخدام منصة إدارة سطح الهجوم المستمرة (ASM) الخاصة بنا - Sn1per Professional #pentest #redteam #bugbounty
 markakd/container_escape
استغلالات إثبات مفهوم للهروب من الحاويات لـ CVE-2026-80521 و CVE-2026-52910، مع بيئة QEMU/Ubuntu VM قابلة للتخلص منها لتنفيذ PoC بأمان.
 go-appsec/toolbox
اختبار أمان التطبيقات التعاوني بين البشر والوكلاء عبر CLI وMCP
 stillbigjosh/adaptix-serverless-c2
إضافة نقل C2 بدون خادم لـ AdaptixC2 v1.2 باستخدام AWS Lambda + DynamoDB كبنية تحتية للترحيل.
 calfcrusher/maccaronic2
إطار عمل Command & Control (إثبات مفهوم) يستخدم مكتبة AsyncSSH Python القوية التي توفر تنفيذًا غير متزامن لعميل وخادم بروتوكول SSHv2، ويستخدم غلاف…
 j-0-t/staekka
Stækka Metasploit - توسيع Metasploit
 j4nn/cve-2020-0041
استغلال رفع صلاحيات محلي لثغرة نواة أندرويد CVE-2020-0041، مع قابلية النقل عبر الأجهزة وإصدارات النواة.
 duriantaco/ravage
الأدلة أولاً على اختبار أمن الويب المستقل للأهداف الخاضعة للرقابة والمصرح بها. مع مختبرات قابلة للتكرار، ومسارات التدقيق، والتقارير، واختبارات مقارنة…








