
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 facebook/mcpguard-dynamic
بيئة معزولة eBPF على مستوى النواة لتأمين استدعاءات أدوات وكلاء LLM التي تتم عبر بروتوكول سياق النموذج (MCP)
 impalabs/hyperpom
فازر لمعمارية AArch64 مبني على هايبرفايزر Apple Silicon
 v1n1v131r4/webdiscover
الغرض من هذا السكريبت هو أتمتة عملية تعداد الويب والبحث عن الثغرات.
 threatexpress/threatbox
منصة هجومية تعتمد على Ansible لنشر وإدارة بيئة اختبار اختراق موحدة على لينكس، مع تثبيت أدوات تلقائي، وتتبع الإصدارات، ووصول عبر SSH/VNC.
 reedgraff/hingesdk
SDK تطبيق Hinge للمواعدة للغة بايثون للمهندسين البرمجيين الوحيدين والملولين
 codextf2/cobaltstrike-headless
سكربت Aggressorscript يحوّل عميل Aggressor بدون واجهة رسومية إلى عميل Cobalt Strike شبه فعّال.
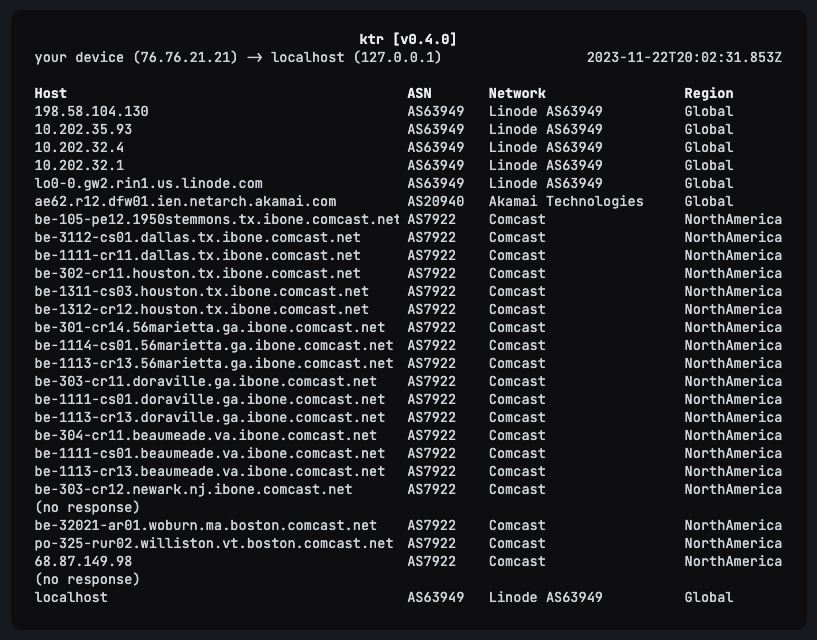 hackclub/ktr
Kog traceroute. برنامج traceroute غير متزامن للغاية مكتوب بلغة Rust مع عمليات بحث ASN WHOIS وPeeringDB.
 netspi/autodirbuster
تشغيل وحفظ فحوصات ffuf تلقائيًا لعناوين IP متعددة
 aquasecurity/trivy-java-db
يبني قاعدة بيانات SQLite لقطع Maven الأثرية (ArtifactID، GroupID، Version، SHA1) لاكتشاف ثغرات مكونات Java في Trivy، مما يتيح فحص ملفات jar بدون…
 offxec/pavelow
PAVELOW Exploit Toolbox هو نص برمجي BASH يتوافق مع توزيعة KALI الخاصة بك لتحسين عملية البحث عن الثغرات واستغلالها، مع إضافة بعض الميزات الإضافية…
 nccgroup/collaboratorplusplus
إضافة لـ Burp Suite تعزز Collaborator بالتقاط السياق، وسجلّ الاستطلاع، ومصادقة مشفّرة بتقنية AES اختيارية لنشر الخوادم الخاصة.
 cro-thehacker/v1ew-s0urce
إطار عمل لاختبار الاختراق وأداة استطلاع مبنية على Python، تقدّم وحدات لفحص المنافذ وجمع المعلومات وفحص الشبكات لتقييمات الأمن.
 poshsec/poshsecframework
إطار عمل لبرامج PowerShell و PoshSec النصية لإدارة الشبكة والأمان والصيانة.
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 cisc0-gif/kitt-lite
أداة CLI لاختبار الاختراق مبنية بلغة بايثون
 immunityinc/libptrace
إطار عمل يعتمد على الأحداث لتصحيح الأخطاء وتتبع ومعالجة العمليات متعددة النوى.
 buybitart/cyclepatrol
أداة Bash لإجراء فحوصات أمنية للشبكات اللاسلكية Wi-Fi سيرًا على الأقدام في حلقة متكررة، مع تقارير أدلة. (إعادة ابتكار wifi WarDriving)
 nccgroup/wubes
عزل الحاويات في Qubes على ويندوز








