
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 outflanknl/wdtoggle
ملف Beacon Object File (BOF) لـ Cobalt Strike يستخدم استدعاءات نظام مباشرة لتمكين تخزين بيانات اعتماد WDigest.
 jakehildreth/locksmith2
مجموعة أدوات AD CS لمسؤولي AD ومتخصصي الأمن الدفاعي وفِرَق الفريق الأحمر الوقحة
 prime-radiant-inc/superpowers-evals
مختبر التقييم السلوكي (Quorum) لمشروع superpowers الذي يحرك واجهات سطر الأوامر الحقيقية لعوامل الترميز (Claude, Codex, Gemini, Kimi والمزيد) من خلال…
 snovvcrash/divideandscan
قسّم نتائج فحص المنافذ الكامل واستخدمها لتشغيل Nmap بشكل مستهدف
 penberg/chimera
صندوق رمل للكود غير الموثوق مع وصول آمن للمضيف.
 trustedsec/the_shelf
قدرات TrustedSec المتقاعدة
 joshuakasa/van-gonography
إخفاء 🕵️♂️ ملفاتك من أي نوع داخل صورة من اختيارك باستخدام إخفاء المعلومات
 jack-new-project/zeebsploit
إطار عمل استغلال ثغرات معياري لاختبار الاختراق، يتميز بتوليد الحمولات تلقائيًا، ووحدات الاستطلاع، وقدرات ما بعد الاستغلال.
 hpfeeds/hpfeeds
بروتوكول عام مُصادَق عليه لتغذية البيانات من مشروع Honeynet
 besser82/libxcrypt
مكتبة تشفير موسّعة لـ descrypt وmd5crypt وbcrypt وغيرها

 allevon412/teamsimplant
زرع وكيل DLL خفي لـ Microsoft Teams يقوم بحقن شيلكود مشفر بـ AES عبر تقنيات إزالة الخطاف، مما يوفر وصولًا خلفيًا دائمًا مع جلسات Metasploit…
 usbarmory/gotee
Go بيئة التنفيذ الموثوقة (TEE)
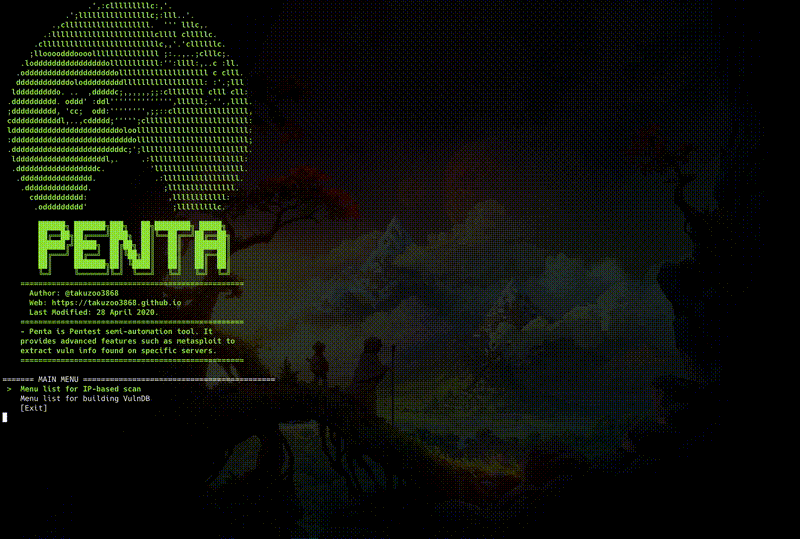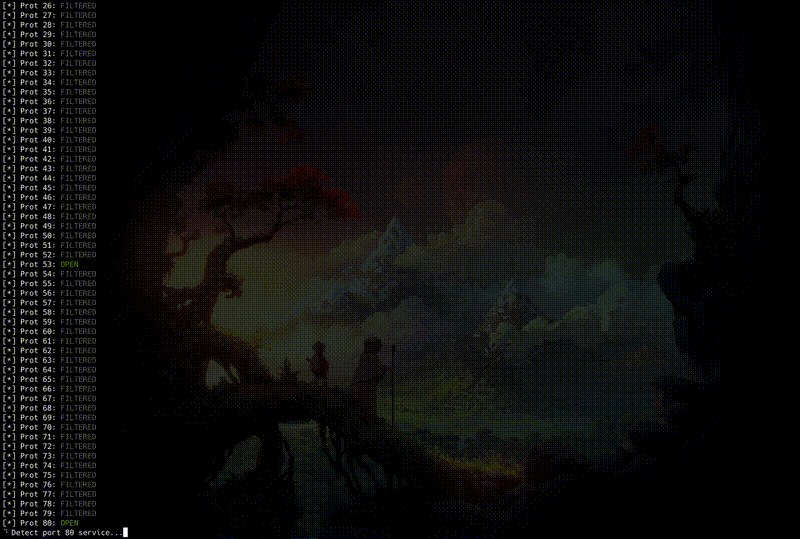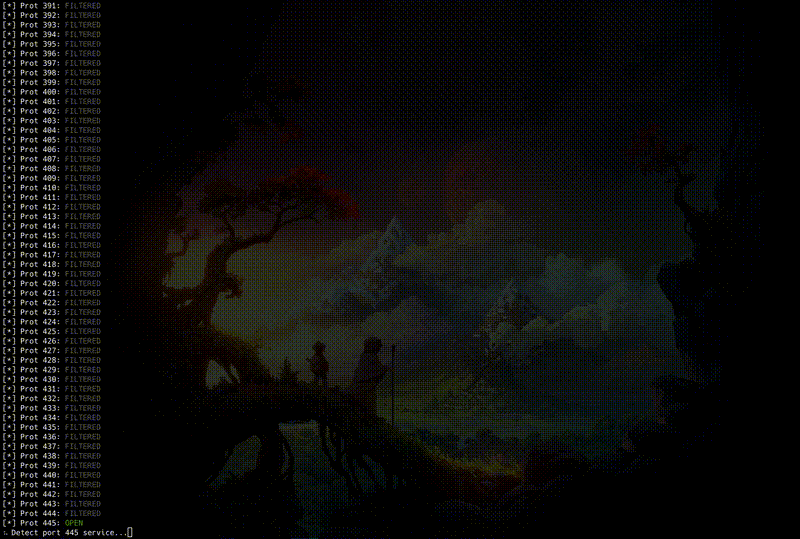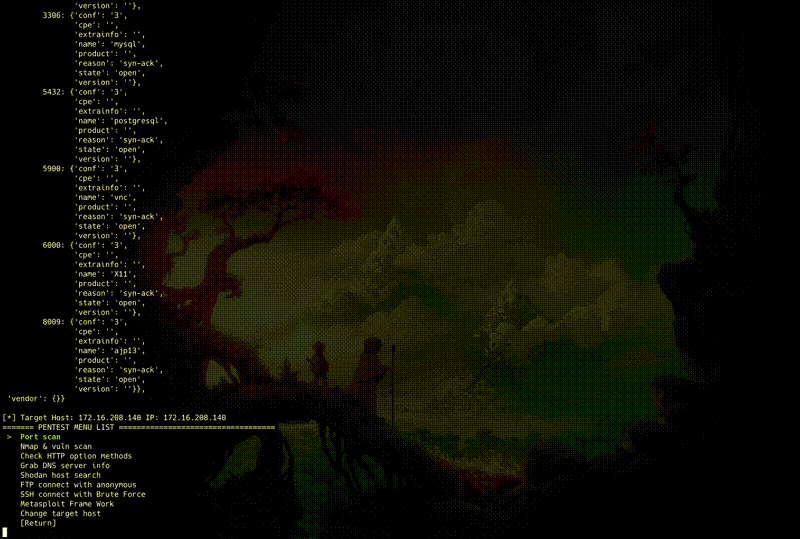 takuzoo3868/penta
أداة CLI شاملة ومفتوحة المصدر لأتمتة اختبار الاختراق بشكل شبه تلقائي.
 portswigger/burp-extensions-montoya-api-examples
إضافات Burp Suite نموذجية توضح واجهة Montoya API، وتغطي معالجات HTTP والوكيل، وفحوصات المسح المخصصة، وحُمول Intruder، ومعالجة WebSocket، والتكامل مع…

 justmao945/mallory
وكيل HTTP/HTTPS عبر SSH








