
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/secure-headers-project
قاعدة معرفة OWASP ومدقق لرؤوس استجابة أمان HTTP، يوفر التوصيات والإحصاءات وفحوصات التكوين الآلية.
 stevemcilwain/quiver
كويڤر هو الأداة لإدارة جميع أدواتك لصيد الثغرات واختبار الاختراق.
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 pompelmi/pompelmi
ClamAV فحص مكافحة الفيروسات لـ Node.js — فحص رفع الملفات باستدعاء دالة واحدة. لا تبعيات. أحكام Typed Symbol. محلي أو Docker/clamd.
 rand0m1ze/ezsploit
أتمتة سكربت bash لنظام لينكس من أجل metasploit
 b4rtik/redpeanut
RedPeanut هي أداة RAT صغيرة مطورة باستخدام .Net Core 2 وعاملها في .Net 3.5 / 4.0.
 nccgroup/idahunt
idahunt هو إطار عمل لتحليل الثنائيات باستخدام IDA Pro والبحث عن الأشياء في IDA Pro
 portswigger/active-scan-plus-plus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن الشيفرة، وثغرات CVE المعروفة مثل Shellshock وLog4Shell.
 richlegrand/bitbang-cli
أنشئ وصولاً آمناً عن بُعد إلى جهاز يتضمن قشرة تفاعلية (shell)، ونقل ملفات، ووكيل ويب عبر WebRTC من نظير إلى نظير بتشفير من الطرف إلى الطرف، باستخدام…
 syhunt/sandcat
متصفح ويب مفتوح المصدر، موجه لاختبار الاختراق والمطورين، يستخدم قوة Lua
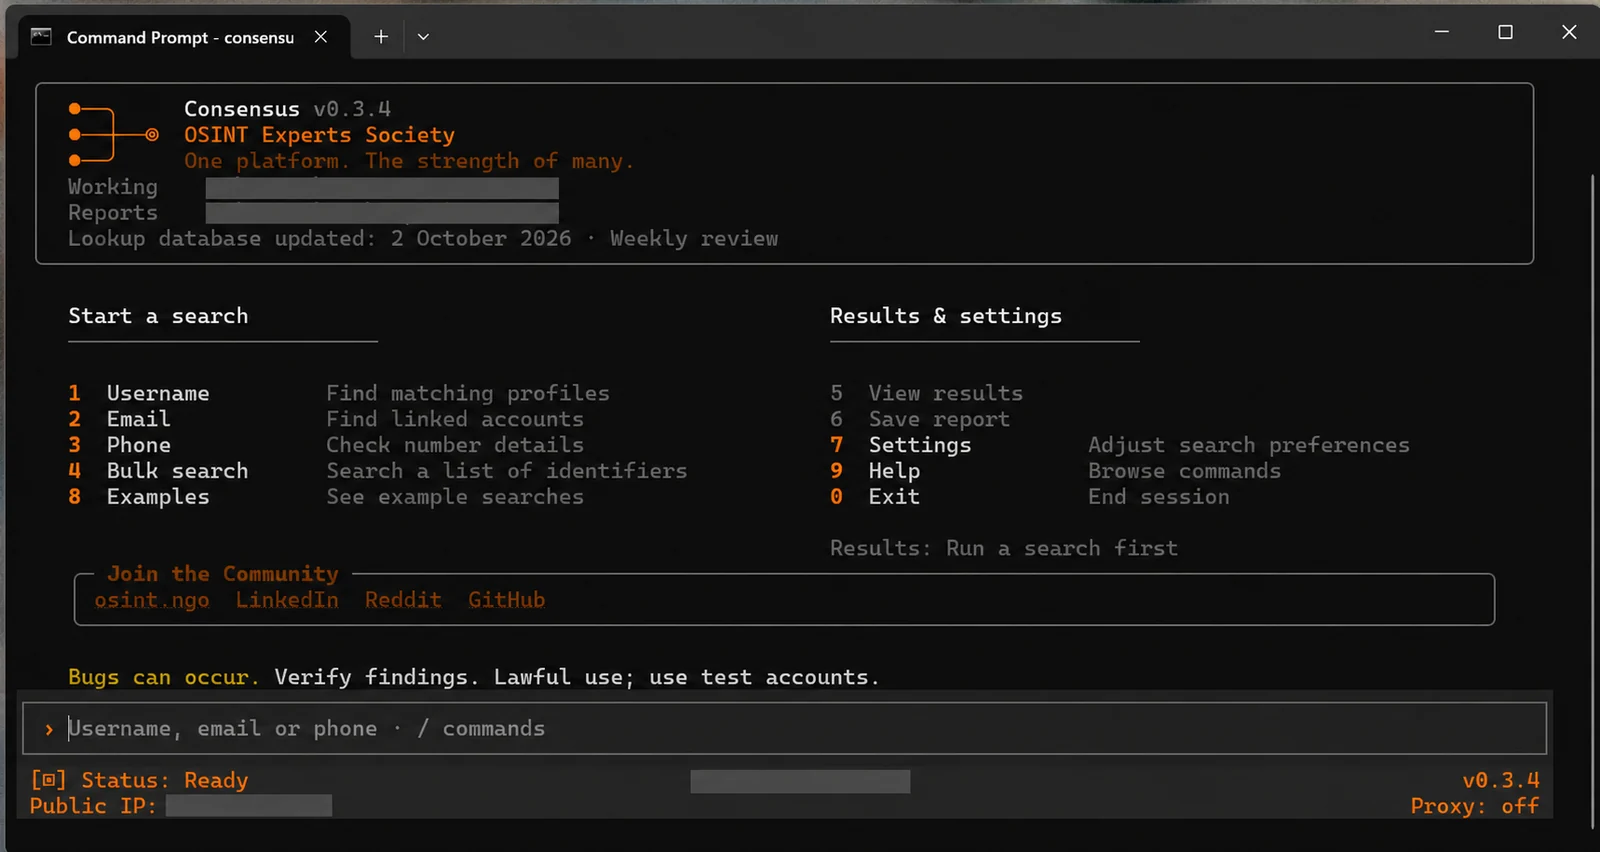 osint-experts-society/consensus-osint
🔎 استعلامات OSINT لأسماء المستخدمين والبريد الإلكتروني والهاتف — أكثر من 9,700 فحص بحث من 19 مشروعًا، مع إثراء الملفات الشخصية، والبحث بالجملة،…
 daniel-cues/nmapgui
واجهة مستخدم رسومية متقدمة لـ NMap
 joelgmsec/cloudtopolis
اختراق كلمات المرور بدون بنية تحتية
 jarryshaw/darc
زاحف ويب مظلم يستخدم طلبات وعمال Selenium لجلب الصفحات، والتقاط الرؤوس وملفات تعريف الارتباط، واستخراج الروابط، وحفظ لقطات الشاشة المُصيَّرة لجمع…
 hydrabus/hydrafw
البرنامج الثابت مفتوح المصدر لـ HydraBus، وهي أداة متعددة الاستخدامات لتصحيح أخطاء الأجهزة المدمجة، والاختراق، واختبار الاختراق، مع دعم بروتوكولات…
 kerlenton/mcpsnoop
Wireshark لـ MCP. وكيل شفاف بين عميل الذكاء الاصطناعي الخاص بك وخادم MCP. راقب كل استدعاء مباشرةً في طرفيتك، وأفشل CI بناءً على ما يجده، وصدّر…
 awslabs/snapchange
فازينغ خفيف الوزن للقطة من الذاكرة باستخدام KVM








