
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 kalilinuxtricksyt/easysploit
EasySploit - أتمتة Metasploit (أسهل وأسرع من أي وقت مضى)
 zu1k/good-mitm
محرك MITM قائم على القواعد. إعادة الكتابة وإعادة التوجيه والرفض على طلبات واستجابات HTTP(S)، ويدعم قواعد JavaScript.
 ncrocfer/whatportis
Whatportis : استكشف قائمة المنافذ الخاصة بـ IANA
 thombashi/tcconfig
غلاف لأمر tc. يسهّل إعداد التحكم في حركة المرور لعرض النطاق الترددي/زمن الوصول/فقدان الحزم/فساد الحزم/إلخ. لواجهة شبكة/حاوية دوكر (veth).
 justakazh/sicat
مجمع للثغرات والاستغلالات من مصادر متعددة مع اكتشاف تلقائي عبر Nmap وWappalyzer، يبحث في Exploit-DB وNVD وCVE.org وGitHub وNuclei وMetasploit وبرامج…
 plackyhacker/shellcode-encryptor
أداة تشفير/فك تشفير/تنفيذ بسيطة لأكواد الشيل لتجاوز مضاد الفيروسات.
 praetorian-inc/brutus
أداة سريعة لاختبار بيانات الاعتماد بدون تبعيات في لغة Go. اختراق SSH وMySQL وPostgreSQL وRedis وMongoDB وSMB وأكثر من 20 بروتوكولاً. بديل لـ Hydra مع…
 facebookincubator/ttpforge
TTPForge هو إطار عمل للأمن السيبراني لتطوير وأتمتة وتنفيذ تكتيكات وتقنيات وإجراءات المهاجم (TTPs).
 radareorg/radare2-pm
قاعدة بيانات الحزم الخاصة بـ r2pm، مدير حزم radare2، توفّر خطافات التثبيت والحزم الثنائية لإضافات radare2 والنصوص البرمجية والأدوات المساعدة ذات…
 microsoft/dbgshell
واجهة أمامية لـ PowerShell لمحرك تصحيح أخطاء Windows.
 oz9un/sshole
openssh على musl كان يقبل أي كلمة مرور بطول 257 حرفًا أو أكثر للحسابات التي لا تحتوي على كلمة مرور. منذ 2016. check.sh، poc، patch.
 aerleon/aerleon
إنشاء ACLs لجدران الحماية لـ Cisco و Juniper و Palo Alto والمزيد من لغة سياسة YAML واحدة عبر CLI أو Python API.
 pushpenderindia/thorse
THorse هو مولد RAT (حصان الإدارة عن بعد) لأنظمة ويندوز/لينكس مكتوب بلغة Python 3.
 bluscreenofjeff/malleable-c2-randomizer
نص برمجي لعشوائية ملفات تعريف C2 القابلة للتشكيل الخاصة بـ Cobalt Strike وتقليل فرص رصد ضوابط الكشف القائمة على التوقيعات.
 adityatelange/evil-winrm-py
تنفيذ الأوامر تفاعليًا على أجهزة Windows البعيدة باستخدام بروتوكول WinRM (أسرع فقط)
 chvancooten/nimpackt-v1
مُجمّع ومُحمّل شيل كود مبني على Nim من أجل الأمان التشغيلي والربح
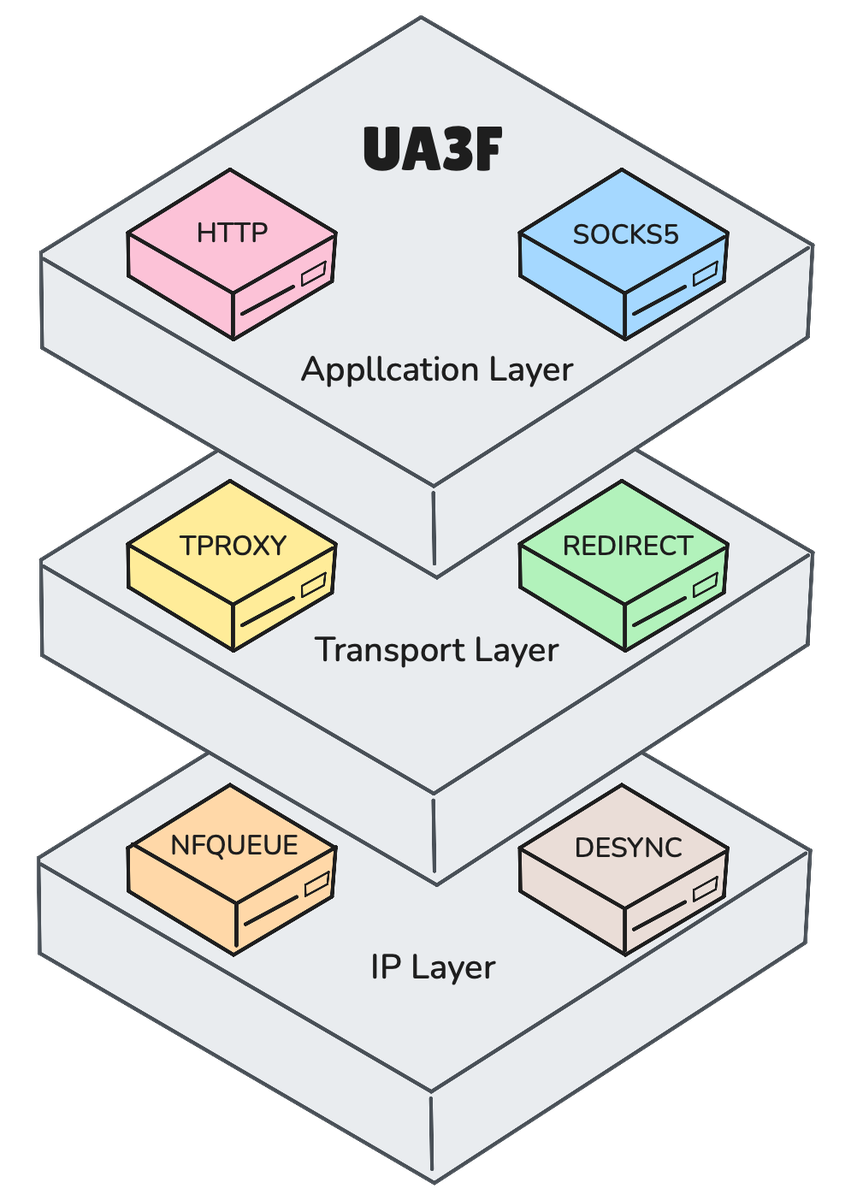 sunbk201/ua3f
وكيل إعادة كتابة HTTP(S) شفاف يدعم أوضاع HTTP وSOCKS5 وTPROXY وREDIRECT وNFQUEUE مع اعتراض HTTPS (MitM)، وإعادة كتابة الرؤوس والمحتوى وفق قواعد،…
 hahwul/mad-metasploit
وحدات Metasploit المخصصة، الإضافات، نصوص الموارد و.. مجموعة Metasploit رائعة








