#1
أدوات لجمع وتحليل وتشغيل خلاصات التهديدات، ومؤشرات الاختراق (IOCs)، واتجاهات الهجوم.
موصى به من Kitploit
 gr4ym4ntx/attackintel
نص بايثون للاستعلام عن واجهة برمجة تطبيقات MITRE ATT&CK للحصول على التكتيكات والتقنيات والتخفيفات وطرق الكشف لمجموعات تهديد محددة.
 bfuzzy/auditd-attack
مجموعة قواعد Linux Auditd مرتبطة بـ MITRE's Attack Framework
 cymmetria/ciscoasa_honeypot
honeypot منخفض التفاعل لمكوّن Cisco ASA، قادر على اكتشاف CVE-2018-0101، وهي ثغرة تسمح بحرمان الخدمة (DoS) وتنفيذ التعليمات البرمجية عن بُعد.
 silascutler/malpipe
محرك استيعاب ومعالجة البرامج الضارة/مؤشرات الاختراق
 mrash/psad
psad: كشف التسلل وتحليل السجلات باستخدام iptables
 0xxon/zeek-plugin-roca
إضافة Bro للتحقق مما إذا كانت الشهادات متأثرة بـ CVE-2017-15361
 crowdstrike/crowdfms
نظام إدارة التغذية الخاص بـ CrowdStrike. يُعد CrowdFMS إطارًا لأتمتة جمع ومعالجة العينات من VirusTotal، من خلال الاستفادة من نظام واجهة برمجة…
 dropbox/securitybot
تنبيه موزّع للجميع!
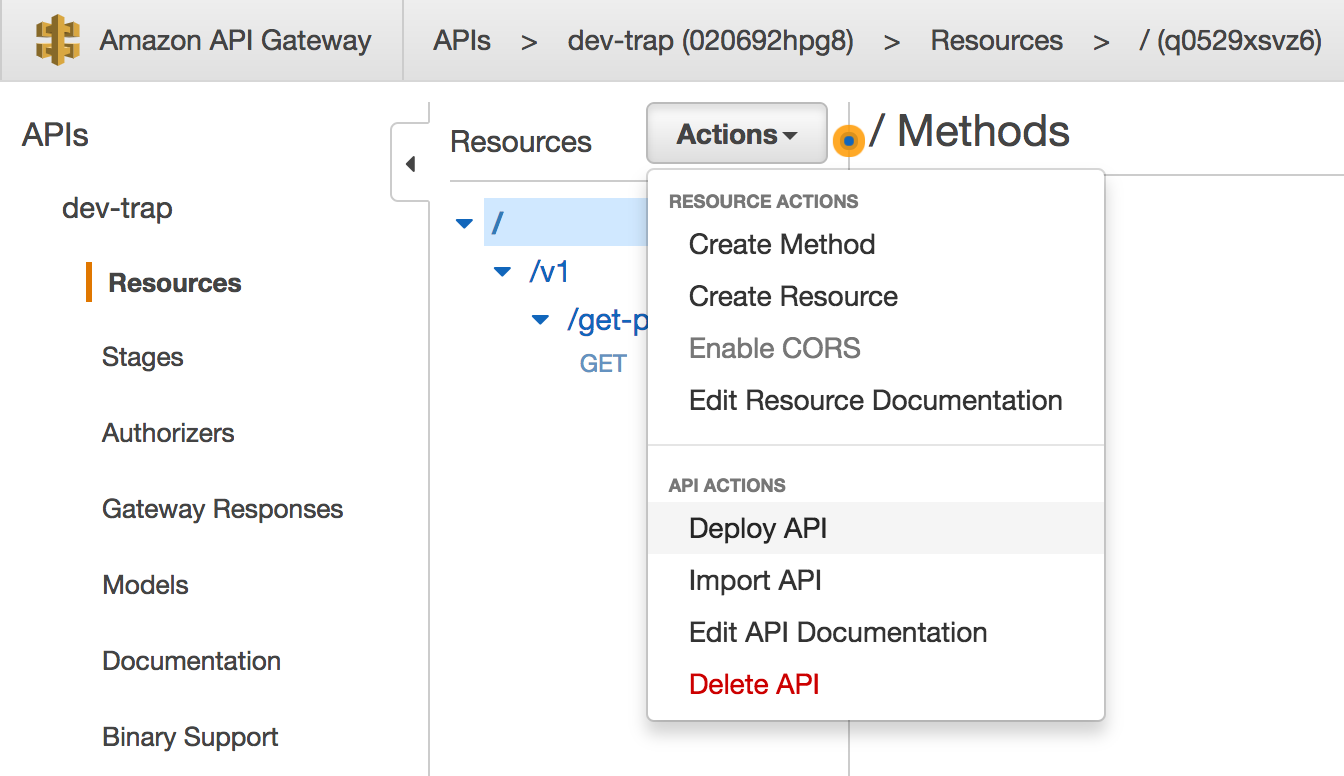 0x4d31/honeylambda
honeyλ - تطبيق بسيط بدون خادم مصمم لإنشاء ومراقبة نقاط نهاية HTTP وهمية (أي رموز العسل URL) تلقائياً، باستخدام AWS Lambda و Amazon API Gateway
 xdrr/vulnerability-research
الثغرات الأمنية المكشوفة علنًا
 matthewclarkmay/geoip-attack-map
خريطة هجمات الأمن السيبراني geoip التي تتبع syslog وتحلل عناوين IP وأرقام المنافذ لتصور المهاجمين في الوقت الحقيقي.
 mitre/brawl-public-game-001
بيانات من تمرين محاكاة الخصم الآلي لـ BRAWL
 abhinavbom/threat-intelligence-hunter
TIH هي أداة استخباراتية تساعدك في البحث عن مؤشرات الاختراق (IOCs) عبر العديد من التغذيات الأمنية المتاحة للعموم وبعض واجهات برمجة التطبيقات المعروفة.…
 aws-alchemy/squidmagic
تحليل حركة مرور الشبكة المستندة إلى الويب 🕶 لاكتشاف خوادم القيادة والتحكم المركزية
 navytitanium/eitest-tools-scripts-iocs
مجموعة أدوات موجز مؤشرات الاختراق (IOC) وتحليله لحملات EITest، تتضمن فك تشفير بيانات C2، وفك ترميز حمولات الضحايا، ومعالجة سجلات Sinkhole لذكاء…
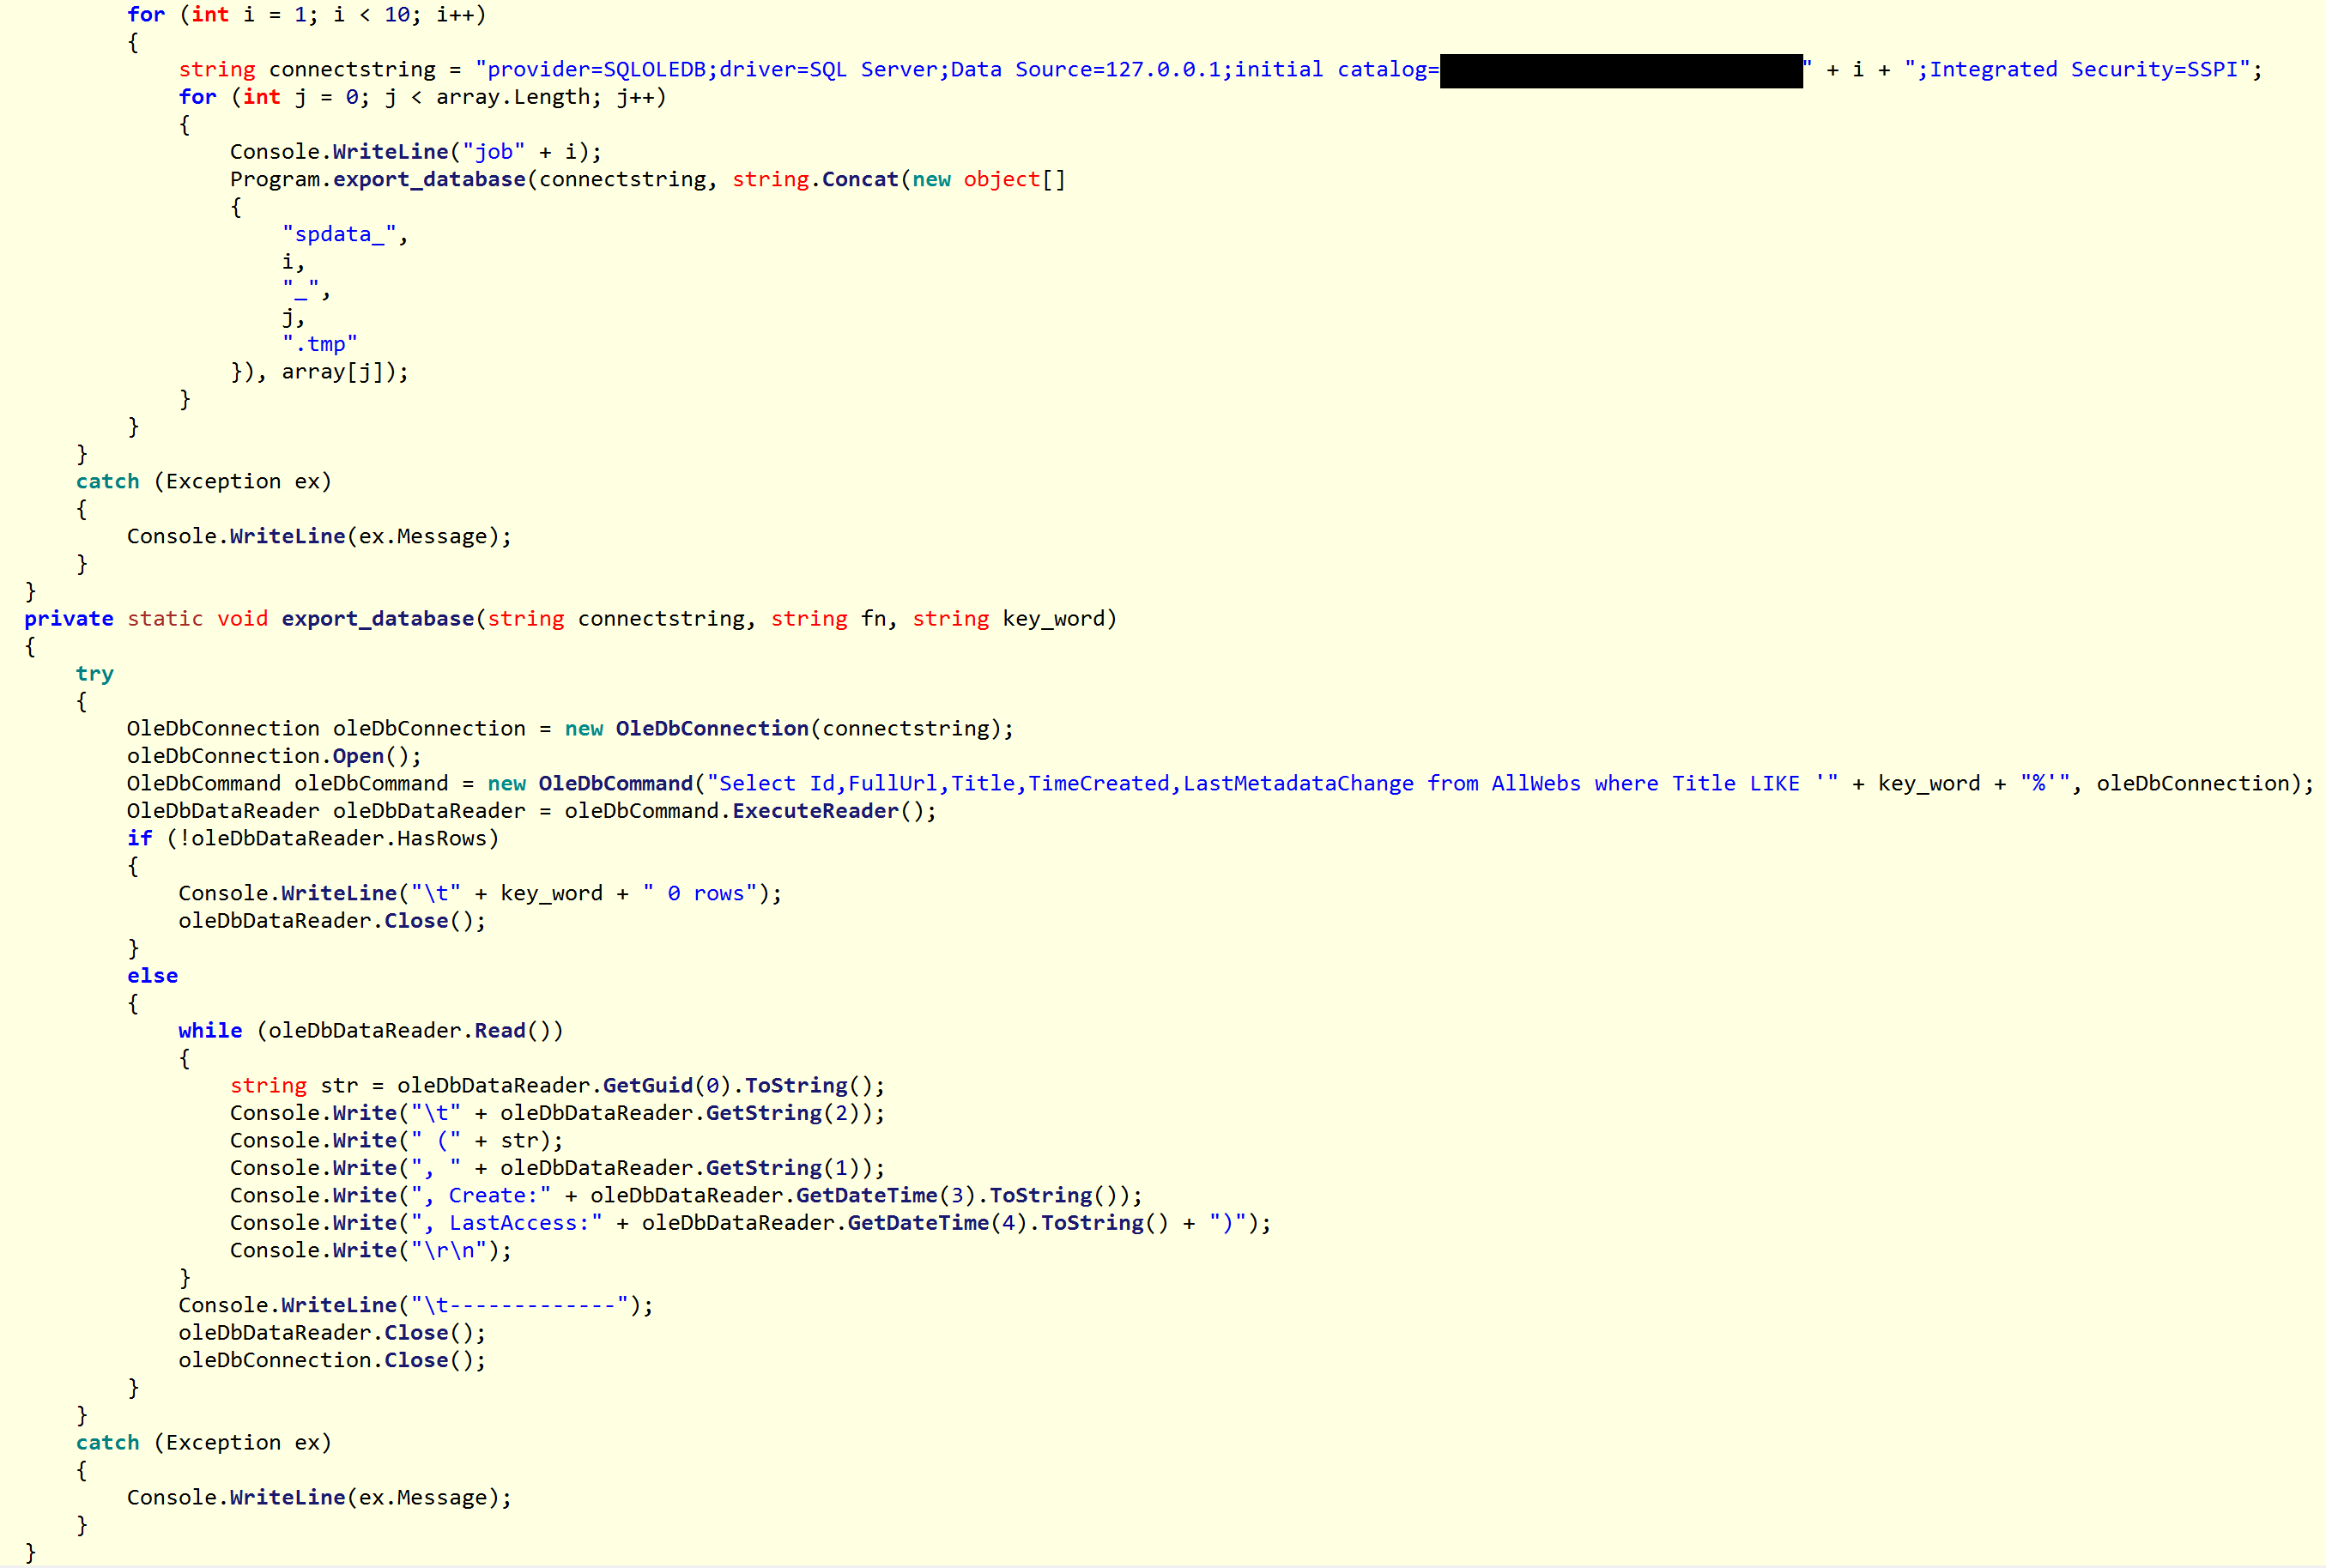 nccgroup/royal_apt
Royal APT - APT15 - معلومات ذات صلة من أبحاث عمليات الدفاع السيبراني لـ NCC Group