

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ACE — منصة آلية للتجميع والإثراء | Kitploit
أدوات/GitHubGitHub/invoke-ir/ace
التحقيق الجنائي الرقميجمع المعلوماتالتحاليل الرقمية الجنائيةاستخبارات التهديداتالاستجابة للحوادث
GitHubinvoke-ir/ace

ACE

منصة آلية للتجميع والإثراء

عرض المستودع
3256140منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

الجمع الآلي والإثراء

منصة الجمع الآلي والإثراء (ACE) هي مجموعة من الأدوات لمطاردي التهديدات لجمع البيانات من العديد من نقاط النهاية في الشبكة وإثراء البيانات تلقائياً. يتم جمع البيانات عن طريق تشغيل نصوص برمجية على كل حاسوب دون تثبيت أي برنامج على الهدف. تدعم ACE الجمع من أنظمة Windows وmacOS وLinux.

تهدف ACE إلى تبسيط عملية جمع البيانات عن بُعد عبر البيئة من خلال توفير إدارة بيانات الاعتماد، والجدولة، وإدارة النصوص البرمجية المركزية، وتنزيل الملفات عن بُعد. صُممت ACE لتكملة نظام SIEM عن طريق جمع البيانات وإثرائها؛ التحليل النهائي هو الأفضل لأدوات SIEM مثل Splunk وELK أو الأدوات التي يفضلها المحلل.
نص بديل

لماذا نستخدم ACE؟

نشأت ACE من الحاجة إلى إجراء تقييمات الاختراق في الأماكن ذات القيود الشائعة:

  • لا يمكن تثبيت وكيل برمجي مخصص على المضيفين المستهدفين.
  • نسخ وتشغيل الملفات التنفيذية (مثل أدوات Sysinternals) غير ممكن.
  • لا يمكن للعميل تمكين الإدارة عن بُعد لنظام Windows (WinRM).
  • رؤية العميل لمضيفي macOS/Linux محدودة أو معدومة.
  • يجب إنشاء نصوص برمجية/أدوات جديدة لبيانات خاصة بالعميل.
  • يتطلب تجزئة الشبكة بيانات اعتماد متعددة للوصول إلى جميع الأجهزة في البيئة.

التثبيت/ما هي بنية ACE؟

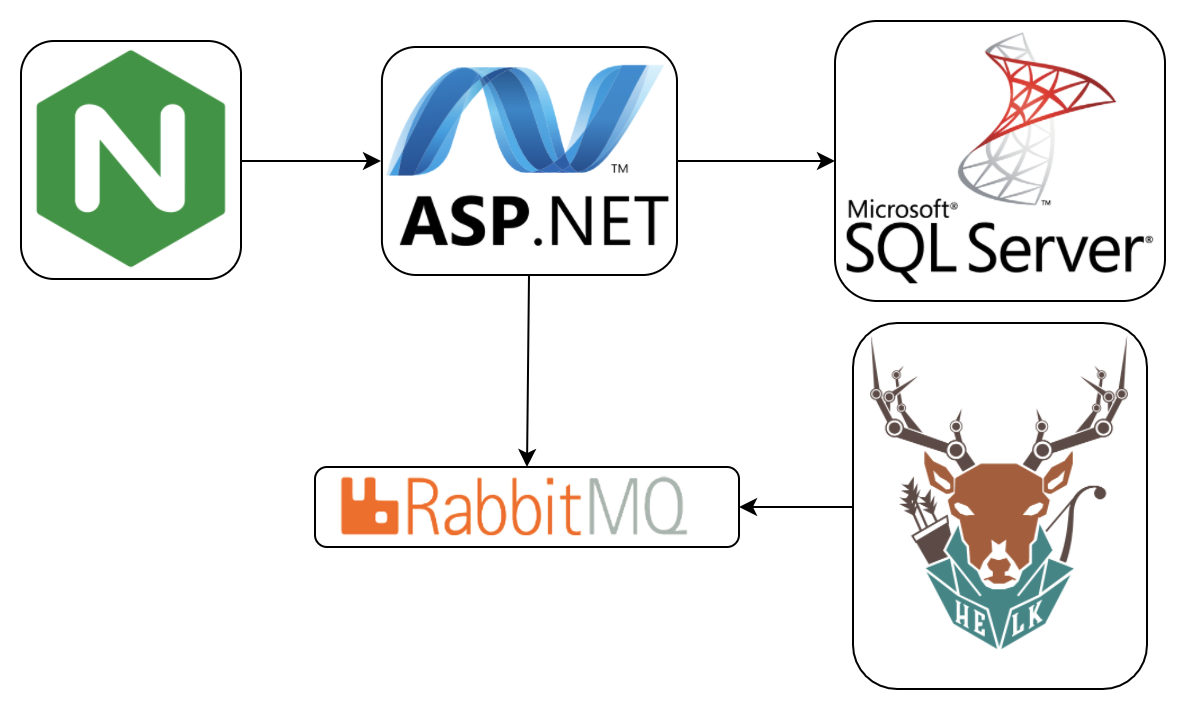
تتكون ACE من أربعة مكونات: خدمة ويب ACE، ووكيل ويب ACE Nginx، وقاعدة بيانات ACE SQL، وطابور رسائل ACE RabbitMQ. خدمة الويب هي واجهة برمجة تطبيقات RESTful تستقبل الطلبات من العملاء لجدولة وإدارة عمليات المسح. تخزن قاعدة بيانات SQL التكوين والبيانات من عمليات المسح. تتعامل خدمة RabbitMQ مع الإثراء التلقائي للبيانات.

  1. حدد عنوان IP لكل من مضيف Docker الخاص بك بنظام Linux ومضيف Windows الخاص بك.

صور Docker الخاصة بـ ACE

ACEWebService

  1. قم بتنزيل البرنامج النصي Configure-AceWebService.ps1 من صفحة الإصدارات

الاستخدام/كيف أستخدم ACE؟

يحتوي مستودع ACE على مجموعة من نصوص PowerShell للتفاعل مع خدمة ويب ACE، بما في ذلك إضافة المستخدمين، وإدارة بيانات الاعتماد، وتحميل نصوص الجمع، وجدولة عمليات المسح.

بعد نشر خوادم ACE، استخدم New-AceUser لإنشاء مستخدم جديد لـ ACE.

احذف المستخدم الافتراضي "Admin" باستخدام Remove-AceUser.

استخدم New-AceCredential لإدخال مجموعة من بيانات الاعتماد.

شغّل Start-AceDiscovery للعثور تلقائياً على أجهزة الكمبيوتر في مجال Windows.

شغّل Start-AceSweep لبدء مسح شامل لتشغيل النصوص البرمجية المحددة عبر نقاط النهاية المكتشفة.

المزيد من الموارد

  • ويكي ACE على GitHub
  • شرائح ACE في BlackHat Arsenal

المساهمة

المساهمات في ACE مرحب بها دائمًا.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






