
 #1
أدوات لجمع وتحليل وتشغيل خلاصات التهديدات، ومؤشرات الاختراق (IOCs)، واتجاهات الهجوم.
موصى به من Kitploit
 brets0150/stickyexim
خادع Exim لمحاولات استغلال CVE-2019-10149.
 codingo/minesweeper
إضافة لـ Burpsuite (BApp) للمساعدة في اكتشاف النصوص البرمجية التي يتم تحميلها من أكثر من 23000 نطاق ضار لتعدين العملات الرقمية (cryptojacking).
 ecstatic-nobel/osweep
لا تقتصر على البحث في OSINT. بل امسحه.
 nhoya/gosint
سكين الجيش السويسري لجمع المعلومات مفتوحة المصدر
 pry0cc/bluekeeptracker
بوتي (مكتوب بشكل سيئ) للبحث ومراقبة مستودعات cve-2019-0708
 dvopsway/datasploit
أداة لتنفيذ تقنيات متنوعة لجمع المعلومات مفتوحة المصدر (OSINT)، وتجميع جميع البيانات الأولية، وعرضها بصريًا على لوحة بيانات، وتسهيل التنبيه والمراقبة…
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
قاعدة بيانات يحتفظ بها المجتمع للنشرات الأمنية لجواهر Ruby مع بيانات CVE منظمة، ودرجات CVSS، ومتطلبات الإصدار المصحح. تتكامل مع bundler-audit للفحص…
 redsiege/just-metadata
Just-Metadata هي أداة تقوم بجمع وتحليل البيانات الوصفية حول عناوين IP. تحاول إيجاد علاقات بين الأنظمة داخل مجموعة بيانات كبيرة.
 nullarray/intrec-pack
مثبت حزمة/مجموعة الذكاء والاستطلاع.
 jacobsoo/malconfig
هذا جزء من وحدة للإطار الذي أطوره باستمرار. حاليًا، يتم الكشف هنا فقط عن معلومات C2.
 nullarray/mimir
واجهة استخبارات التهديدات مفتوحة المصدر - واجهة سطر الأوامر لـ HoneyDB
 cyb3rward0g/invoke-attackapi
سكريبت PowerShell للتفاعل مع إطار عمل MITRE ATT&CK عبر واجهة برمجة التطبيقات الخاصة به.
 nccgroup/dnshighjackmonitoring
سكربتات حرفية تقنية للمساعدة في اكتشاف محاولات اختطاف DNS
 t4d/phishingkithunter
اعثر على مجموعات التصيد التي تستخدم ملفات وصور علامتك التجارية/مؤسستك.
 jh00nbr/phishruffus
مطارد تهديدات ذكي وخوادم تصيد
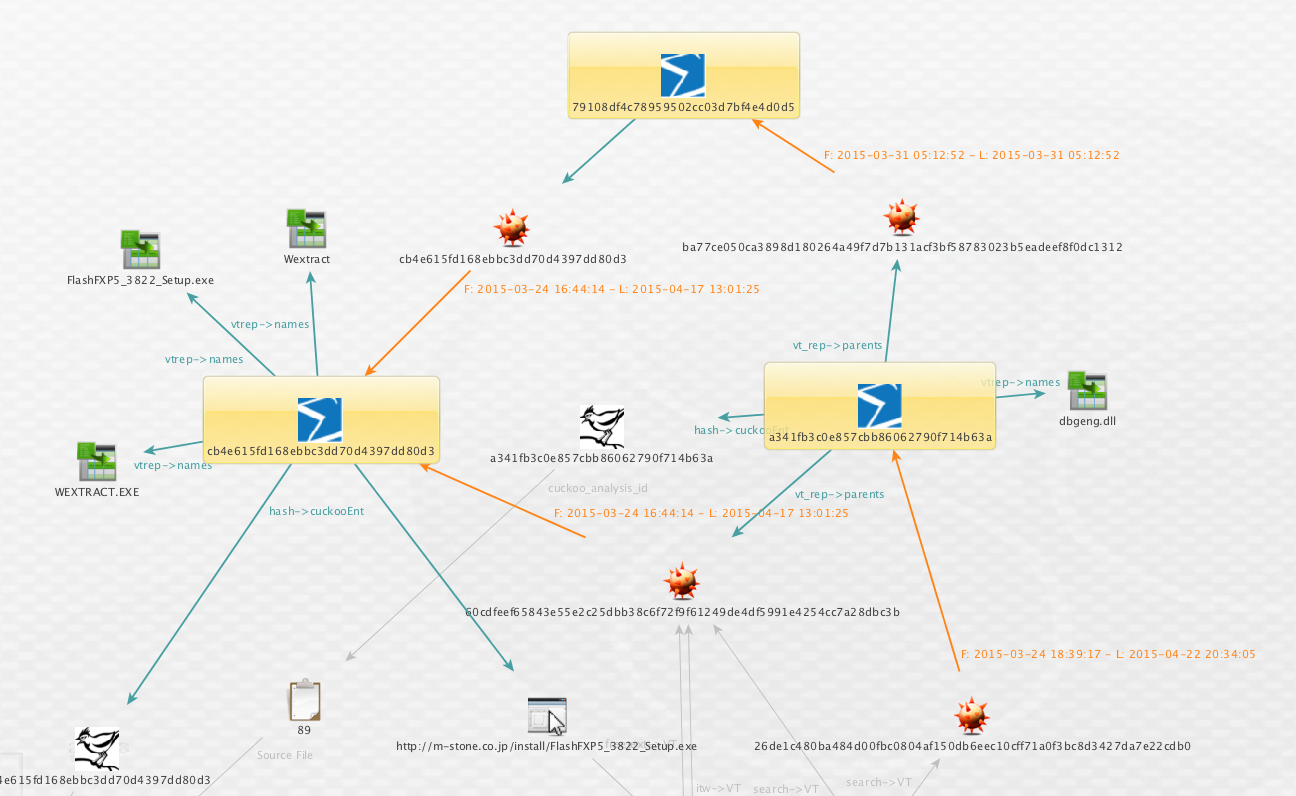 matonis/ripvt
مجموعة تحويلات Virus Total API Maltego لـ Canari








