
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit
 sasairc/cve-2017-1000117_wasawasa
مستودع اختبار بسيط يوضح ثغرة الاستنساخ المتكرر CVE-2017-1000117 في Git للتحقق التعليمي من الاستغلال.
 themcsam/cve-2024-12905-poc
ثغرة كتابة/استبدال الملفات في tar-fs
 andalik/log4j-filescan
ماسح متكرر للملفات مطور بلغة Python 3 لتحديد ومسح الإصدارات الضعيفة من Log4j2، بما في ذلك التحليل الداخلي لملفات JAR (CVE-2021-44228, CVE-2021-45046,…
 test-avm-714877d2df585126/c-test-2
اختبار الدمج التلقائي للأمان Dependabot - ejs CVE-2022-29078
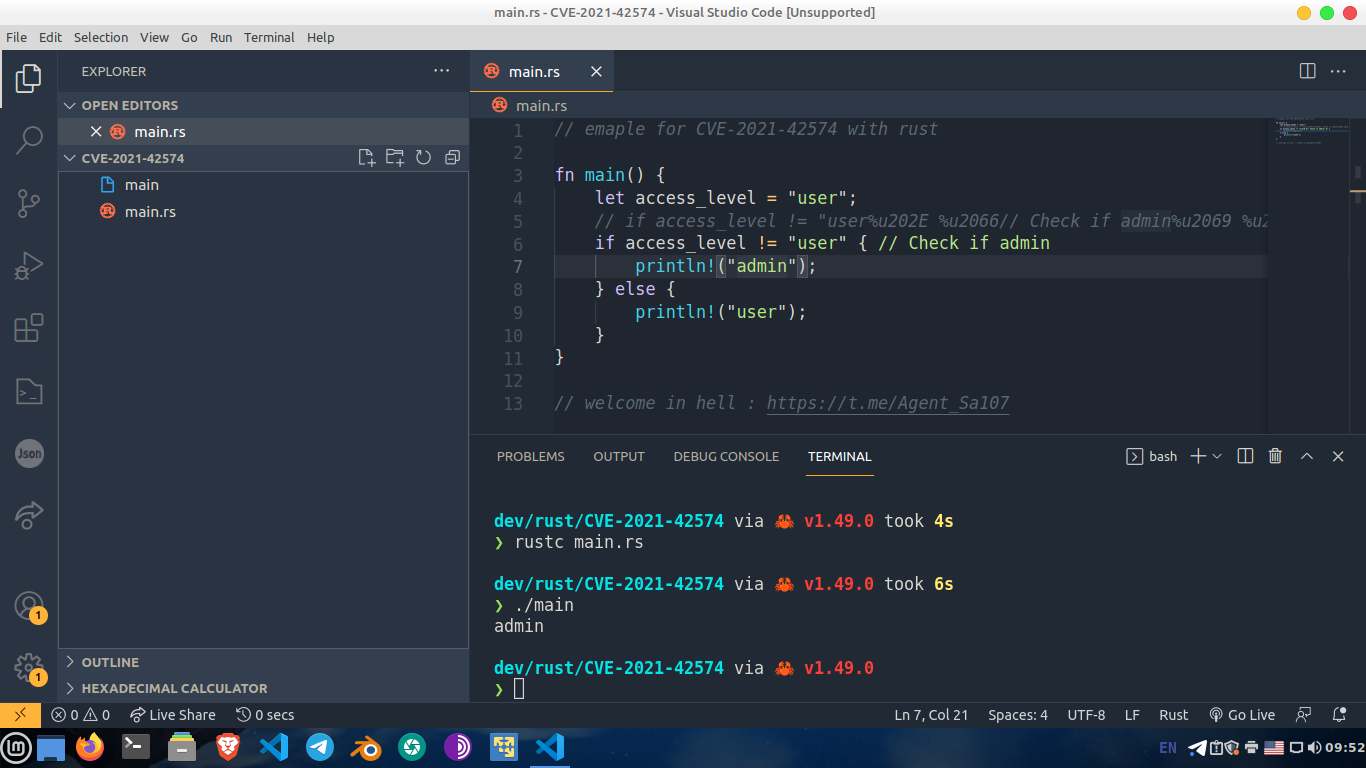 waseeld/cve-2021-42574
يُظهر ثغرة Trojan Source (CVE-2021-42574) عن طريق إنشاء كود مصدري يحتوي على أحرف تحكم Unicode غير مرئية تُغير منطق المترجم، مما يُمكن من هجمات سلسلة…
 murataydemir/aws-tough-library-multiple-cves
مشكلة في tough، الإصدارات قبل 0.20.0 (عدة ثغرات CVE)
 dpomnean/log4j_scanner_wrapper
ماسح مغلف لثغرة log4j الخاص بـ CVE-2021-44228
 arzaan789/keyguard
مسح قواعد الأكواد ومشاريع GCP للبحث عن بيانات اعتماد API المكشوفة
 gonsarrabia/minimus-junior-backend-exercise
تمرين لمرشح باك-إند مبتدئ: حزم أداة سطر الأوامر dasel (الإصدار v3.3.1) باستخدام Melange، وإصلاح الثغرة الأمنية CVE-2026-33320، وبناء صورة حاوية…
 checkmarx/checkmarx-cve-2025-30066-detection-tool
يفحص سير عمل GitHub والسجلات بحثًا عن مؤشرات CVE-2025-30066، ويكتشف الإجراءات الضارة والأسرار المكشوفة باستخدام تكامل Checkmarx 2ms.
 0xblackash/cve-2026-40175
CVE-2026-40175
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC والتدابير التخفيفية الممكنة
 comerc/cve-2025-68664
إفصاح مفصل عن CVE-2025-68664، وهي ثغرة حرجة في إلغاء التسلسل في جوهر LangChain تسمح بتسريب الأسرار واحتمال تنفيذ تعليمات برمجية عن بُعد عبر مطالبات…
 graypixel2121/cve-2025-69604
استغلال إثبات المفهوم لـ CVE-2025-69604، يوضح تصعيد الامتياز عبر تثبيت حزمة ضارة في مهام SuperDuper الاحتياطية على macOS.
 h3raklez/cve-2024-3094
مختبر تعليمي يعيد إنتاج الباب الخلفي XZ Utils (CVE-2024-3094) مع زوج مفاتيح Ed448 مخصص. يتضمن liblzma مصححًا وخدمة systemd وعميل استغلال للبحث الأمني…
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE: إطار عمل حتمي لاستغلال سلسلة التوريد وتحصينها [CVE-2024-50050] التركيز على أبحاث أمن الذكاء الاصطناعي AI-SupplyChain-Poisoning: مختبر…
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
بحث ثغرة أمنية حرجة في سلسلة التوريد في آلية تحديث NiceHash QuickMiner (CVE-2025-56513). يتضمن تحليلاً تقنياً، سيناريوهات الهجوم، تقييم الأثر،…
 scabench/jsonorg-fn1
تطبيق بسيط يحتوي على ثغرة CVE-2022-45688








