
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit
 nedlir/dasel-hardened-container
حزمة وصورة dasel v3.3.1 المُحصّنة والمُبنية عبر Melange وapko. تصحيح لـ CVE-2026-33320.
 rotavori/dasel-melange-apko
dasel v3.3.1 معبّأ مع Melange ويُقدَّم كصورة apko مصغّرة، مع تصحيح الثغرة CVE-2026-33320
 renewablehacking/cve-2026-45321-tanstack
مختبر تعليمي يحاكي هجمات سلسلة توريد npm، وإساءة استخدام CI/CD، وتنفيذ التعليمات البرمجية وقت التثبيت عبر CVE-2026-45321. بحث أمني دفاعي عملي لفهم…
 7whyex/cve-2026-45321-tanstack
مختبر تعليمي يحاكي هجوم سلسلة توريد npm (CVE-2026-45321) مع حزم ضارة وتنفيذ حمولة postinstall وسيناريوهات إساءة استخدام CI/CD للتدريب على الأمان…
 code-with-amitk/centos7_cve-2021-3712_remediation
خطوات جاهزة للإنتاج لمعالجة CVE لأداة openssl (https://nvd.nist.gov/vuln/detail/cve-2021-3712) على جهاز EOL CentOS7
 lhotari/pulsar-docker-images-patch-cve-2021-44228
تصحيح صور Docker لـ Pulsar باستخدام تحديث Log4J 2.17.1 للتخفيف من ثغرات الأمان في Apache Log4J بما في ذلك Log4Shell
 super-vulnerable-org/compromised-action
مستودع اختبار: يحاكي GitHub Action مخترقًا بأسلوب CVE-2025-30066 (للبحث والاختبار الأمني لـ chainradar)
 name/log4j-scanner
اكتشف ثغرة Log4Shell [CVE-2021-44832]
 isecuritytw/seal-security-nuget-demo-net7
# نسخة .NET 7 من seal-security-nuget-demo: نفس قصة استغلال CVE-2024-21907، معاد توجيهها للعملاء المقيدين بـ .NET SDK 7.
 chaitanyagarware/cve-2026-54520
صفحة هبوط للإعلان العام توثّق CVE-2026-54520، وهي ثغرة اجتياز مسار عالية الخطورة في منفّذ سير العمل الخاص بـ ai-agent-automation، مع روابط إلى GHSA…
 workshops-de/google_gax
تم تصحيح google_gax 0.4.1 لتوافق Tesla 1.18.3+ (CVE-2026-48598)
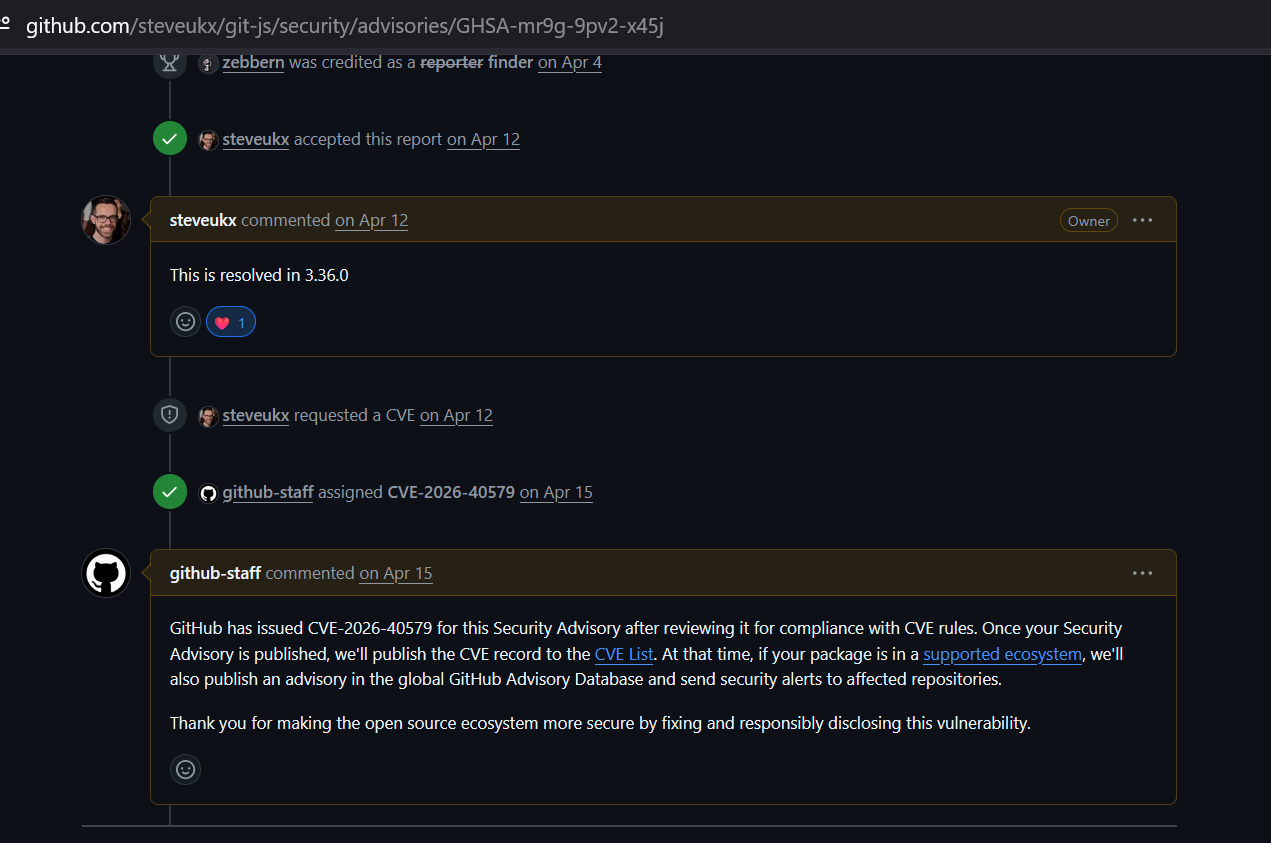 zebberncve/cve-2026-40579
إرشادات لـ git-js ⌯⌲ 11 مليون تنزيل أسبوعي
 mlbrilliance/aurora-demo-lockfile
هدف عرض AURORA — ملفات قفل ضعيفة عمدًا (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 staxis-platform/gitlab-profile
مُنسق تشغيل Node.js معياري مع التحقق من سلامة HMAC، وحمايات الاستيراد، والتنفيذ في بيئة معزولة لبنية تطبيق آمنة ومتعددة الطبقات والتحكم في التبعيات.
 az9713/cve-lite-on-pi
تشغيل OWASP cve-lite-cli ضد pi monorepo: رحلة الفحص والنتيجة الرئيسية (vitest CVE-2026-47429).
 aaronm-sysdig/log4j-vuln-demo
عرض توضيحي لـ Log4j 2.14.1 به ثغرات أمنية مقصودة لفحص Sysdig CNAPP (CVE-2021-44228)
 dannyendortest/http-server-node
خادم Node.js HTTP ضعيف اصطناعي يُستخدم كهدف تجريبي لماسح الثغرات EXPOSURE، ويتتبع CVE-2021-23797 مع سير عمل إصلاح قائم على طلب السحب (PR) بنقرة واحدة.
 dannyendortest/node-vulnerable
هدف عرض توضيحي اصطناعي لـ EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)








