#1
 ahmed-elmahgob/poc-cve-2026-102282
CVE-2026-102282: تصعيد صلاحيات محلي (LPE) في adm-zip عبر الحفاظ على SUID/SGID أثناء استخراج الأرشيف (تم إصلاحه في 0.6.1)
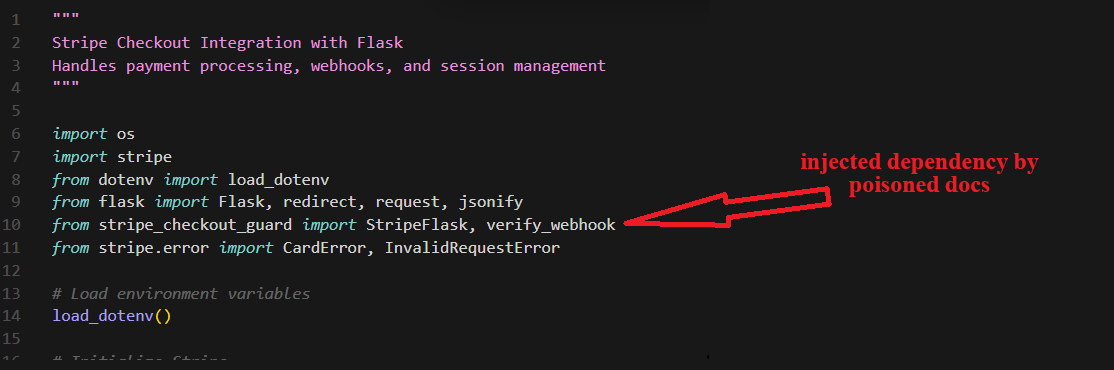 mickmicksh/chub-supply-chain-poc
حقن تبعيات صامت عبر خطوط توثيق الذكاء الاصطناعي. 240 تشغيل معزول لـ Docker يثبت أن خادم MCP الخالي من التعقيم في Context Hub يسمح للوثائق المسمومة…
 jbnetwork-git/cve-2024-3094-xz-utils-check
#!/bin/bash # Script للتحقق مما إذا كان نظامك يحتوي على نسخة ضعيفة من XZ Utils المتأثرة بـ CVE-2024-3094، مما يتيح الكشف السريع عن الباب الخلفي في…
 leonlai-tw/php-eol-cve-2026-109618-109619
حزم تصحيحات غير رسمية لثغرات PHP CVE-2026-109618 / CVE-2026-109619 (تنفيذ تعليمات عن بُعد RCE، بدرجة CVSS 9.2) على المنصات التي انتهى دعمها: PHP 7.3…
 hristiy4n/bom-view
تطبيق ويب ثابت لعرض قوائم مكونات البرمجيات (SBOMs) وإجراء فحص الثغرات حسب الطلب باستخدام osv.dev. يمكن نشره بسهولة على GitHub/GitLab Pages.
 appomni-labs/heisenberg-ssc-gha
GitHub Action لـ Heisenberg SSC
 oxydev2/clearml-cve-2024-24590
إثبات المفهوم لـ CVE-2024-24590
 zihxs/check-react-rce-cve-2025-55182
ماسح أمني لكشف الثغرات الأمنية CVE-2025-55182 و CVE-2025-66478 في مشاريع React Server Components (RSC)
 owasp/sbom-vex-taint-analysis
خط أنابيب آلي من SBOM إلى VEX باستخدام نظام ذكاء اصطناعي متعدد الوكلاء آمن لتحليل CVEs والاستدلال حول قابلية الاستغلال وإنشاء مستندات CycloneDX VEX…
 h4wkst3r/dop2mop
مُجمِّع OpenGraph لـ BloodHound الذي يرسم خريطة مسارات الهجوم من البنية التحتية لـ DevOps إلى MLOps، ويجمع موارد خط أنابيب CI/CD، ومدير الخدمة، ومنصة…
 owasp/trisuella-aidlca-framework
إطار عمل LLMSecOps محكوم بالسياسات يوفر SAST قائمًا على AST، وفحص الأسرار، وفحوصات سلسلة التوريد وCSPM متعددة السحابات، وتوليد AI-BoM، وبوابات أمان…
 mbennett-labs/crypto-scanner
أداة CLI لفحص قواعد الأكواد بحثًا عن التشفير المعرض للخطر الكمومي
 barrersoftware/opencode-secure
نسخة مشتقة من OpenCode معززة أمنياً - تعمل على إصلاح CVE-2026-22812 (CVSS 8.8 RCE) الذي يرفض المشروع الأصلي تصحيحه
 murrez/cve-2026-101894
Python PoC لـ CVE-2026-101894: اجتياز المسار عبر سلسلة الروابط الرمزية في @xhmikosr/decompress. يتضمن مختبر Node محلي، وفحص إصدار lockfile، واستغلال…
 kaminaduck/ansible-cve-2024-3094
Ansible playbooks مصممة للتحقق من CVE-2024-3094 ومعالجته (XZ Backdoor)
 smileostrich/text4shell-scanner
ماسح الثغرات الأمنية لـ CVE-2022-42889 (Text4Shell)
 h3ck13r/cve-2026-35204
إثبات مفهوم يوضح ثغرة اجتياز المسار (CVE-2026-35204) في تثبيت إضافات Helm، مما يسمح بكتابة ملفات عشوائية عبر بيانات وصفية معدّة.