
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 iqtlabs/auraborealisapp
هل تعرف ما بداخل حزم بايثون الخاصة بك؟ أداة لتصور بيانات تدقيق أمان سجل حزم بايثون
 shaikusaf/external_expact_aosp10_r33_cve-2022-25313
مكتبة C لتحليل XML الموجه للتيار، توفر معالجات لتحليل الهياكل في المستندات. تتضمن أداة xmlwf وتدعم ترميز UTF-16.
 satheesh575555/external_expat_aosp10_r33_cve-2022-23852
مكتبة C لتحليل XML، مصححة لـ CVE-2022-23852، توفر تحليل XML موجه بالتيار مع معالجات لمعالجة المستندات بكفاءة.
 satheesh575555/external_expat_aosp10_r33_cve-2022-25236
إصدار مصحح من محلل Expat XML لـ AOSP10، يعالج CVE-2022-25236. يوفر الكود المصدري لتحليل الثغرات ومراجعة تعليمية للإصلاح.
 jfrog/jfrog-cve-2022-21449
يفحص أرشيفات Java المترجمة (JAR/WAR) للكشف عن استخدام خوارزمية ECDSA لاكتشاف ثغرة CVE-2022-21449. يفحص بشكل متكرر ملفات .class باستخدام Python3،…
 jfrog/jfrog-cve-2022-24675
سكربت شل لفحص المجلدات بشكل متكرر عن ملفات Go الثنائية التي تستخدم دالة pem.Decode غير الآمنة، مع اكتشاف الملفات الثنائية المعرضة للخطر أو المجردة…
 mebibite/log4jhound
أُنشئ بعد الكشف عن CVE-2021-44228. سكربت Bash يكتشف حالات Log4j في مشاريعك وأنظمتك، مما يتيح لك الحصول على رؤية حول الإصدارات المستخدمة. يفك ضغط…
 mebibite/springhound
أُنشئ بعد الكشف عن CVE-2022-22965 وCVE-2022-22963. سكربت Bash يكتشف تواجدات Spring Framework في مشاريعك وأنظمتك، مما يتيح لك الحصول على نظرة ثاقبة…
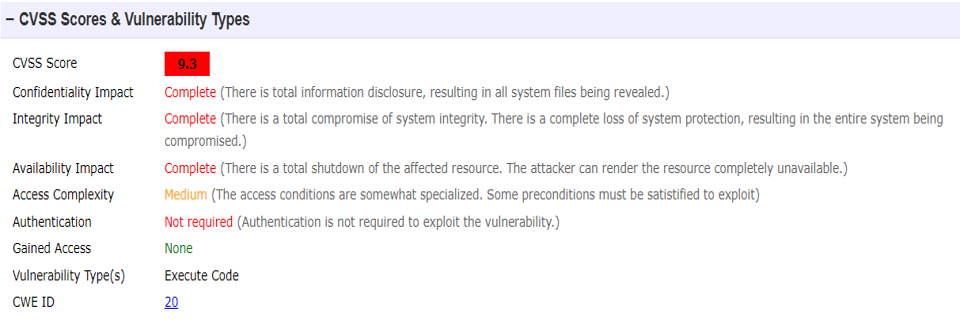 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
تحليل مفصل لـ CVE-2022-21668، ثغرة RCE حرجة في تحليل Pipenv لملف requirements.txt، بما في ذلك كود الثغرة، آليات الاستغلال، والتحقق من التصحيح.
 certcc/cve-2021-44228_scanner
ماسحات ضوئية لملفات Jar التي قد تكون عرضة لـ CVE-2021-44228
 ghillert/boot-jackson-cve
إعادة إنتاج CVE-2020-36518 في Spring Boot 2.5.10
 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc هو برمجيات خبيثة / برمجيات احتجاجية!
 andalik/log4j-filescan
ماسح متكرر للملفات مطور بلغة Python 3 لتحديد ومسح الإصدارات الضعيفة من Log4j2، بما في ذلك التحليل الداخلي لملفات JAR (CVE-2021-44228, CVE-2021-45046,…
 codeshield-security/log4jshell-bytecode-detector
ماسح البايت كود المحلي لثغرة Log4JShell (CVE-2021-44228)
 vorburger/log4j_cve-2021-44228
مركز موارد منسق لثغرة Log4j CVE-2021-44228، يغطي استراتيجيات الكشف والتخفيف والاستغلال وإدارة التبعيات لهذه الثغرة الحرجة في تنفيذ التعليمات البرمجية…
 logpresso/cve-2021-44228-scanner
ماسح الثغرات وتصحيح التخفيف لـ Log4j2 CVE-2021-44228
 lhotari/pulsar-docker-images-patch-cve-2021-44228
تصحيح صور Docker لـ Pulsar باستخدام تحديث Log4J 2.17.1 للتخفيف من ثغرات الأمان في Apache Log4J بما في ذلك Log4Shell
 open-aims/log4j
مكتبة Log4j 1.2.17 مُرقّعة مع إزالة الفئة الضعيفة JMSAppender للتخفيف من CVE-2021-4104، مُصمّمة كبديل مباشر للتطبيقات المتأثرة.








