
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 hynekpetrak/log4shell-finder
أسرع ماسح لنظام الملفات لـ log4shell (CVE-2021-44228, CVE-2021-45046) وغيرها من الحالات الضعيفة (CVE-2017-5645, CVE-2019-17571, CVE-2022-23305,…
 chainguard-dev/text4shell-policy
عرض توضيحي لـ ClusterImagePolicy لـ cve-2022-42889 text4shell
 emicoecommerce/magento-apsb22-48-security-patches
يحتوي هذا المستودع على تصحيحات أمنية محتملة للثغرة الأمنية Magento APSB22-48 و CVE-2022-35698.
 gmh5225/disclosure-check
أداة لتحديد أفضل الآليات للإفصاح عن ثغرة أمنية بشكل خاص لحزمة/مشروع.
 simplylu/cve-2021-42574
أنشئ ملفات خبيثة باستخدام هجوم bidi المنشور مؤخرًا (CVE-2021-42574)
 anteater/anteater
Anteater - إطار فحص بوابات CI/CD
 stacscan/stacs
ماسح الرموز الثابتة وبيانات الاعتماد
 trinadh465/openssl-1.1.1g_cve-2022-4304
مجموعة أدوات OpenSSL توفر بروتوكولات TLS/SSL ومكتبة تشفير للأغراض العامة مع أدوات سطر أوامر لتوليد المفاتيح وإدارة الشهادات والتشفير وفك التشفير.
 pierdipi/unicode-control-characters-action
إجراء GitHub للعثور على أحرف التحكم في Unicode باستخدام أداة تشخيص Red Hat https://access.redhat.com/security/vulnerabilities/RHSB-2021-007 للكشف عن…
 justinsteven/advisories
مستودع شخصي لإفصاحات النشرات الأمنية التي تغطي الثغرات في البرامج مفتوحة المصدر والويب والسحابة والبنية التحتية.
 maweil/bidi_char_detector
يتحقق من ملفاتك بحثًا عن وجود أحرف Unicode BIDI التي يمكن إساءة استخدامها في هجمات سلسلة التوريد. انظر CVE-2021-42574
 trinadh465/external_zlib_aosp10_r33_cve-2018-25032
تصحيح لـ zlib يعالج CVE-2018-25032 في AOSP10 r33، ويوفّر إصلاحًا للثغرة الأمنية المُحدَّدة.
 wspr-ncsu/mininode
أداة تحليل ثابتة تعمل عبر سطر الأوامر تقلل من سطح الهجوم لتطبيقات Node.js من خلال بناء رسوم بيانية للتبعيات وإزالة الوحدات والوظائف غير المستخدمة في…
 ekamsinghwalia/detection-script-for-cve-2021-23358
سكربت كشف لـ CVE-2021-23358
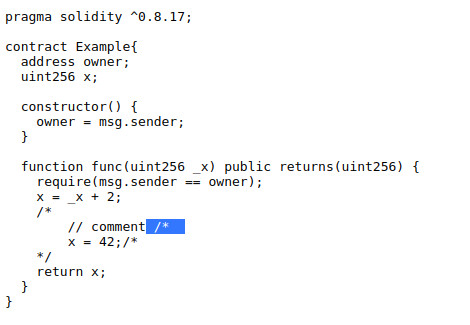 tin-z/solidity_cve-2021-42574-poc
إثبات المفهوم لـ CVE-2021-42574 لمجمع Solidity و solc
 sondermc/git-cveissues
ثغرات، CVE-2022-41903، وCVE-2022-23521، التي تؤثر على الإصدارات 2.39 والأقدم. تم أيضًا تصحيح Git for Windows لمعالجة مشكلة إضافية خاصة بنظام Windows…
 anchore/anchore-engine
خدمة تقوم بتحليل صور دوكر وفحص الثغرات الأمنية
 giz-berlin/quasar-app-webpack-json5-vulnerability
إعادة إنتاج مصغرة لـ CVE-2022-46175 توضح ثغرة تلوث النموذج الأولي JSON5 في مشاريع Quasar webpack للتعليم والاختبار الأمني.








