
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 jithinodattu/cve-2007-4559-lab
مختبر Docker مستقل يوضح ثغرة CVE-2007-4559 (TarSlip) الخاصة بتجاوز المسار عبر وحدة tarfile في بايثون. يتضمن واجهات برمجة تطبيقات ضعيفة ومُصلحة،…
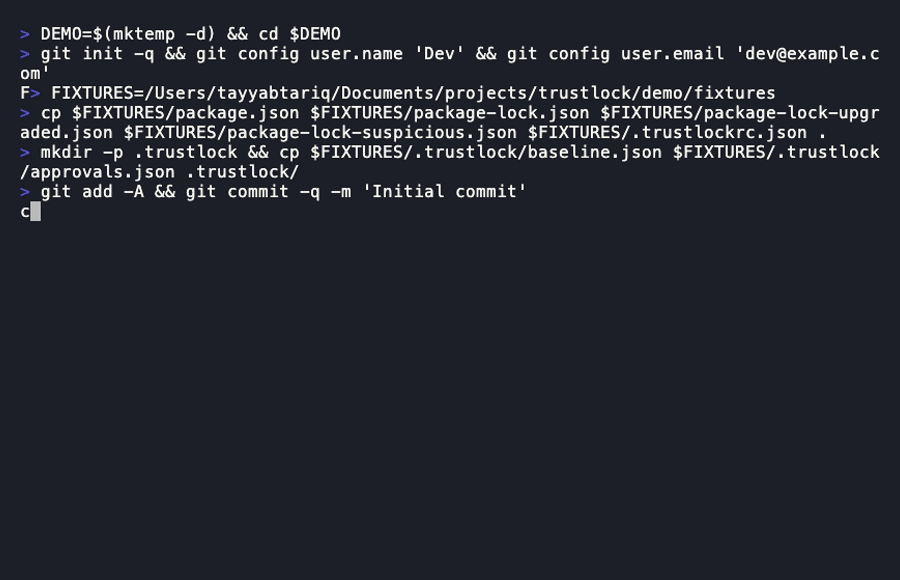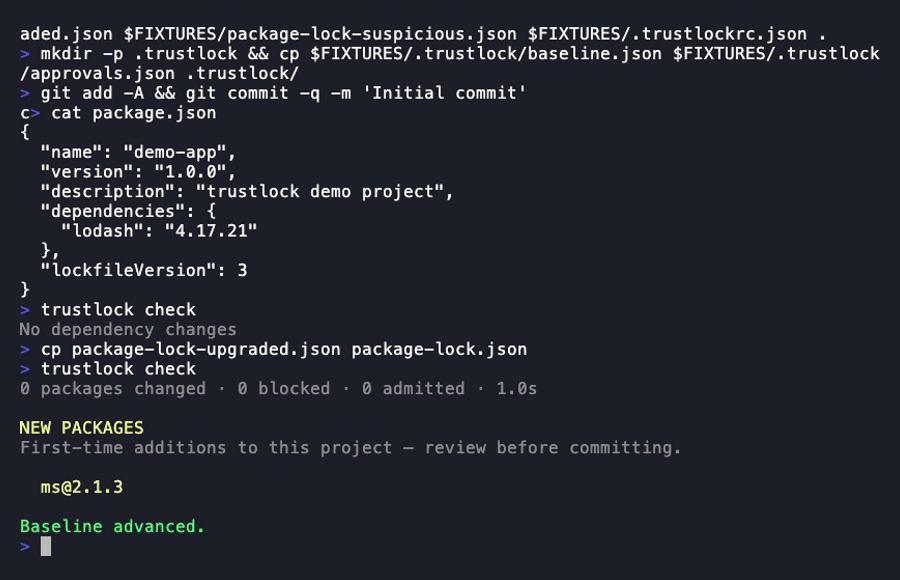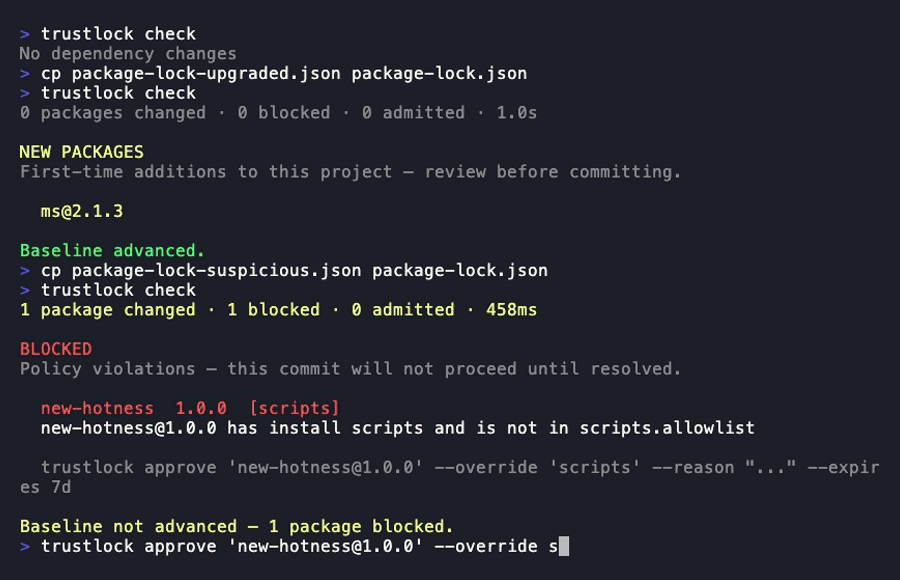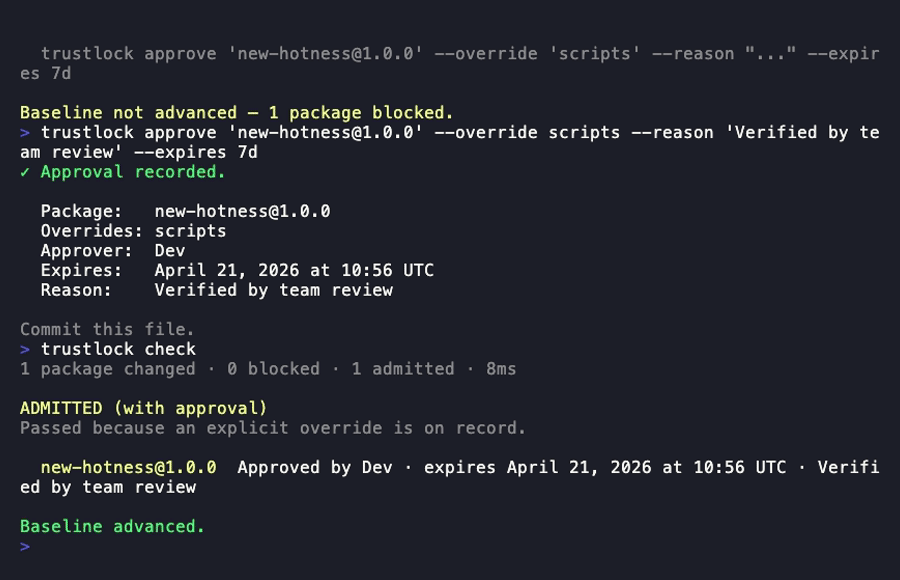 tayyabt/trustlock
وحدة تحكم في قبول التبعيات أصلية في Git. تقيّم إشارات الثقة عند كل تغيير في التبعية وتمنع الالتزامات أو البناءات عندما تفشل الحزم في سياسة فريقك.…
 belazy167/next-picomatch-cve-repro
# إعادة إنتاج بسيطة لتجميع Next.js 16.2.4 مع picomatch 4.0.3 (CVE-2026-33671)
 sassoftware/jackson
يوفر هذا المستودع معالجة أمنية شاملة لثغرات حرمان الخدمة وتخصيص الموارد دون حدود أو تقييد التي تم الإبلاغ عنها في CVE-2025-52999 وGHSA-2m67-wjpj-xhg9…
 s0ld13rr/claude-code-backdoor
إدخال باب خلفي في Claude Code عبر hooks في settings.json. للاستخدام المصرح به فقط!
 moisei-dev/go-dbmigrate
مكتبة Go وواجهة سطر أوامر لإدارة ترحيلات مخطط قاعدة البيانات مع دعم PostgreSQL وMySQL وSQLite وCassandra، بما في ذلك سير عمل الترحيل للأعلى/للأسفل.
 surri/audit-axios
افحص المستودعات المحلية بحثًا عن إصدارات axios الضعيفة (CVE-2026-40175) وقم بتصحيحها بشكل تفاعلي
 hexbornestudio/atlas-tj-actions-poc
PoC لثغرة حقن الأوامر CVE-2025-54416 في tj-actions/branch-names
 0xblackash/cve-2026-40175
CVE-2026-40175
 cybergabisoft/depalert
DepAlert هو بوابة أمان مفتوحة المصدر لخط أنابيب CI/CD الخاص بك. يقوم بتحليل SBOMs مقابل بيانات استخبارات البرمجيات الخبيثة ويخبرك بسرعة ما إذا كان…
 batosay1337lab/cve-2026-31900-lab
# مختبر CVE-2026-31900 القابل للاستغلال - تنفيذ الأوامر عن بُعد في إجراء GitHub الخاص بـ psf/black
 tomjwxf/scopeblind-gateway
بوابة أمنية لخوادم MCP مع تطبيق سياسة لكل أداة، وإيصالات تدقيق موقعة بـ Ed25519، وتسجيل وضع الظل. تدعم محركات السياسات الخارجية Cedar وOPA وCerbos…
 gouldnicholas/cve-2026-4660-poc
إثبات المفهوم (PoC) لـ CVE-2026-4660: قراءة ملفات تعسفية عبر git checkout في hashicorp/go-getter
 h3raklez/cve-2024-3094
مختبر تعليمي يعيد إنتاج الباب الخلفي XZ Utils (CVE-2024-3094) مع زوج مفاتيح Ed448 مخصص. يتضمن liblzma مصححًا وخدمة systemd وعميل استغلال للبحث الأمني…
 murphysecurity/murphysec
أداة مفتوحة المصدر تركز على أمن سلسلة التوريد البرمجية. تركز 墨菲安全 على أمن سلسلة التوريد البرمجية، وتتمتع بقدرات تحليل المكونات البرمجية (SCA) واكتشاف…
 pqcworld/pqaudit
مسح قواعد الأكواد بحثًا عن تشفير معرض للخطر أمام الحوسبة الكمية. كشف RSA، ECDSA، Ed25519، ECDH قبل Q-Day. إخراج CycloneDX CBOM + SARIF.
 micrictor/parquet-avro-rce
PoC: تجاوز إصلاح غير مكتمل لـ CVE-2025-30065 في Apache Parquet Java 1.15.1
 h4wkst3r/dop2mop
مُجمِّع OpenGraph لـ BloodHound الذي يرسم خريطة مسارات الهجوم من البنية التحتية لـ DevOps إلى MLOps، ويجمع موارد خط أنابيب CI/CD، ومدير الخدمة، ومنصة…








