
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit
 lirantal/cve-2024-21533-poc-ggit
استغلال إثبات المفهوم لـ CVE-2024-21533، ثغرة حقن الوسائط في حزمة npm ggit التي تسمح بتنفيذ أوامر عشوائية عبر خيار Git --upload-pack.
 gonsarrabia/minimus-junior-backend-exercise
تمرين لمرشح باك-إند مبتدئ: حزم أداة سطر الأوامر dasel (الإصدار v3.3.1) باستخدام Melange، وإصلاح الثغرة الأمنية CVE-2026-33320، وبناء صورة حاوية…
 getagentseal/agentseal
مجموعة أدوات أمنية للوكلاء الذكاء الاصطناعي. امسح جهازك بحثًا عن المهارات الخطيرة وتكوينات MCP، وراقب هجمات سلسلة التوريد، واختبر مقاومة حقن الأوامر،…
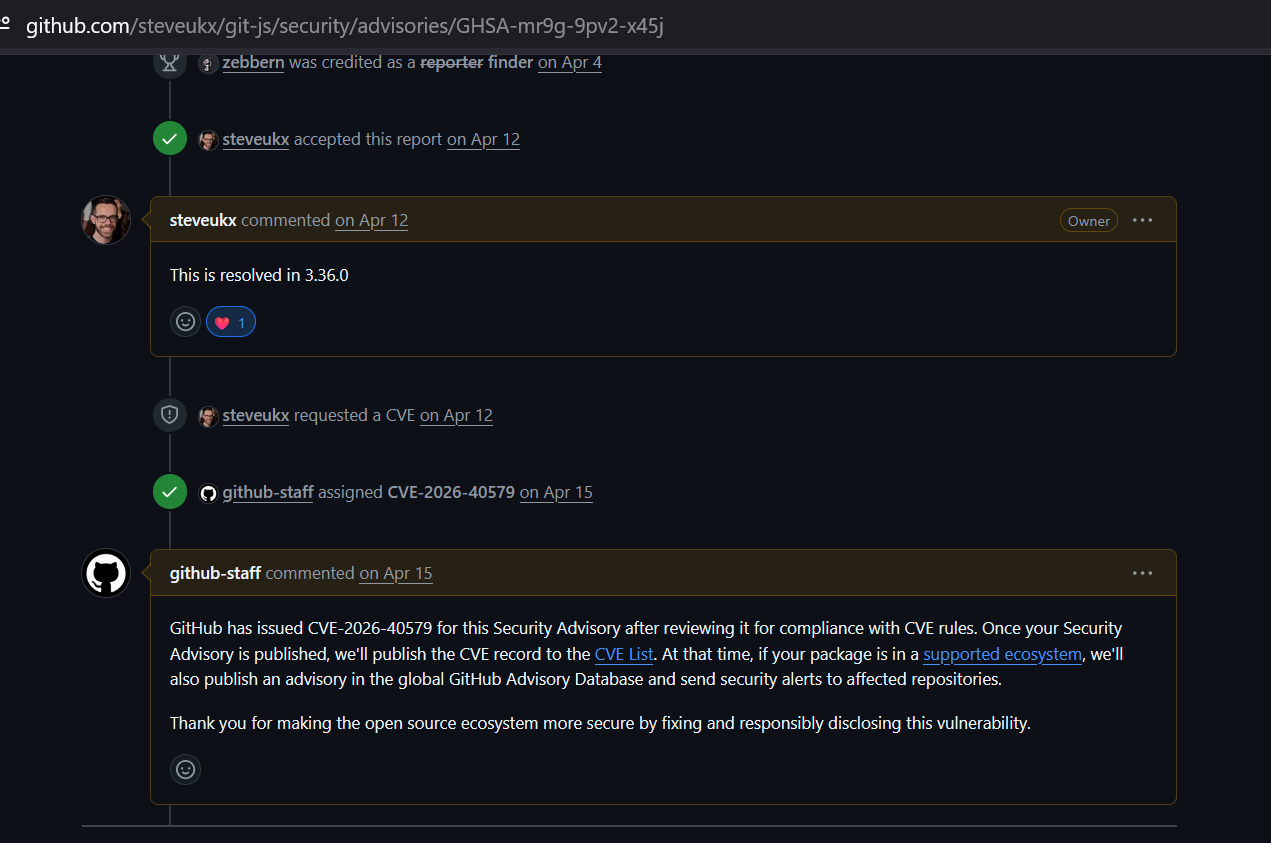 zebberncve/cve-2026-40579
إرشادات لـ git-js ⌯⌲ 11 مليون تنزيل أسبوعي

 toxicbishop/supply-chain
دليل شامل لأمن سلسلة توريد البرمجيات. توفر هذه المخطوطة مفتوحة المصدر لمحترفي الأمن والمطورين استراتيجيات عملية للدفاع ضد تهديدات النظام البيئي.
 workshops-de/google_gax
تم تصحيح google_gax 0.4.1 لتوافق Tesla 1.18.3+ (CVE-2026-48598)
 az9713/cve-lite-on-pi
تشغيل OWASP cve-lite-cli ضد pi monorepo: رحلة الفحص والنتيجة الرئيسية (vitest CVE-2026-47429).
 horrister/axios-supply-chain-cve-2026-26555
مجموعة منسقة من تقارير الثغرات مع تحليل فني كامل ونصوص إثبات المفهوم وقوائم مؤشرات الاختراق وإرشادات المعالجة لحوادث سلسلة توريد البرامج الواقعية.
 horrister/solarwinds-sunburst-cve-2020-10148
تقارير ثغرات منتقاة مع تحليل فني كامل، ونصوص إثبات المفهوم، وقوائم مؤشرات الاختراق (IOC)، وإرشادات المعالجة للحوادث الأمنية الحقيقية في البرمجيات.
 michaeladamgroberman/cve-2026-32662
CVE-2026-32662: رمز تصحيح نشط في الإنتاج — Gardyn Home Kit (ICSA-26-055-03)
 michaeladamgroberman/cve-2025-10681
CVE-2025-10681: مفتاح حساب تخزين Azure Blob المُضمن بشكل ثابت — Gardyn Home Kit (ICSA-26-055-03)
 find-lab/agentward
نظام تشغيل أمني متكامل لوكلاء الذكاء الاصطناعي بمعمارية دفاعية متعددة الطبقات تشمل فحص الأساس، وتعقيم المدخلات، وحماية الإدراك، ومواءمة القرار،…
 bhimsekhar/vulnerable-java-app
تطبيق Spring Boot مع log4j 2.14.1 (CVE-2021-44228) — هدف اختبار وكيل VulnFix
 heroku/heroku-cve-2013-0269
افحص جميع تطبيقات Heroku لديك بحثًا عن إصدارات ضعيفة من JSON gem
 ohaswin/pyscan
ماسح ثغرات تبعيات بايثون، مكتوب بلغة Rust.
 heroku/terrier
Terrier هي أداة تحليل للصور والحاويات يمكن استخدامها لمسح الصور والحاويات لتحديد والتحقق من وجود ملفات محددة وفقاً لهاشاتها.
 anupamojha-eng/sentinel-transitive-cve-demo
عرض توضيحي لـ Sentinel: transitive snakeyaml CVE-2022-1471 عبر Spring Boot + نمط كود قابل للاستغلال
 ammaraskar/github-dev-token-steal-poc
استغلال لإثبات المفهوم يوضح ثغرة سرقة رمز OAuth الخاص بـ GitHub عبر مشغلات مخصصة لسير عمل المطورين، مما يتيح وصولاً غير مصرّح به إلى المستودعات.








