
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 agentguard-ai/tealtiger
حماية قوية لوكلاء الذكاء الاصطناعي - أمان وتتبع تكلفة مفتوح المصدر لتطبيقات الذكاء الاصطناعي
 elastic/supply-chain-monitor
مراقب أمان سلسلة التوريد الآلي الذي يستطلع سجلات PyPI و npm، ويقارن الإصدارات الجديدة مع سابقاتها، ويستخدم تحليلات LLM لاكتشاف تغييرات الكود الضارة…
 scopeblind/scopeblind-gateway
بوابة سياسات Cedar المغلقة عند الفشل مع إيصالات موقّعة لاستدعاءات أدوات وكيل الذكاء الاصطناعي. npx protect-mcp
 arzaan789/keyguard
مسح قواعد الأكواد ومشاريع GCP للبحث عن بيانات اعتماد API المكشوفة
 pqcworld/pqaudit
مسح قواعد الأكواد بحثًا عن تشفير معرض للخطر أمام الحوسبة الكمية. كشف RSA، ECDSA، Ed25519، ECDH قبل Q-Day. إخراج CycloneDX CBOM + SARIF.
 taleliyahu/ai-security-newsletter
AI Security Newsletter - نشرة شهرية تضم ملخصًا لأبحاث أمن الذكاء الاصطناعي، والرؤى، والتقارير، والفعاليات القادمة، بالإضافة إلى الأدوات والموارد.
 commonguy25/authproof-sdk
إيصالات تفويض موقعة تشفيرياً للوكلاء الذكاء الاصطناعي. حدد بالضبط ما يمكن للذكاء الاصطناعي فعله وما لا يمكنه فعله — موقعة، قابلة للتحقق، مقاومة…
 airineiandrei/tarmageddon-cve-2025-62518-
إثبات المفهوم لـ CVE-2025-62518 يوضح تهريب أرشيف tar عبر تحليل رأس PAX في tokio-tar، وإنشاء حمولات ضارة ومستخرج ضعيف لإظهار حقن سلسلة التوريد.
 7whyex/cve-2026-45321-tanstack
مختبر تعليمي يحاكي هجوم سلسلة توريد npm (CVE-2026-45321) مع حزم ضارة وتنفيذ حمولة postinstall وسيناريوهات إساءة استخدام CI/CD للتدريب على الأمان…
 431m/rcetest
CVE-2024-32002 poc اختبار
 1lann/log4shelldetect
قم بفحص أنظمة الملفات بسرعة للكشف عن برامج جافا التي قد تكون عرضة لثغرة Log4Shell (CVE-2021-44228) أو "استغلال JNDI لـ Log4j" من خلال فحص مسارات…
 0x3a/cve-2014-4936
مستودع لرمز POC لـ CVE-2014-4936.
 checkmarx/checkmarx-cve-2025-30066-detection-tool
يفحص سير عمل GitHub والسجلات بحثًا عن مؤشرات CVE-2025-30066، ويكتشف الإجراءات الضارة والأسرار المكشوفة باستخدام تكامل Checkmarx 2ms.
 kavan00/android-projector-c2-malware
تفكيك شبكة C2 لـ beamers الصينية - SilentSDK-Analysis
 momenbasel/malware-check
أداة تحليل ثابت وديناميكي للكشف عن التعليمات البرمجية الضارة والملفات الثنائية المشبوهة وانتهاكات الخصوصية
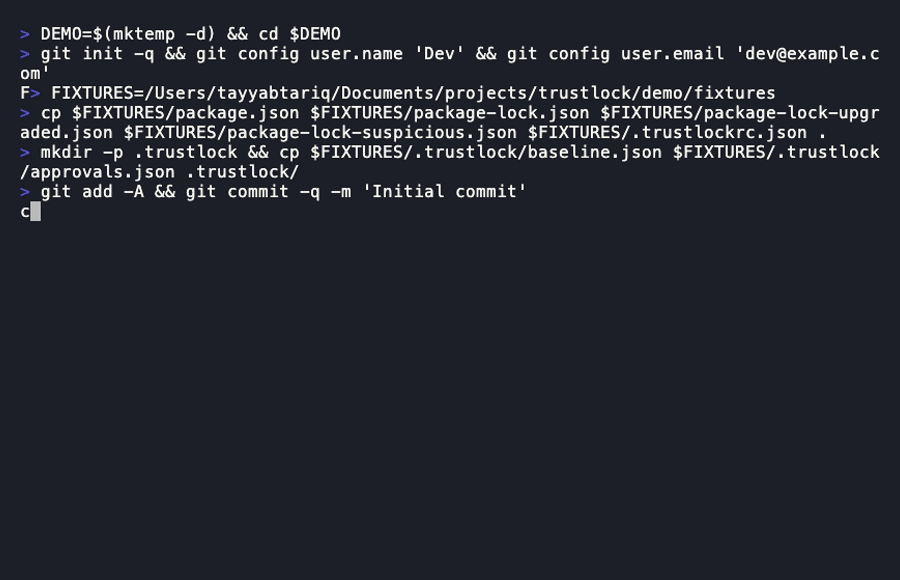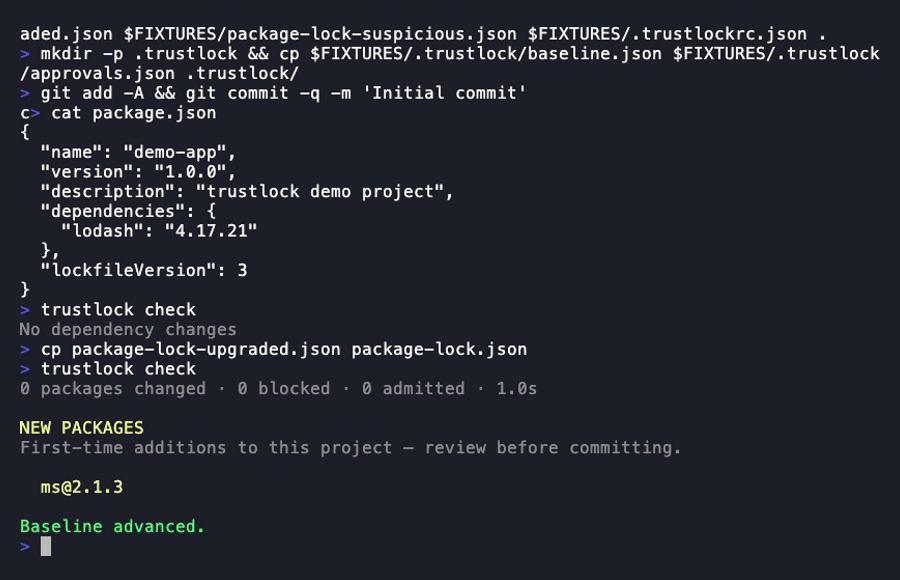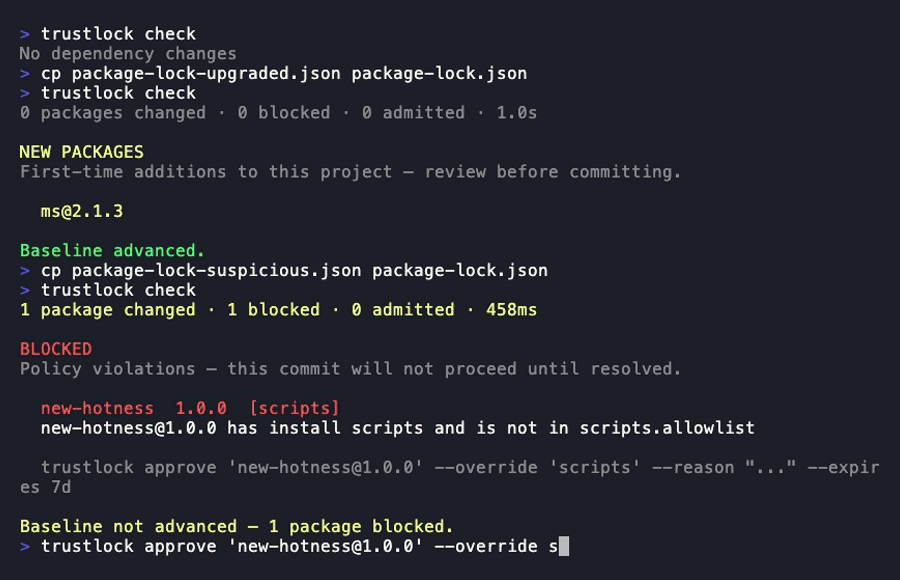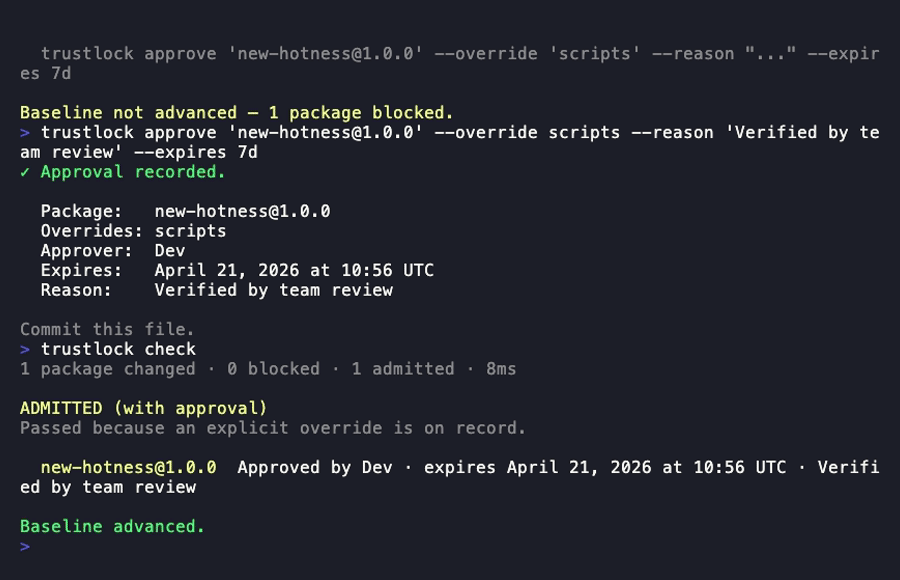 tayyabt/trustlock
وحدة تحكم في قبول التبعيات أصلية في Git. تقيّم إشارات الثقة عند كل تغيير في التبعية وتمنع الالتزامات أو البناءات عندما تفشل الحزم في سياسة فريقك.…
 dshapi/ai-spm
هذا المشروع مفتوح المصدر مخصص لتنفيذ إدارة وضع الأمان للذكاء الاصطناعي (AI-SPM) على مستوى المؤسسات. من خلال ذلك، يمكن للمؤسسات حماية أنظمتها الذكاء…
 boostsecurityio/smokedmeat
إطار عمل للفريق الأحمر في CI/CD لإظهار مخاطر أمان خطوط البناء.








