
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE: إطار عمل حتمي لاستغلال سلسلة التوريد وتحصينها [CVE-2024-50050] التركيز على أبحاث أمن الذكاء الاصطناعي AI-SupplyChain-Poisoning: مختبر…
 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc هو برمجيات خبيثة / برمجيات احتجاجية!
 shoucheng3/codehaus-plexus__plexus-archiver_cve-2018-1002200_3-5
مكتبة جافا لإنشاء واستخراج الأرشيفات (ZIP, TAR, JAR) مع دعم لتنسيقات ضغط متنوعة. ملاحظة: الإصدار 3.5 يحتوي على إصلاح لـ CVE-2018-1002200 (zip slip).
 shoucheng3/codehaus-plexus__plexus-archiver_cve-2023-37460_4-7-1
مكتبة جافا لإنشاء واستخراج الأرشيفات (ZIP, tar, JAR) مع تصحيح أمني مدمج لثغرة تم الإبلاغ عنها، تُستخدم كتبعية في خطوط البناء.
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 لتحليل Coverity
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
نهاية خلفية مستقلة عن المجال لنشر تحديثات البرامج إلى أجهزة الحافة المقيدة ووحدات التحكم والبوابات عبر البنية التحتية القائمة على IP، مع REST APIs…
 shoucheng3/jenkinsci__workflow-multibranch-plugin_cve-2022-25175_706-vd43c65dec013
استغلال لـ CVE-2022-25175 يستهدف مكون Jenkins Pipeline: Multibranch plugin، مما يمكّن من الاستغلال الآلي لثغرة محددة في إنشاء وظائف خط أنابيب CI/CD.
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
أداة تحليل تكوين البرامج تكتشف الثغرات الأمنية المكشوفة علنًا في تبعيات المشروع باستخدام مطابقة CPE، وتوليد تقارير مفصلة مع روابط CVE لتكامل CI/CD.
 simplylu/cve-2021-42574
أنشئ ملفات خبيثة باستخدام هجوم bidi المنشور مؤخرًا (CVE-2021-42574)
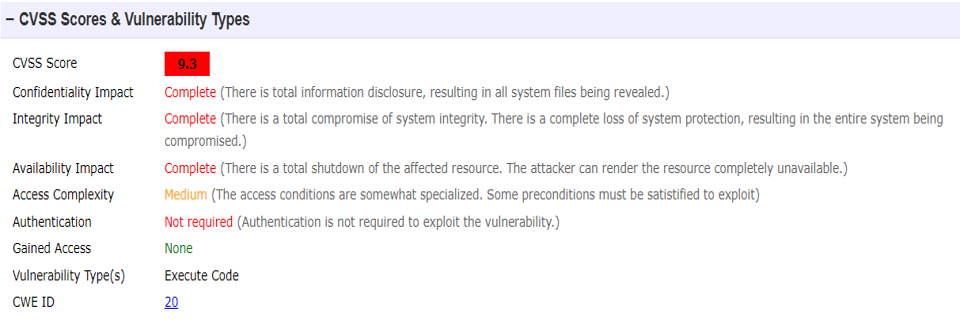 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
تحليل مفصل لـ CVE-2022-21668، ثغرة RCE حرجة في تحليل Pipenv لملف requirements.txt، بما في ذلك كود الثغرة، آليات الاستغلال، والتحقق من التصحيح.
 strawhatasif/log4j-test
توضيح لـ CVE-2021-44228 مع إصلاح استراتيجي محتمل.
 thedevappsecguy/log4j-mitigation-cve-2021-44228--cve-2021-45046--cve-2021-45105--cve-2021-44832
Log4J CVE-2021-44228 : ورقة مساعدة للتخفيف
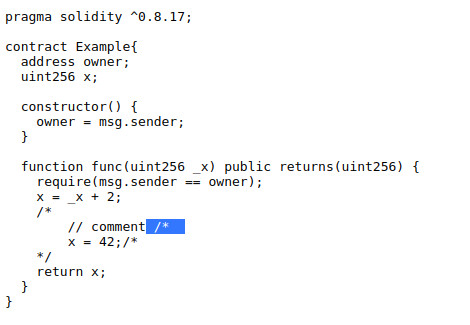 tin-z/solidity_cve-2021-42574-poc
إثبات المفهوم لـ CVE-2021-42574 لمجمع Solidity و solc
 vercel-labs/fix-react2shell-next
أمر واحد لإصلاح CVE-2025-66478 (React 2 Shell RCE) في تطبيق Next.js / React RSC الخاص بك.
 codesecurityteam/harbor
CVE-2022-46463 سكربت التنزيل التلقائي الكامل للصور العامة لـ harbor
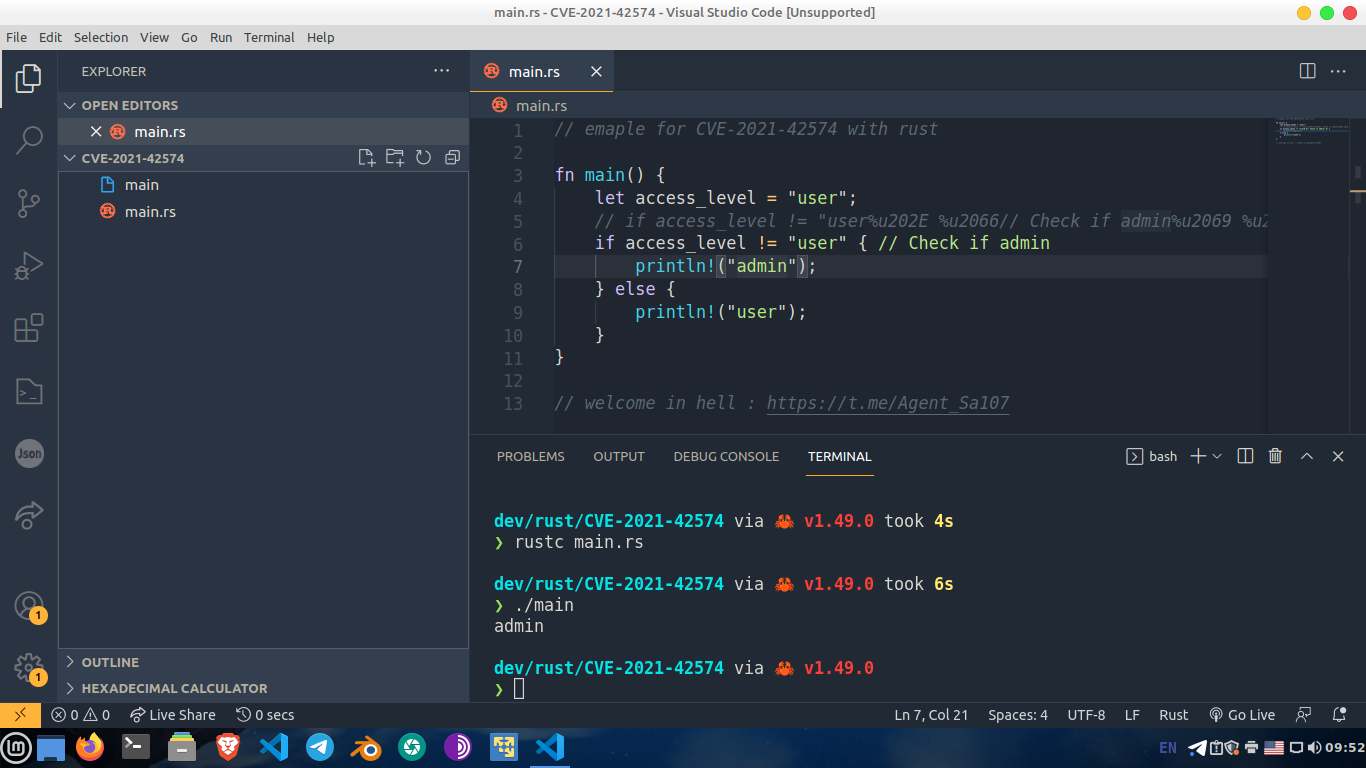 waseeld/cve-2021-42574
يُظهر ثغرة Trojan Source (CVE-2021-42574) عن طريق إنشاء كود مصدري يحتوي على أحرف تحكم Unicode غير مرئية تُغير منطق المترجم، مما يُمكن من هجمات سلسلة…
 ekamsinghwalia/detection-script-for-cve-2021-23358
سكربت كشف لـ CVE-2021-23358
 nnatsopoulos/xz-backdoor-research
بحث حول الباب الخلفي في XZ Utils CVE-2024-3094 - مصوّر سطح الهجوم، وفاحص ثغرات النظام، وأداة تقييم عام لثغرات CVE في Linux








