
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 grassplatypus/cve-2026-45033-class
CVE-2026-45033 PoC لـ Claude Code، وليس Github Copilot. نجح مع Haiku 4.5.
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 لتحليل Coverity
 dannyendortest/node-vulnerable
هدف عرض توضيحي اصطناعي لـ EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)
 dannyendortest/http-server-node
خادم Node.js HTTP ضعيف اصطناعي يُستخدم كهدف تجريبي لماسح الثغرات EXPOSURE، ويتتبع CVE-2021-23797 مع سير عمل إصلاح قائم على طلب السحب (PR) بنقرة واحدة.
 fabiobaroni/cve-2024-3094-checker
إثبات مفهوم (PoC) سريع وغير متقن للتحقق من تثبيت إصدار معرّض للثغرات من xz-utils (CVE-2024-3094)
 simplylu/cve-2021-42694
توليد ملفات خبيثة باستخدام هجوم التماثل الحرفي المنشور مؤخرًا (CVE-2021-42694)
 diegogarciayala/cve-2024-24590-clearml-rce-cmd-poc
CVE-2024-24590 ClearML RCE&CMD POC
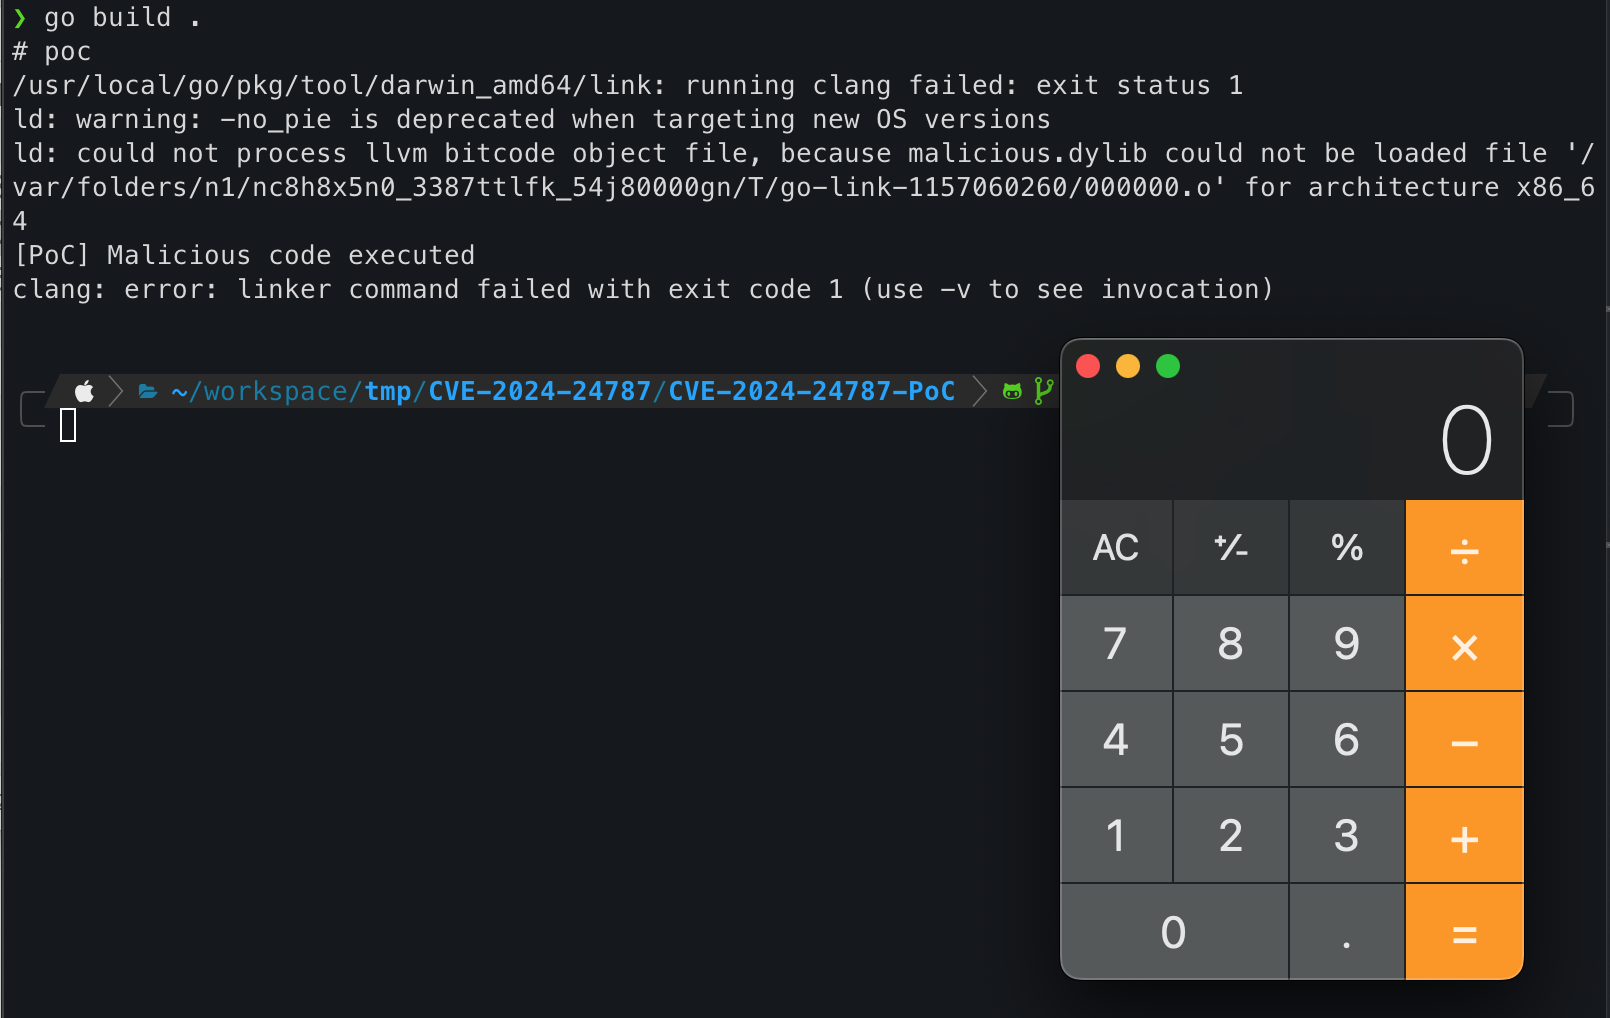 lourc0d3/cve-2024-24787-poc
CVE-2024-24787 إثبات المفهوم
 ianyong/cve-2022-32223
استغلال توضيحي لثغرة CVE-2022-32223: اختطاف DLL في Node.js على نظام Windows عبر ملف providers.dll خبيث، يستهدف تثبيتات OpenSSL.
 atorralba/cve-2021-30005-poc
إثبات المفهوم يوضح تنفيذ أوامر عشوائية عبر نصوص تفعيل بيئة افتراضية خبيثة في PyCharm قبل 2020.3.4، مستغلًا CVE-2021-30005.
 xiaoqimikko/fastjson-check
ماسح ضوئي CLI دون أي اعتماديات ويعمل دون اتصال بالإنترنت، يكتشف fastjson داخل ملفات JAR وملفات Spring Boot fat-JAR، ويحدد مدى التعرض لـ…
 code-with-amitk/centos7_cve-2021-3712_remediation
خطوات جاهزة للإنتاج لمعالجة CVE لأداة openssl (https://nvd.nist.gov/vuln/detail/cve-2021-3712) على جهاز EOL CentOS7
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 sparshbiswas-ai/cve-2026-0596-reproduction
بيئة بحث ونصوص برمجية للتحقق من تقييم سلوكيات إلغاء التسلسل في MLflow وMLServer.
 7whyex/cve-2026-45321-tanstack
مختبر تعليمي يحاكي هجوم سلسلة توريد npm (CVE-2026-45321) مع حزم ضارة وتنفيذ حمولة postinstall وسيناريوهات إساءة استخدام CI/CD للتدريب على الأمان…
 10cks/cve-2024-32002-exp
# PoC بلغة Bash لثغرة CVE-2024-32002 تستغل هذه الأداة أمر Git clone مع وحدات فرعية خبيثة وروابط رمزية لتنفيذ أوامر عشوائية على أنظمة Windows وmacOS.
 zerbaliy3v/cve-2018-6574-exploit
CVE-2018-6574: تؤثر هذه الثغرة الأمنية على أمر go get في Golang وتسمح للمهاجم بتنفيذ تعليمات برمجية على النظام عن طريق تثبيت مكتبة ضارة. تم إصلاح هذه…
 ntoskernel/deepsecrets
ماسح أسرار دون اتصال يجمع بين قواعد regex والتحليل الدلالي القائم على lexer ومطابقة القيم المجزأة (hashed) لاكتشاف بيانات الاعتماد المكشوفة في…








