
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

أمن سلسلة التوريد

أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.

موصى به من Kitploit

أفضل الأدوات

10 محدد
osv-scanner preview#1

osv-scanner

GitHubgoogle/osv-scanner
10.8kمنذ يوم واحد
trivy preview#2

trivy

GitHubaquasecurity/trivy
37.4kمنذ يوم واحد
grype preview#3

grype

GitHubanchore/grype
12.7kمنذ يوم واحد
syft preview#4

syft

GitHubanchore/syft
9.9kمنذ يوم واحد
scorecard preview#5

scorecard

GitHubossf/scorecard
5.6kمنذ 3 أيام
cosign preview#6

cosign

GitHubsigstore/cosign
6.2kمنذ يوم واحد
in-toto preview#7

in-toto

GitHubin-toto/in-toto
1.1kمنذ 2 أشهر
python-tuf preview#8

python-tuf

GitHubtheupdateframework/python-tuf
1.7kمنذ 2 أيام
securesystemslib preview#9

securesystemslib

GitHubsecure-systems-lab/securesystemslib
54منذ 4 أيام
dependency-track preview#10

dependency-track

GitHubdependencytrack/dependency-track
4.1kمنذ 11س 23د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
864 نتائج
CVE-2019-10172 preview

CVE-2019-10172

GitHubrusakovichma/cve-2019-10172

CVE-2019-10172 PoC والتدابير التخفيفية الممكنة

static-analysisvulnerability-analysiscode-analysis+2
1منذ 6 سنوات
CVE-2024-3094 preview

CVE-2024-3094

GitHubmrk336/cve-2024-3094

كشف CVE-2024-3094 عن باب خلفي في مكتبة ضغط XZ، مما سمح بالوصول عن بُعد عبر SSH من خلال تجاوز المصادقة. إنه هجوم كبير على سلسلة التوريد يؤثر على أنظمة…
vulnerability-analysismalware-analysissupply-chain-security+3
1منذ سنة واحدة
CVE-2024-24590 preview

CVE-2024-24590

GitHubjunnythemarksman/cve-2024-24590

يمكن أن يحدث إلغاء تسلسل البيانات غير الموثوقة في الإصدارات من 0.17.0 إلى 1.14.2 من SDK العميل لمنصة ClearML من Allegro AI، مما يتيح لقطعة أثرية تم…
payload-generationvulnerability-analysisexploitation+3
1منذ 2 سنوات
spring-retry-toolkit preview

spring-retry-toolkit

GitHubnichetoolkit/spring-retry-toolkit

إصلاح spring retry 1.3.x باستخدام مجموعة أدوات متخصصة لـ CVE-2026-41710

vulnerability-analysisweb-securitysupply-chain-security
منذ 3 أشهر
CVE-2026-67595 preview

CVE-2026-67595

GitHubilhomjonr/cve-2026-67595

CVE-2026-67595 — جافا سكريبت خبيثة مدمجة (برامج تجسس) في إصدارات VaahCMS 2.0.0–2.3.4 الرسمية. CVSS 8.1. استشارة + كشف.

static-analysisvulnerability-analysisweb-security+4
منذ 3 أشهر
dotclaude-security preview

dotclaude-security

GitHubperufitlife/dotclaude-security

امسح إعدادات `.claude/` للمستودع (settings.json، hooks، خوادم MCP، env، allowed-tools) بحثًا عن ثغرات RCE وتسريب مفاتيح API (CVE-2025-59536,…

static-analysisvulnerability-scannersvulnerability-analysis+7
منذ 5 أشهر
CVE-2026-32662 preview

CVE-2026-32662

GitHubmichaeladamgroberman/cve-2026-32662

CVE-2026-32662: رمز تصحيح نشط في الإنتاج — Gardyn Home Kit (ICSA-26-055-03)

iot-securityvulnerability-analysiscloud-security+6
منذ 5 أشهر
log4j-vuln-coverage-check preview

log4j-vuln-coverage-check

GitHubmeterianhq/log4j-vuln-coverage-check

مشروع بسيط للتحقق من تغطية ثغرة Log4J CVE-2021-44228 (والثغرات ذات الصلة)
vulnerability-scannersvulnerability-analysiscode-analysis+3
منذ 3 سنوات
CVE-2025-32965-xrpl-js-poc preview

CVE-2025-32965-xrpl-js-poc

GitHubyusufdalbudak/cve-2025-32965-xrpl-js-poc

رمز CVE: CVE-2025-32965 نوع الثغرة: هجوم سلسلة التوريد (CWE-506: تعليمات برمجية خبيثة مدمجة) الهدف: إصدارات 4.2.1–4.2.4 و 2.14.2 من مكتبة xrpl.js…
vulnerability-analysisexploitationdata-exfiltration+3
منذ سنة واحدة
magento-swf-patched-CVE-2011-2461 preview

magento-swf-patched-CVE-2011-2461

GitHubu-maxx/magento-swf-patched-cve-2011-2461

نسخة مرقّعة من uploader.swf و uploaderSingle.swf لإصلاح CVE-2011-2461

static-analysisvulnerability-analysisexploitation+2
منذ 11 سنوات
vuln-ejs-critical preview

vuln-ejs-critical

GitHubtest-avm-714877d2df585126/vuln-ejs-critical

مستودع npm مع ejs CVE-2022-29078 (CVSS 9.8, EPSS 32%) لاختبار الدمج التلقائي في Dependabot
vulnerability-scannersvulnerability-analysisdevsecops+2
منذ 4 أشهر
srikanth-lingala__zip4j_CVE-2018-1002202_1-3-2 preview

srikanth-lingala__zip4j_CVE-2018-1002202_1-3-2

GitHubshoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2

الكود المصدري المُفكك لمكتبة zip4j للإصدارين 1.3.2 (القابل للاختراق) و1.3.3 (المُصلح) لتحليل تجاوز المسار CVE-2018-1002202، جزء من مجموعة بيانات…
static-analysisvulnerability-analysiscode-analysis+3
منذ سنة واحدة
codehaus-plexus__plexus-archiver_CVE-2018-1002200_3-5 preview

codehaus-plexus__plexus-archiver_CVE-2018-1002200_3-5

GitHubshoucheng3/codehaus-plexus__plexus-archiver_cve-2018-1002200_3-5

مكتبة جافا لإنشاء واستخراج الأرشيفات (ZIP, TAR, JAR) مع دعم لتنسيقات ضغط متنوعة. ملاحظة: الإصدار 3.5 يحتوي على إصلاح لـ CVE-2018-1002200 (zip slip).

general-purpose-utilitiesvulnerability-analysiscode-analysis+1
منذ سنة واحدة
patched-bash-4.3 preview

patched-bash-4.3

GitHubryancnelson/patched-bash-4.3

patched-bash-4.3 لـ CVE-2014-6271

general-purpose-utilitiesvulnerability-analysissupply-chain-security
منذ 12 سنوات
CVE-2026-45321-Tanstack preview

CVE-2026-45321-Tanstack

GitHubrenewablehacking/cve-2026-45321-tanstack

مختبر تعليمي يحاكي هجمات سلسلة توريد npm، وإساءة استخدام CI/CD، وتنفيذ التعليمات البرمجية وقت التثبيت عبر CVE-2026-45321. بحث أمني دفاعي عملي لفهم…
vulnerability-analysismalware-analysissupply-chain-security+2
منذ 6 أشهر
cve-2025-54313 preview

cve-2025-54313

GitHubnihilor/cve-2025-54313

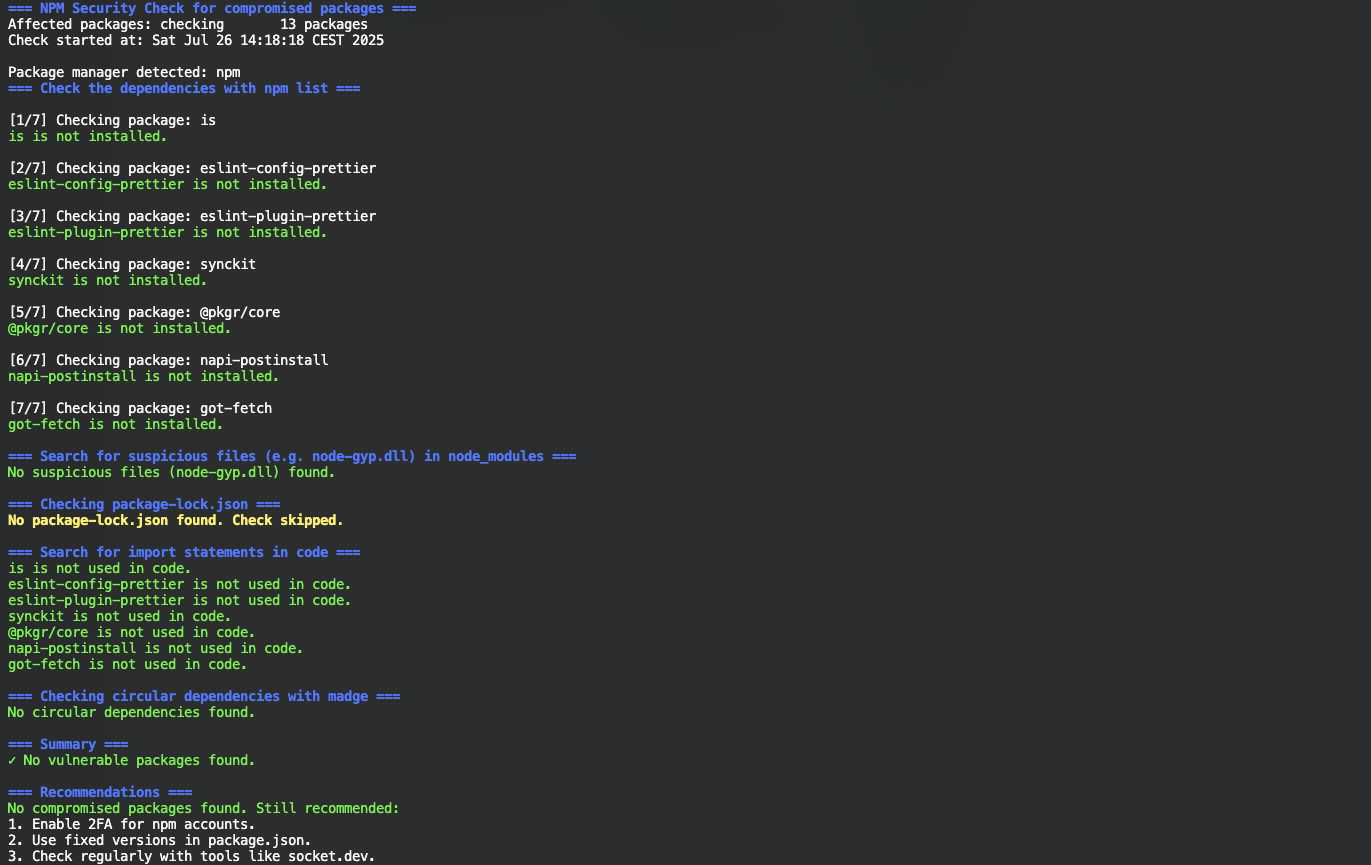
يفحص المشاريع بحثًا عن الحزم المخترقة، والملفات المشبوهة، وعبارات الاستيراد.

static-analysisvulnerability-scannerscode-analysis+2
منذ سنة واحدة
CVE-2024-3094 preview

CVE-2024-3094

GitHubmightysai1997/cve-2024-3094

نصوص شيل لاكتشاف الباب الخلفي CVE-2024-3094 في liblzma5 عبر حجرات Kubernetes وحاويات Docker، مع توليد SBOM باستخدام Trivy لفحص ثغرات سلسلة التوريد.
container-securityvulnerability-analysiscloud-security+3
منذ 2 سنوات
CVE-2024-21533-PoC-ggit preview

CVE-2024-21533-PoC-ggit

GitHublirantal/cve-2024-21533-poc-ggit

استغلال إثبات المفهوم لـ CVE-2024-21533، ثغرة حقن الوسائط في حزمة npm ggit التي تسمح بتنفيذ أوامر عشوائية عبر خيار Git --upload-pack.


vulnerability-analysiscode-analysisexploitation+2
منذ 5 أشهر
السابق1…353637…48التالي