
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 s0ld13rr/claude-code-backdoor
إدخال باب خلفي في Claude Code عبر hooks في settings.json. للاستخدام المصرح به فقط!
 byinarie/cve-2024-3094-info
معلومات عن CVE-2024-3094
 owasp/packman
مشروع توثيق وتتبع يهدف إلى جعل أنظمة إدارة الحزم أكثر أمانًا.
 ny1024/clawguard
مجموعة أدوات أمنية معيارية للوكلاء المستقلين توفر التحليل الثابت، وتدقيق التكوين، ومراقبة وقت التشغيل، والتحقق من سلسلة التوريد لتقليل المخاطر…
 rapticore/orenpmguard
الدفاع ضد هجوم سلسلة التوريد Shai-Hulud
 praetorian-inc/gato
أداة تعداد وهجوم خط أنابيب GitHub Actions
 yihtserns/spring-web-without-remoting
Spring Web 5.x مع إزالة حزمة `org.springframework.remoting`، لإصلاح CVE-2016-1000027.
 vignesh21-git/cve-2025-48384-submodule
اختبار
 h3raklez/cve-2024-3094
مختبر تعليمي يعيد إنتاج الباب الخلفي XZ Utils (CVE-2024-3094) مع زوج مفاتيح Ed448 مخصص. يتضمن liblzma مصححًا وخدمة systemd وعميل استغلال للبحث الأمني…
 emresandikci/nextjs-cve-2026-23870-checker
أداة فحص وإصلاح لجميع الثغرات الـ13 في إصدار أمان Next.js لشهر مايو 2026 (CVE-2026-23870)
 alexpena5635/cve-2021-44228_scanner-main-modified-
يفحص ملفات jar و war و ear بحثًا عن وجود JndiLookup.class لاكتشاف التطبيقات المعرضة لـ CVE-2021-44228 (Log4Shell).
 barappteam/nginx-cve-fix
حاوية nginx 1.25.5 مبنية من المصدر مع إصلاح CVE-2026-42945 المنقول، ترقية OpenSSL، سلسلة إثبات كاملة، وشهادة VEX.
 alvm/php2shell-eol-backport
إصلاحات غير رسمية لـ CVE-2026-109618 / CVE-2026-109619 (php2shell)، وCVE-2026-126714 (phpAfterShell) وبقية ثغرات PHP بتاريخ 19 نوفمبر 2026 لحزم PHP…
 rh-rahulshetty/log4shell-cve-2021-44228
اختبار Java/Maven قابل للاستغلال عن قصد لاختبار اكتشاف Log4Shell (CVE-2021-44228)، وتصنيف تأثير الكود، وإرشادات المعالجة في ShieldOps.
 thelonelycoder/mojarra-2.2.13-patched
إعادة تطبيق الإصلاح الأمني لثغرة CVE-2020-6950 على إصدار Mojarra 2.2.13، مع توفير ملف jsf-impl JAR مُصحَّح بتغييرات بسيطة وقابلة للمراجعة للتطبيقات…
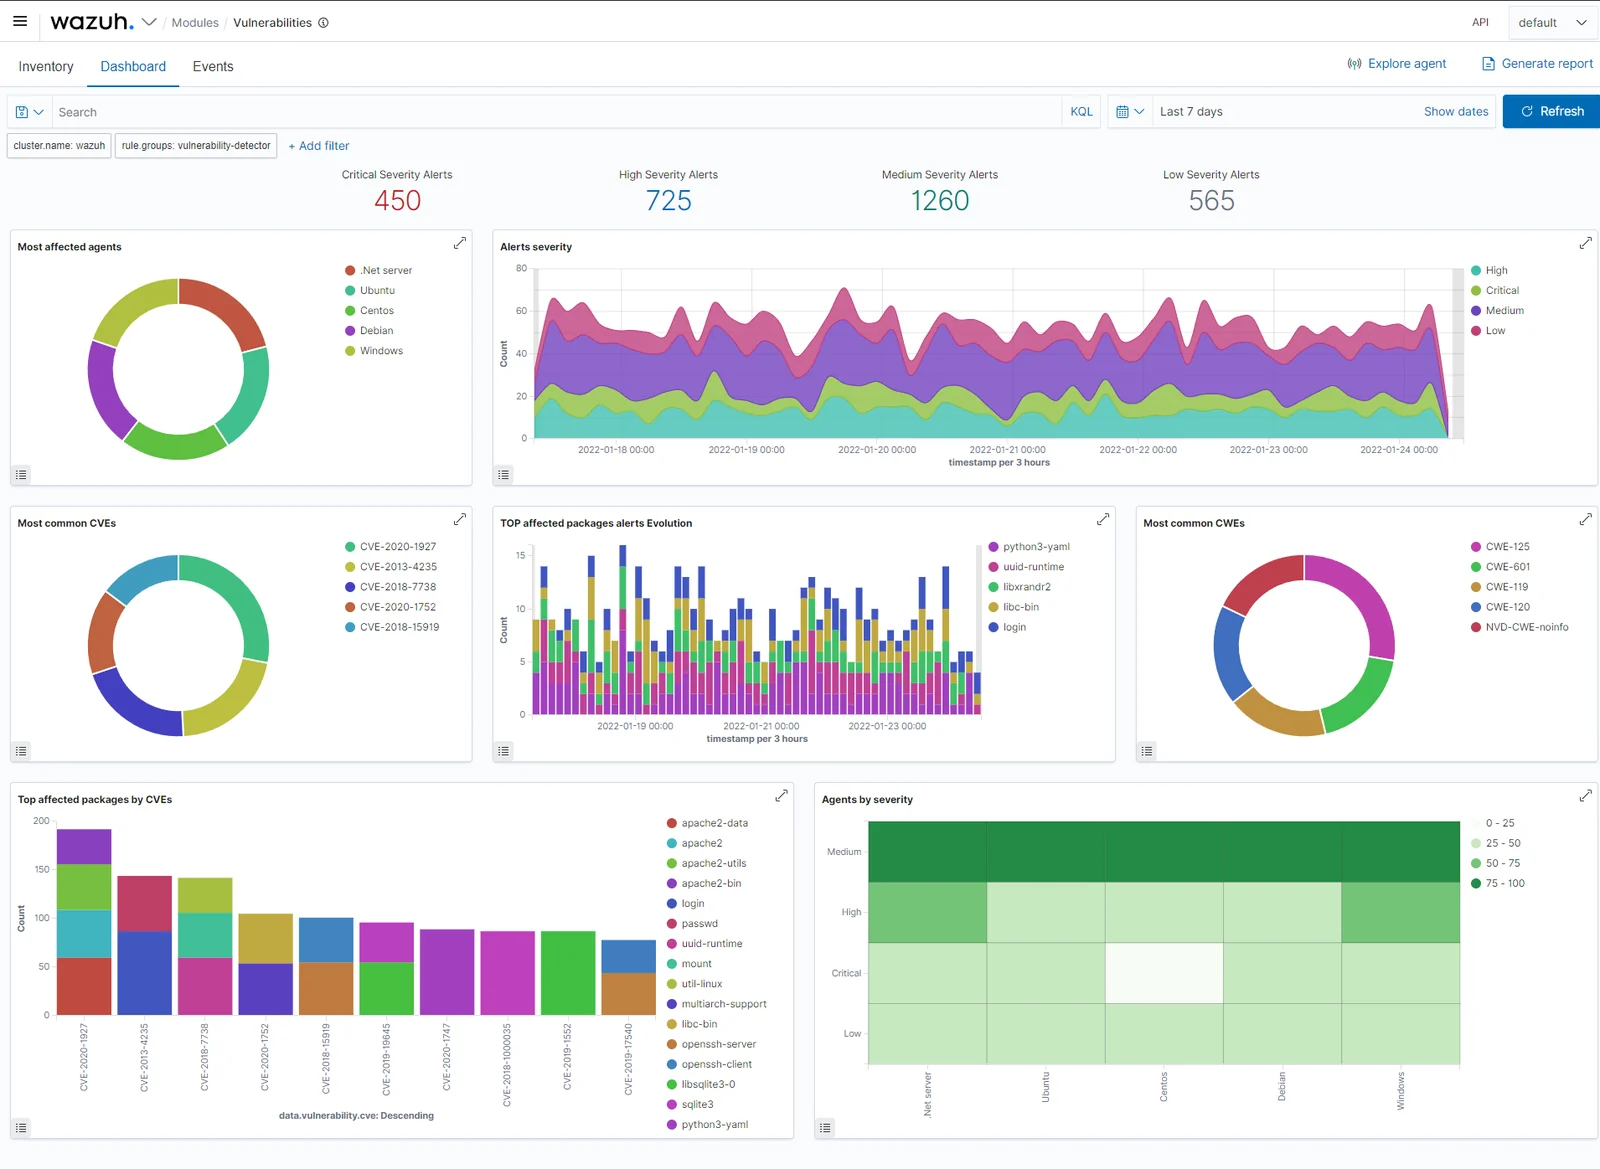 pvharmo2/gha-lab-becf103a54
إعادة إنتاج مصرّح بها لأغراض البحث الأمني لثغرة CVE-2025-15617 (GHSA-6xqr-4q5g-xc7x): تسريب GITHUB_TOKEN في صناديق سير عمل تكامل wazuh FIM لنظام…
 pvharmo2/gha-lab-83342297e0
مختبر أبحاث أمني مُصرَّح به لإعادة إنتاج CVE-2024-41127 (GHSA-wcjf-5464-4wq9): تنفيذ خط أنابيب مسموم عبر حقن كود مُتحكَّم فيه من القطع الأثرية في…
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] ماسح محلي بسيط لنسخ log4j الضعيفة








