
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 advanced-threat-research/creosote
Creosote هو حلنا للبحث عن ثغرة tarfile الموصوفة في CVE-2007-4559.
 aquasecurity/trivy-java-db
يبني قاعدة بيانات SQLite لقطع Maven الأثرية (ArtifactID، GroupID، Version، SHA1) لاكتشاف ثغرات مكونات Java في Trivy، مما يتيح فحص ملفات jar بدون…
 iulianvostrut/contexthound
أداة تحليل ثابتة (CLI) تفحص قواعد البيانات البرمجية بحثًا عن ثغرات حقن التعليمات (prompt-injection)، تسريب البيانات (data-exfiltration)، كسر الحماية…
 horrister/solarwinds-sunburst-cve-2020-10148
تقارير ثغرات منتقاة مع تحليل فني كامل، ونصوص إثبات المفهوم، وقوائم مؤشرات الاختراق (IOC)، وإرشادات المعالجة للحوادث الأمنية الحقيقية في البرمجيات.
 ronmadar/open-source-seal-security
إصلاح حزمة المصدر المفتوح التي تستخدم tough-cookie 2.5.0 - CVE-2023-26136،
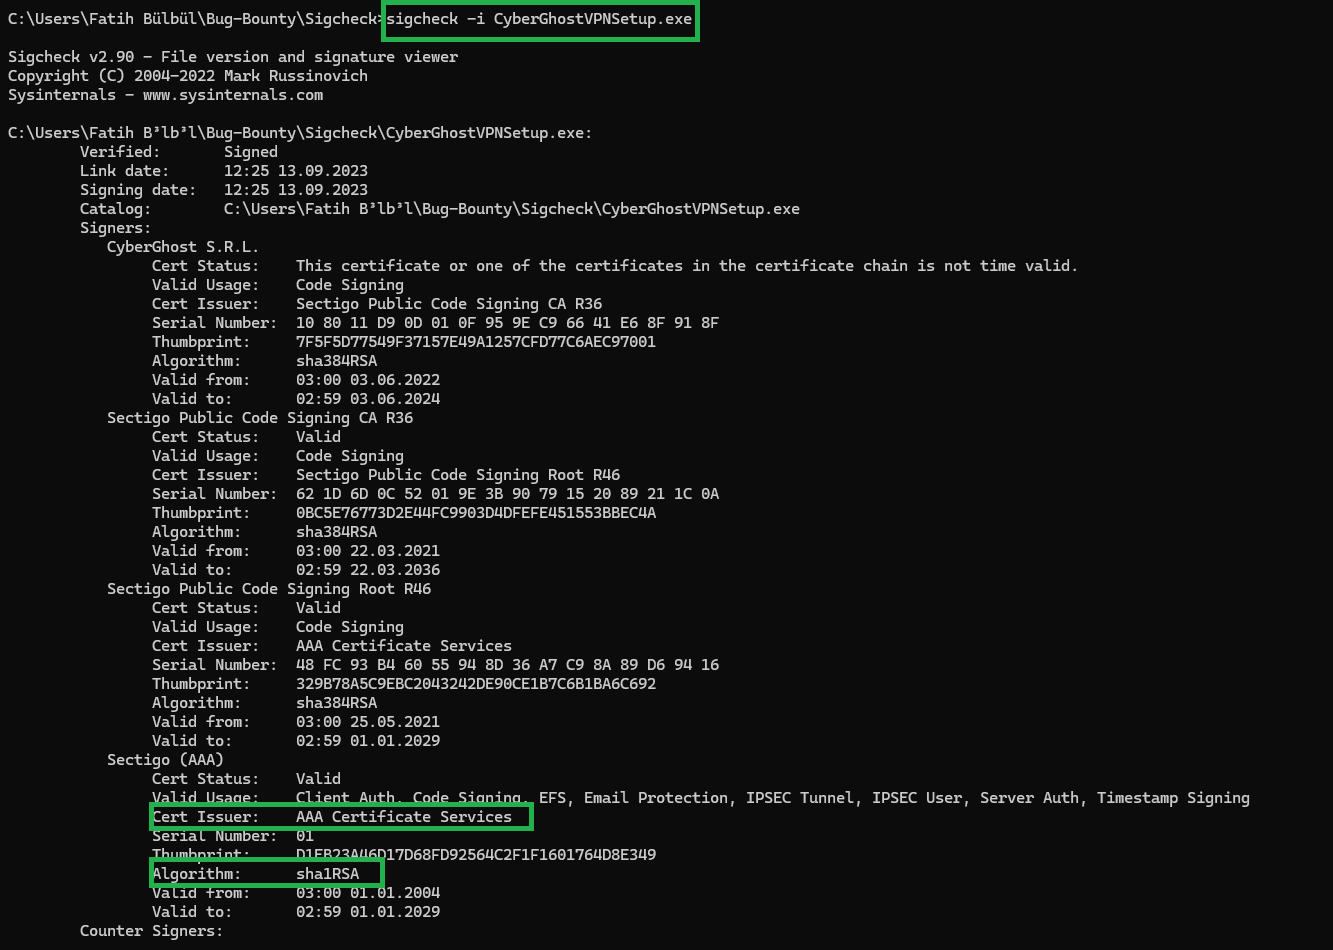 meisterlos/cve-2025-51726
PoC يوضح تزوير توقيع الشفرة SHA-1 وغياب High Entropy ASLR في مثبت CyberGhostVPN، مما يتيح تجاوز الثقة واستغلال تخطيط الذاكرة المتوقع.
 jpmartins/minimalreproducer
سياق CVE-2021-26291 minimal replicator
 izzyacademy/log4shell-mitigation
التخفيف من ثغرة Log4Shell الأمنية CVE-2021-44228
 isuruwa/cve-2024-3094
مستودع مرجعي بسيط لـ CVE-2024-3094 يوثق ثغرة backdoor في xz، والإصدارات المتأثرة (5.6.0/5.6.1)، وخطوات التخفيف. يتضمن سكربت فحص وروابط لتحليل فني.

 nexaiceo/nexus-os
نظام تشغيل الذكاء الاصطناعي العميل المُحكَم — Rust + Tauri 2.0 | 65 crates, 658 commands, 84 pages, 5,029 tests, 10/10 OWASP
 joaovicdev/exploit-cve-2026-33634
مختبر Docker م vulnerabil عمدًا يعيد إنتاج CVE-2026-33634: ثغرة SSRF في بوابة LiteLLM عبر api_base بالإضافة إلى تبعية مُحصّنة بحصان طروادة، مع…
 soemoescode/guardskill
ماسح للقراءة فقط لما يسمح لمستودع بتشغيل التعليمات البرمجية داخل وكيل برمجة (Claude Code، Codex، Cursor، Copilot): إعدادات git، والخطافات (hooks)،…
 fluidattacks/makes
إطار عمل لسلسلة توريد البرمجيات مدعوم بـ Nix.
 backbay-labs/clawdstrike
محرك السياسات و EDR لأساطيل عملاء AI ومحطات عمل المطورين. يراقب استدعاءات الأدوات، الوصول إلى الملفات، تدفقات الشبكة، وتنفيذ العمليات مع سجلات تدقيق…
 eqtylab/cupcake
طبقة فرض سياسات أصلية لوكلاء البرمجة بالذكاء الاصطناعي. مبني على OPA/Rego.
 justinsteven/advisories
مستودع شخصي لإفصاحات النشرات الأمنية التي تغطي الثغرات في البرامج مفتوحة المصدر والويب والسحابة والبنية التحتية.
 nccgroup/tpmgenie
TPM Genie هو وسيط ناقل I2C لوحدات المنصة الموثوقة المنفصلة
 metaredteam/rtx-cve-2023-45779
كود إثبات المفهوم لثغرة إعادة استخدام مفتاح APEX في أندرويد








