
 #1
أدوات اكتشاف النطاقات الفرعية والقوة الغاشمة لـ DNS وشفافية الشهادات وتعداد الأصول.
موصى به من Kitploit
 trickest/wordlists
قوائم كلمات حقيقية من مجال أمن المعلومات، تُحدَّث بانتظام
 pry0cc/proteus
روبوت لمراقبة أسطح الهجوم يحركه projectdiscovery ويعمل بواسطة axiom
 ya551n3/bug-bounty-wordlists
مجموعة مختارة من قوائم الكلمات لصيد الثغرات (bug bounty hunting)، تغطي الدلائل، النطاقات الفرعية، المعاملات، أسماء المستخدمين، كلمات المرور، وحمولات…
 tomnomnom/httprobe
خذ قائمة بالنطاقات وافحصها للعثور على خوادم HTTP و HTTPS تعمل
 0xdea/tactical-exploitation
أداة استغلال تكتيكية حديثة.
 tess-ss/recon-ninja
Recon-Ninja
 emadshanab/nuclei-templates-collection
مجموعة قوالب Nuclei
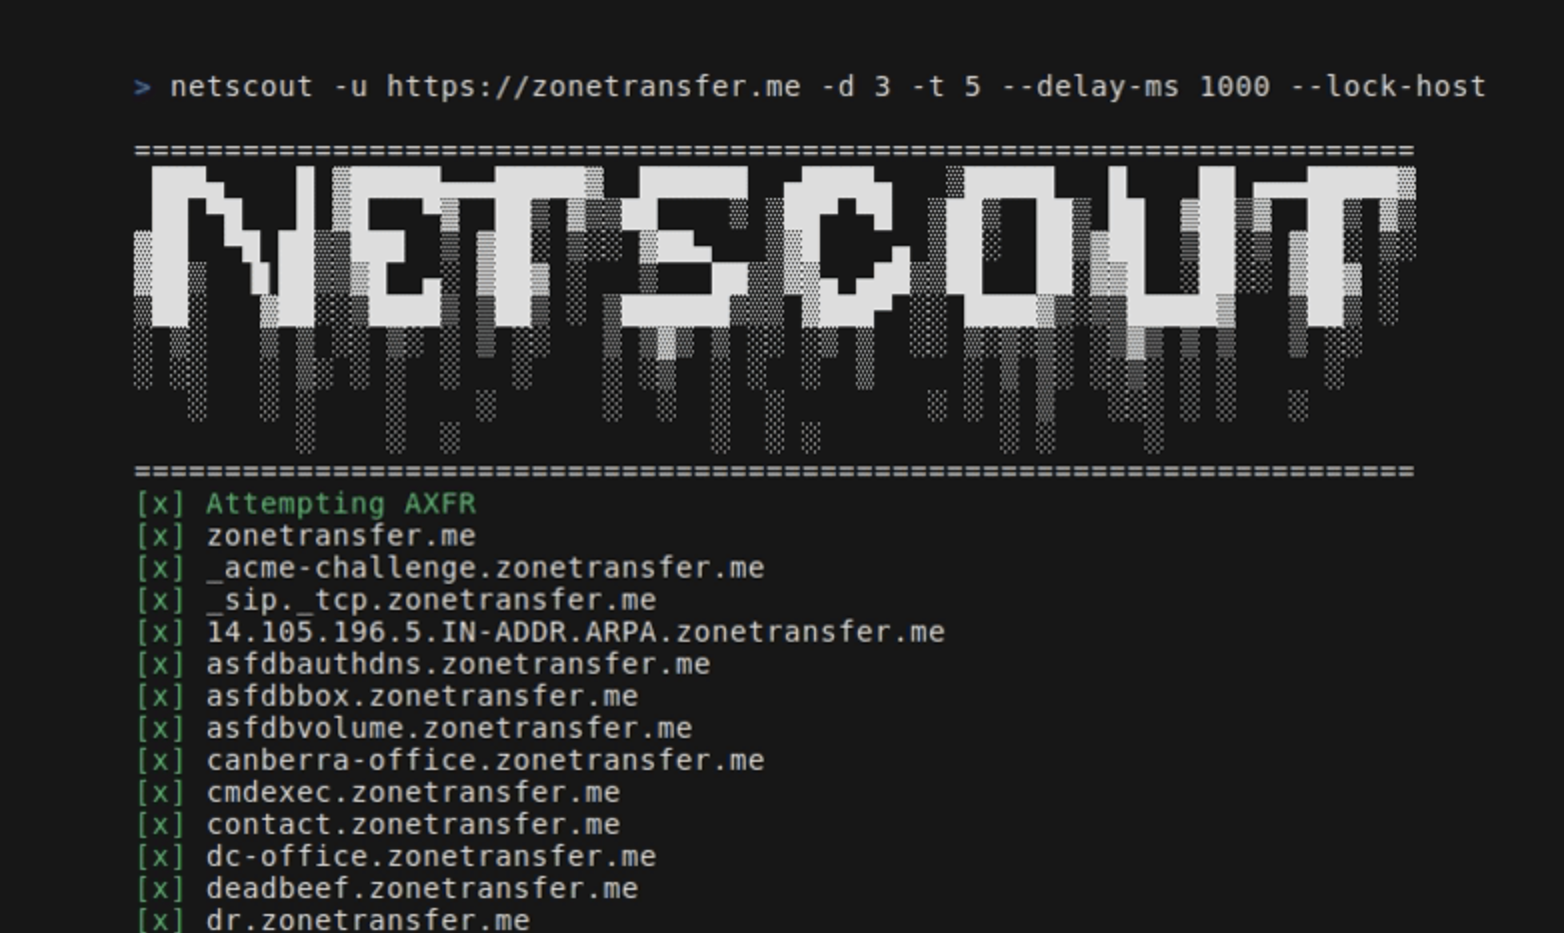 caio-ishikawa/netscout
أداة OSINT تكتشف النطاقات والنطاقات الفرعية والدلائل ونقاط النهاية والملفات لعنوان URL أولي معيّن.
 dawgyg/bugbounty_tools
مجموعة من السكريبتات والأدوات المستخدمة أثناء أعمال Bug Bounty. سيكون هذا موقع سكريبتات الأتمتة التي أنشأتها لاستخدامي الشخصي، مع إصدار بعضها للعموم…
 logisek/azureadenumeration
Microsoft Entra ID (Azure AD) تعداد غير مصادَق لـ Microsoft Entra ID (Azure AD)
 matrixleons/evilwaf
evilwaf هي أداة اختبار اختراق مصممة لاكتشاف وتجاوز جدران حماية تطبيقات الويب الشائعة (WAFs).
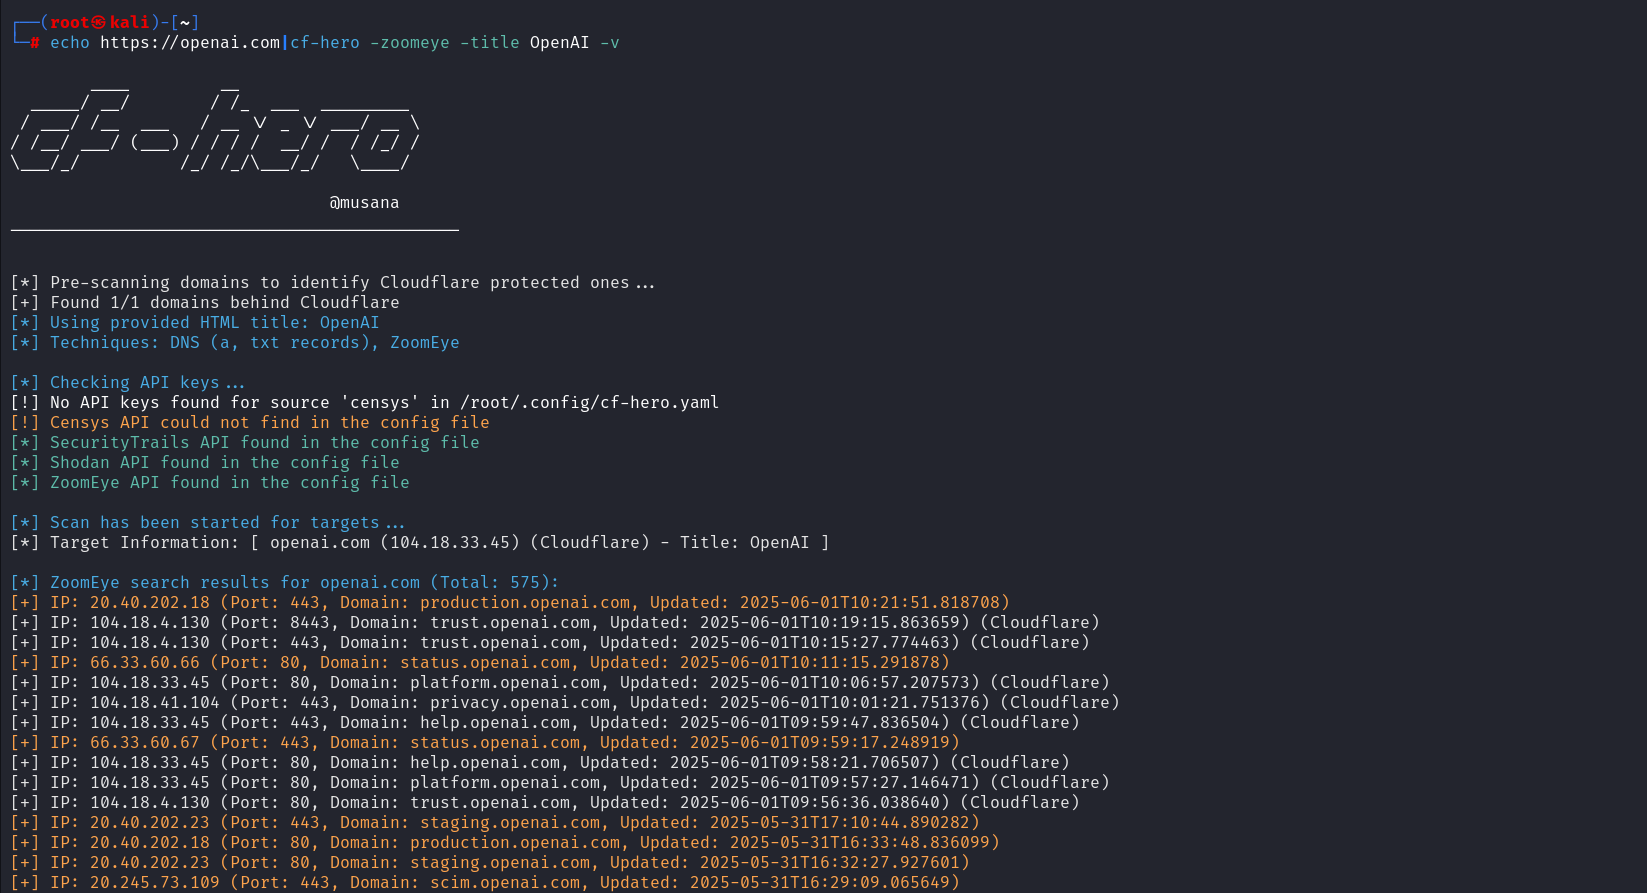 musana/cf-hero
CF-Hero هي أداة استطلاع تستخدم مصادر بيانات متعددة لاكتشاف عناوين IP الأصلية لتطبيقات الويب المحمية بـ Cloudflare
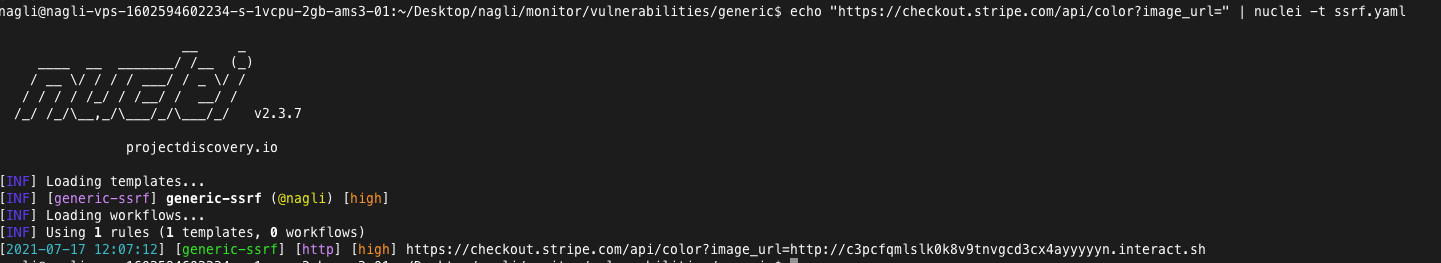 gal-nagli/shockwave-oss
مجموعة منسقة من نصائح برامج مكافآت الثغرات، وأوامر من سطر واحد، ومسارات عمل آلية للاستطلاع والاختبار العشوائي (fuzzing) واستغلال تطبيقات الويب، إلى…
 netspi/microburst
مجموعة من السكربتات لتقييم أمن Microsoft Azure
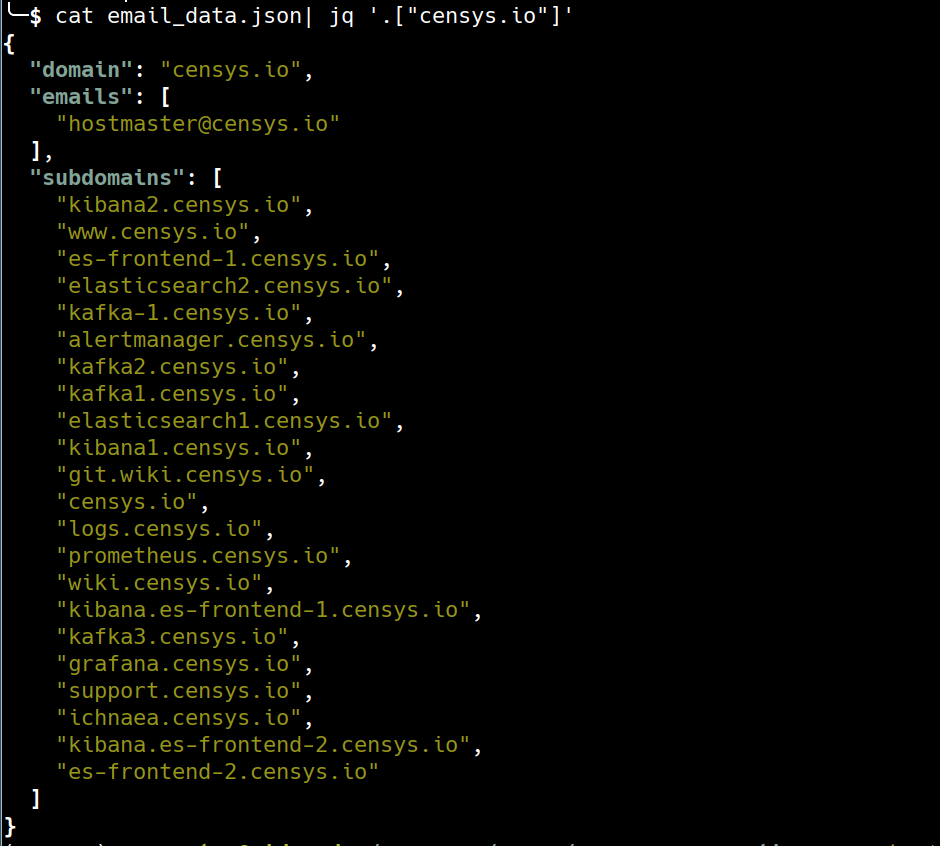 0xbharath/censys-enumeration
نص برمجي لاستخراج النطاقات الفرعية/رسائل البريد الإلكتروني لنطاق معين باستخدام مجموعة بيانات شهادات SSL/TLS على Censys
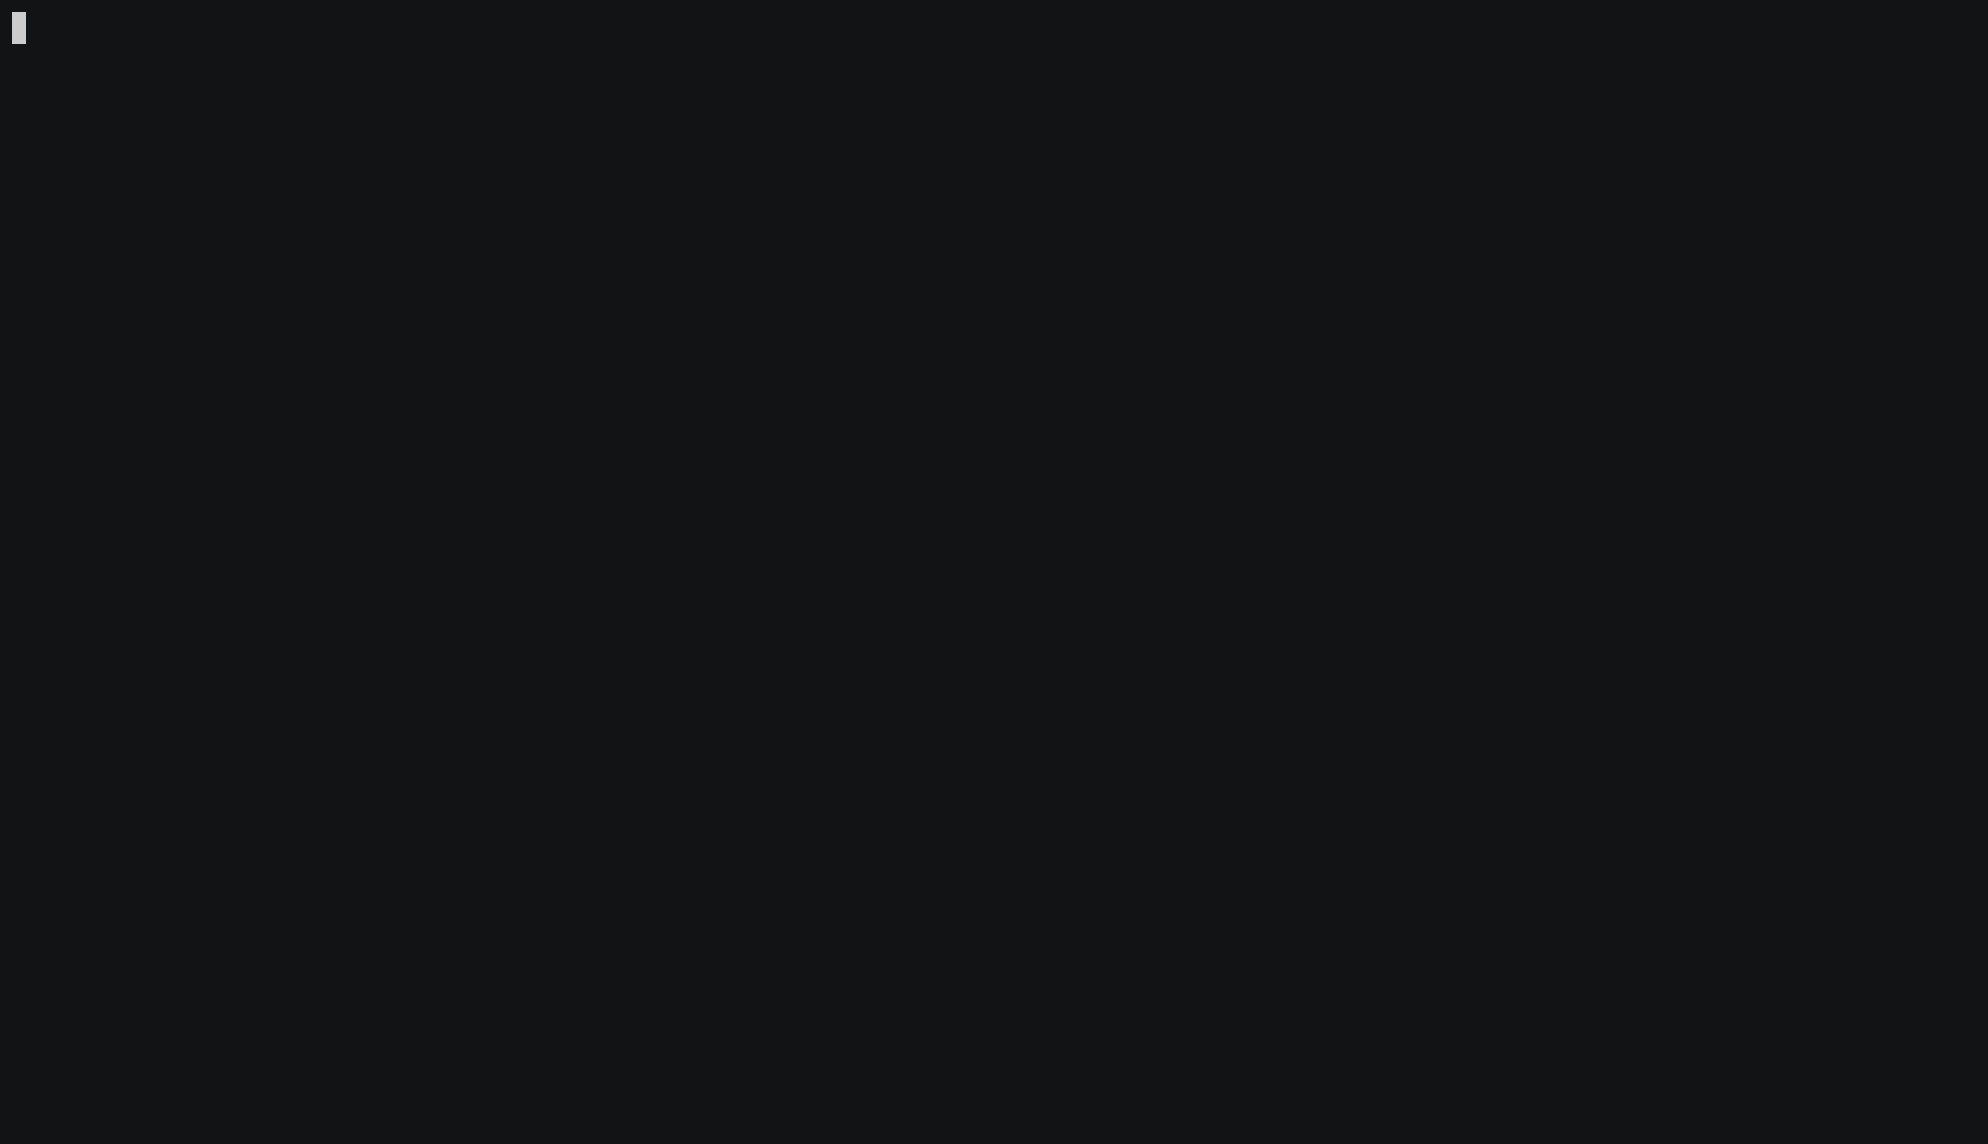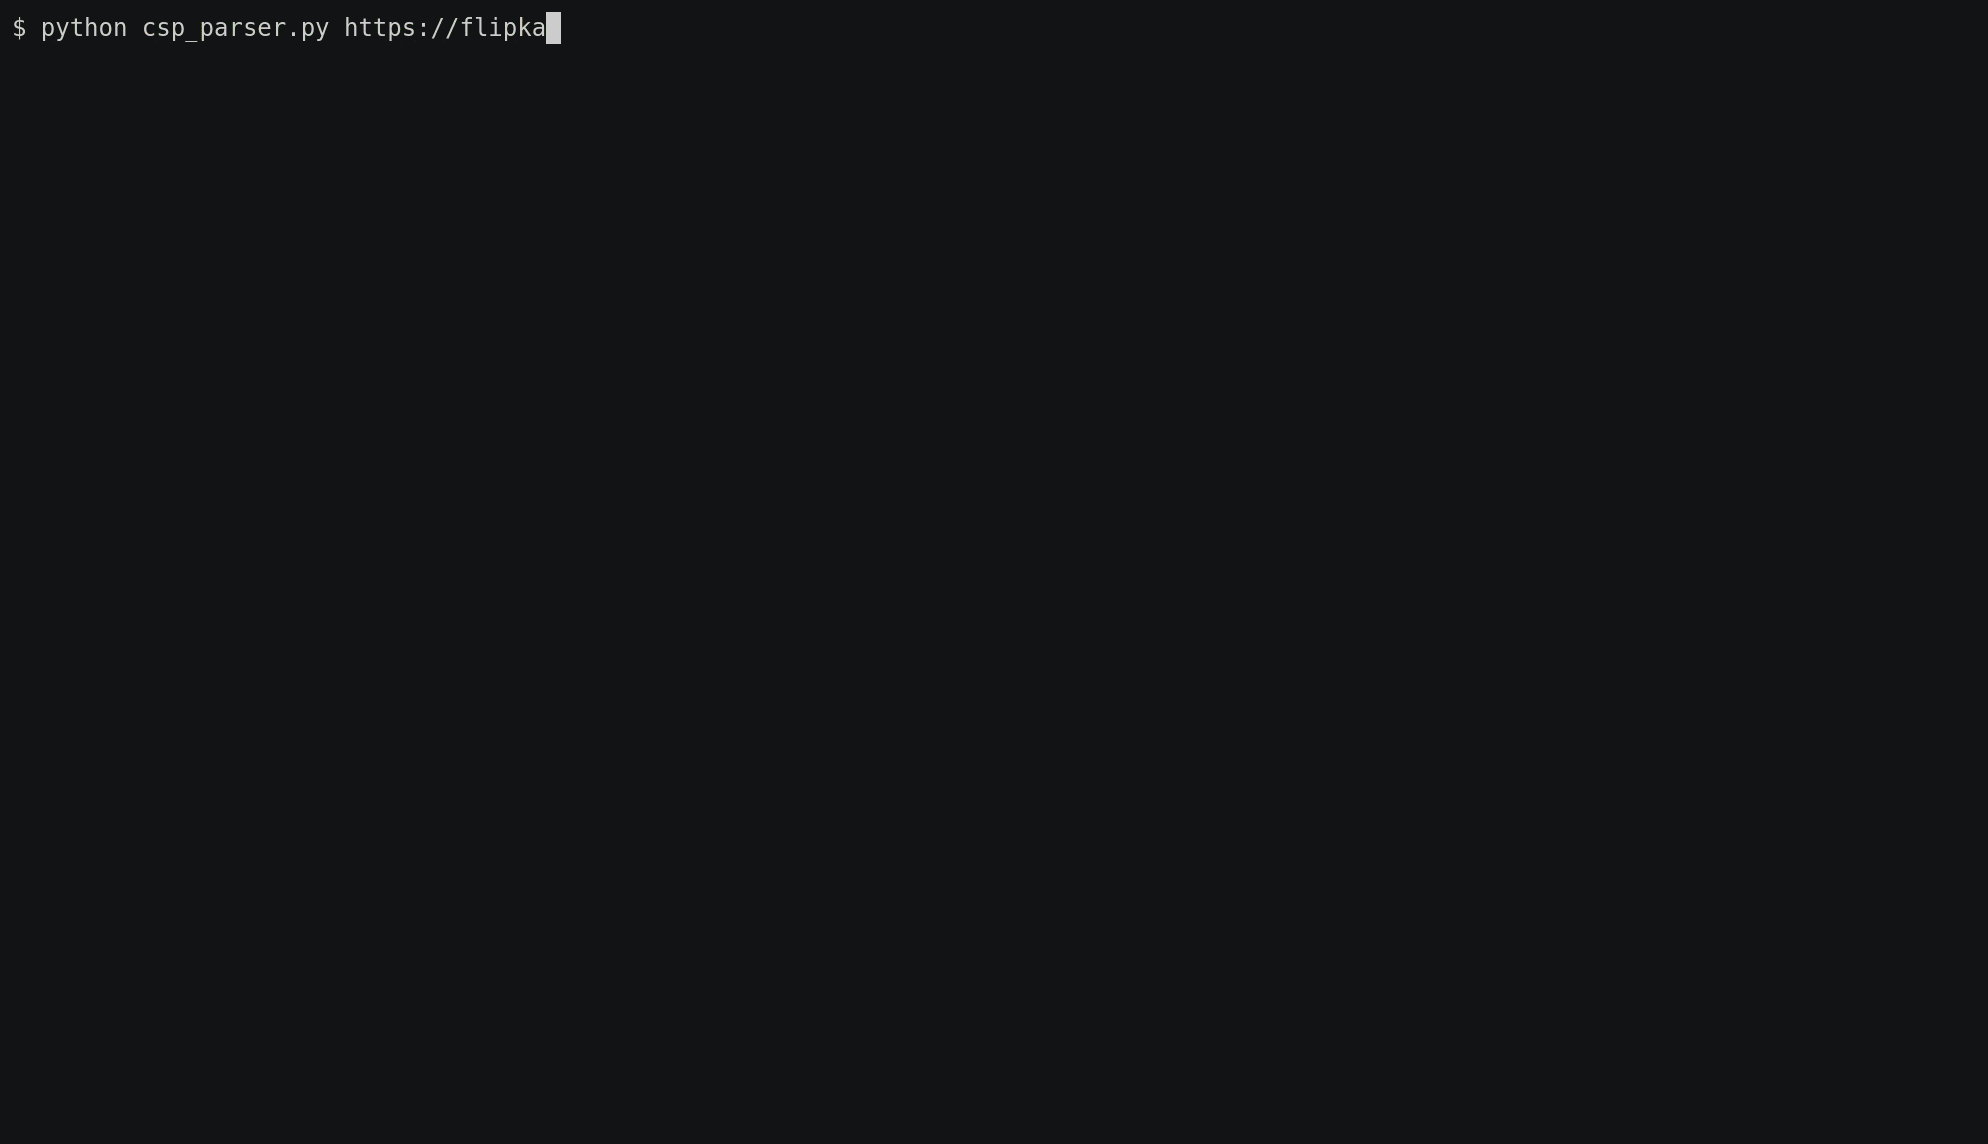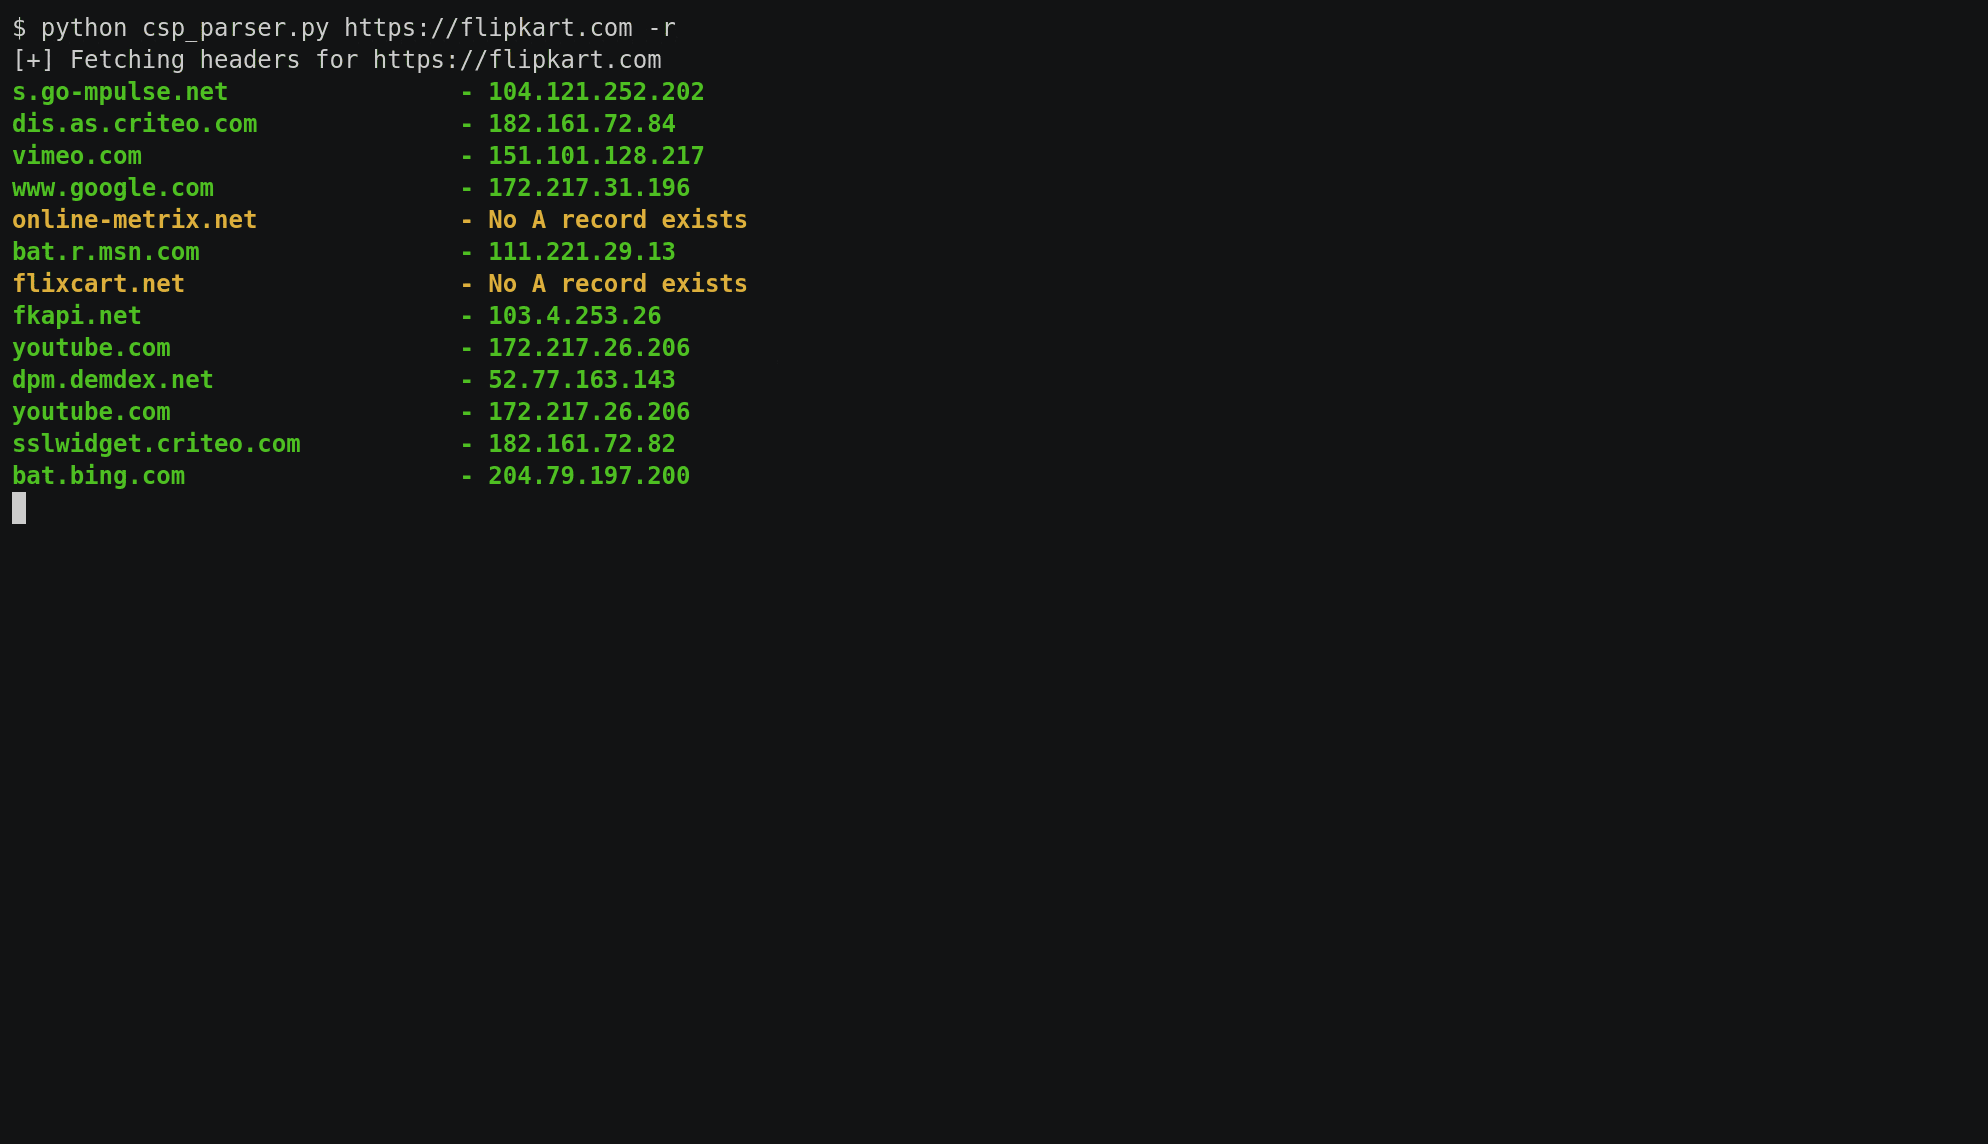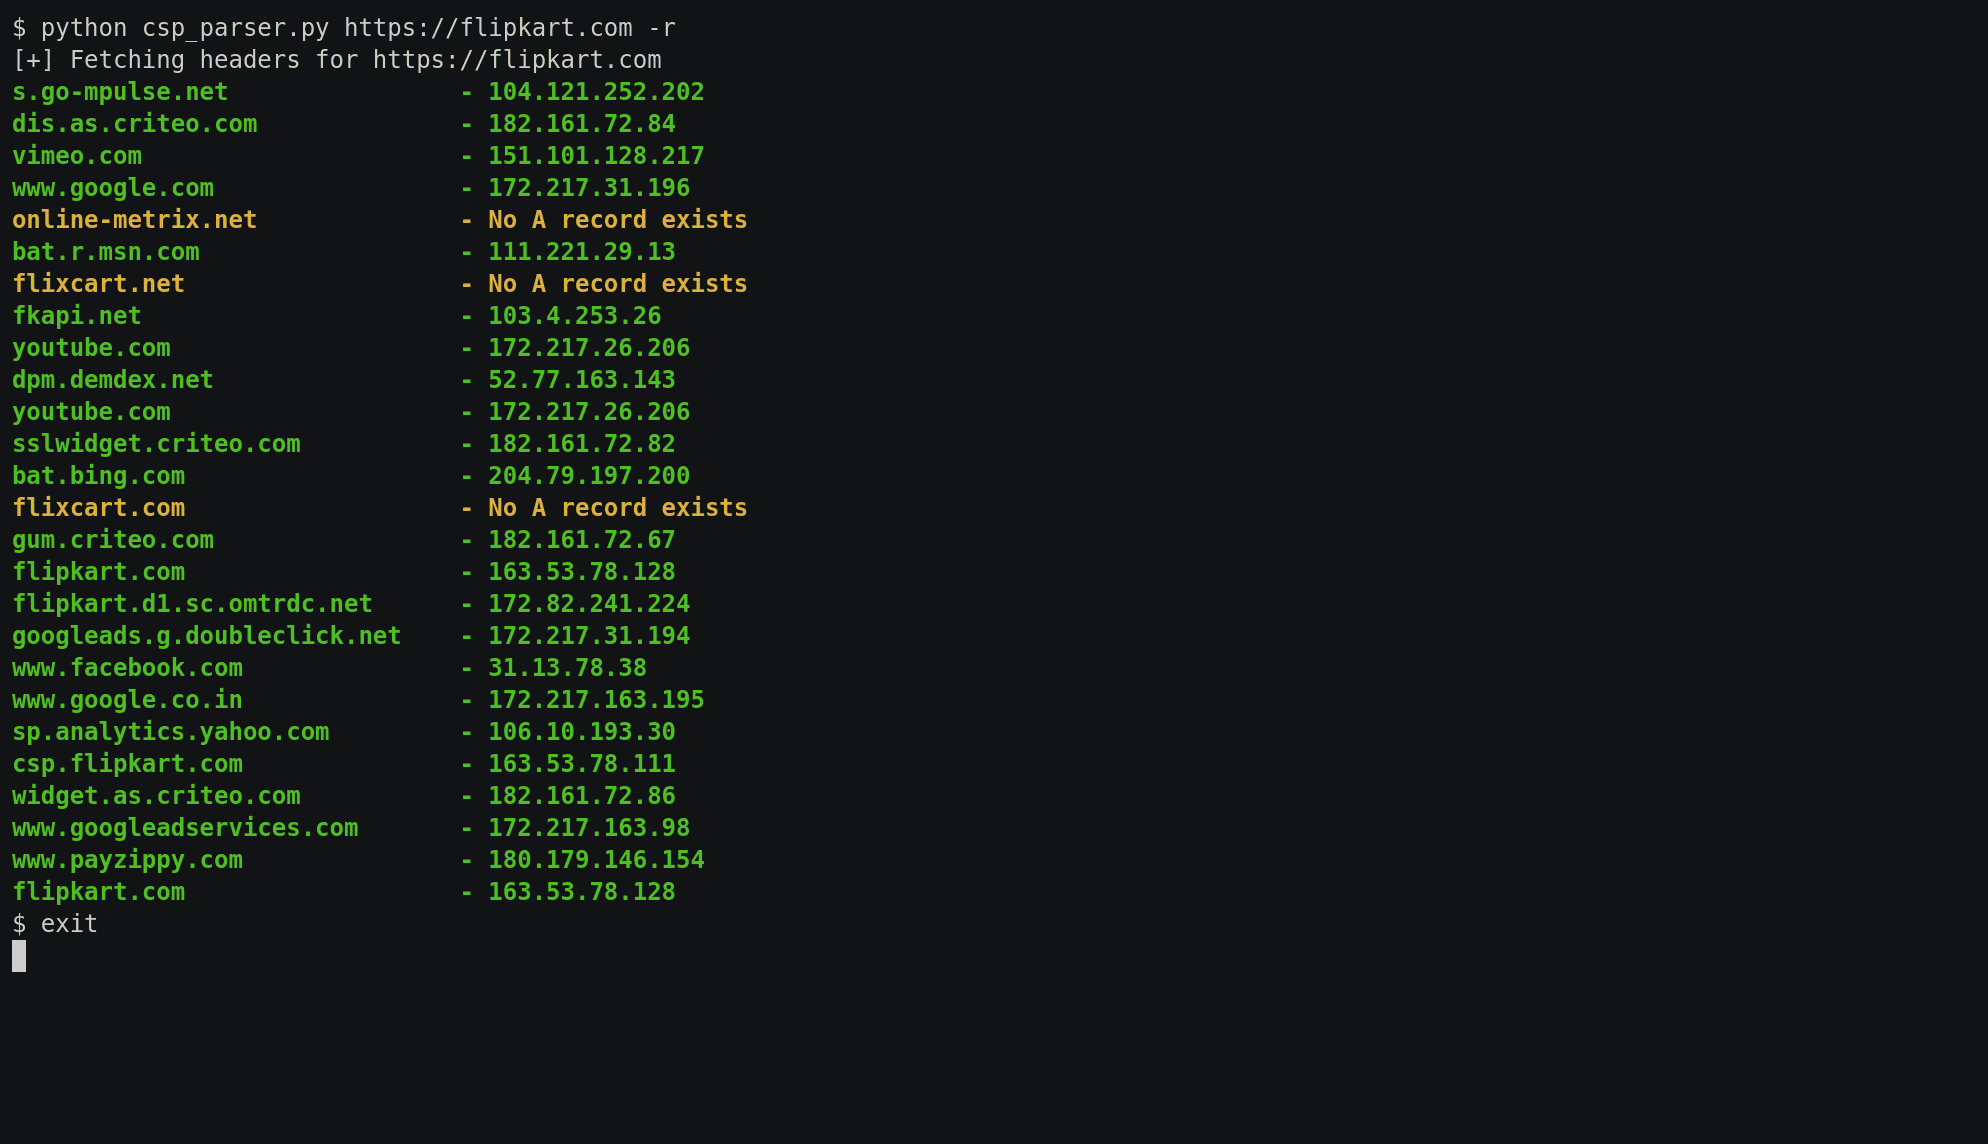 0xbharath/domains-from-csp
سكربت لاستخراج أسماء النطاقات من ترويسات سياسة أمان المحتوى (CSP)
 cheetz/sslscrape
SSLScrape | أداة مسح ضوئي لاستخراج أسماء المضيفين من شهادات SSL.
 darryllane/bluto-old
الاستطلاع، تخمين النطاقات الفرعية، نقل المناطق








