#1
 python-security/pyt
أداة تحليل ثابتة لكشف الثغرات الأمنية في تطبيقات الويب بلغة بايثون
 opsxcq/exploit-cve-2016-10033
استغلال تنفيذ التعليمات البرمجية عن بُعد في PHPMailer < 5.2.18 وحاوية معرّضة للثغرات
 nccgroup/lightweight_static_analysis
أنشئ تحليلات ثابتة مفيدة وخفيفة الوزن باستخدام أدوات مفتوحة المصدر + القليل من الكود الخاص بك
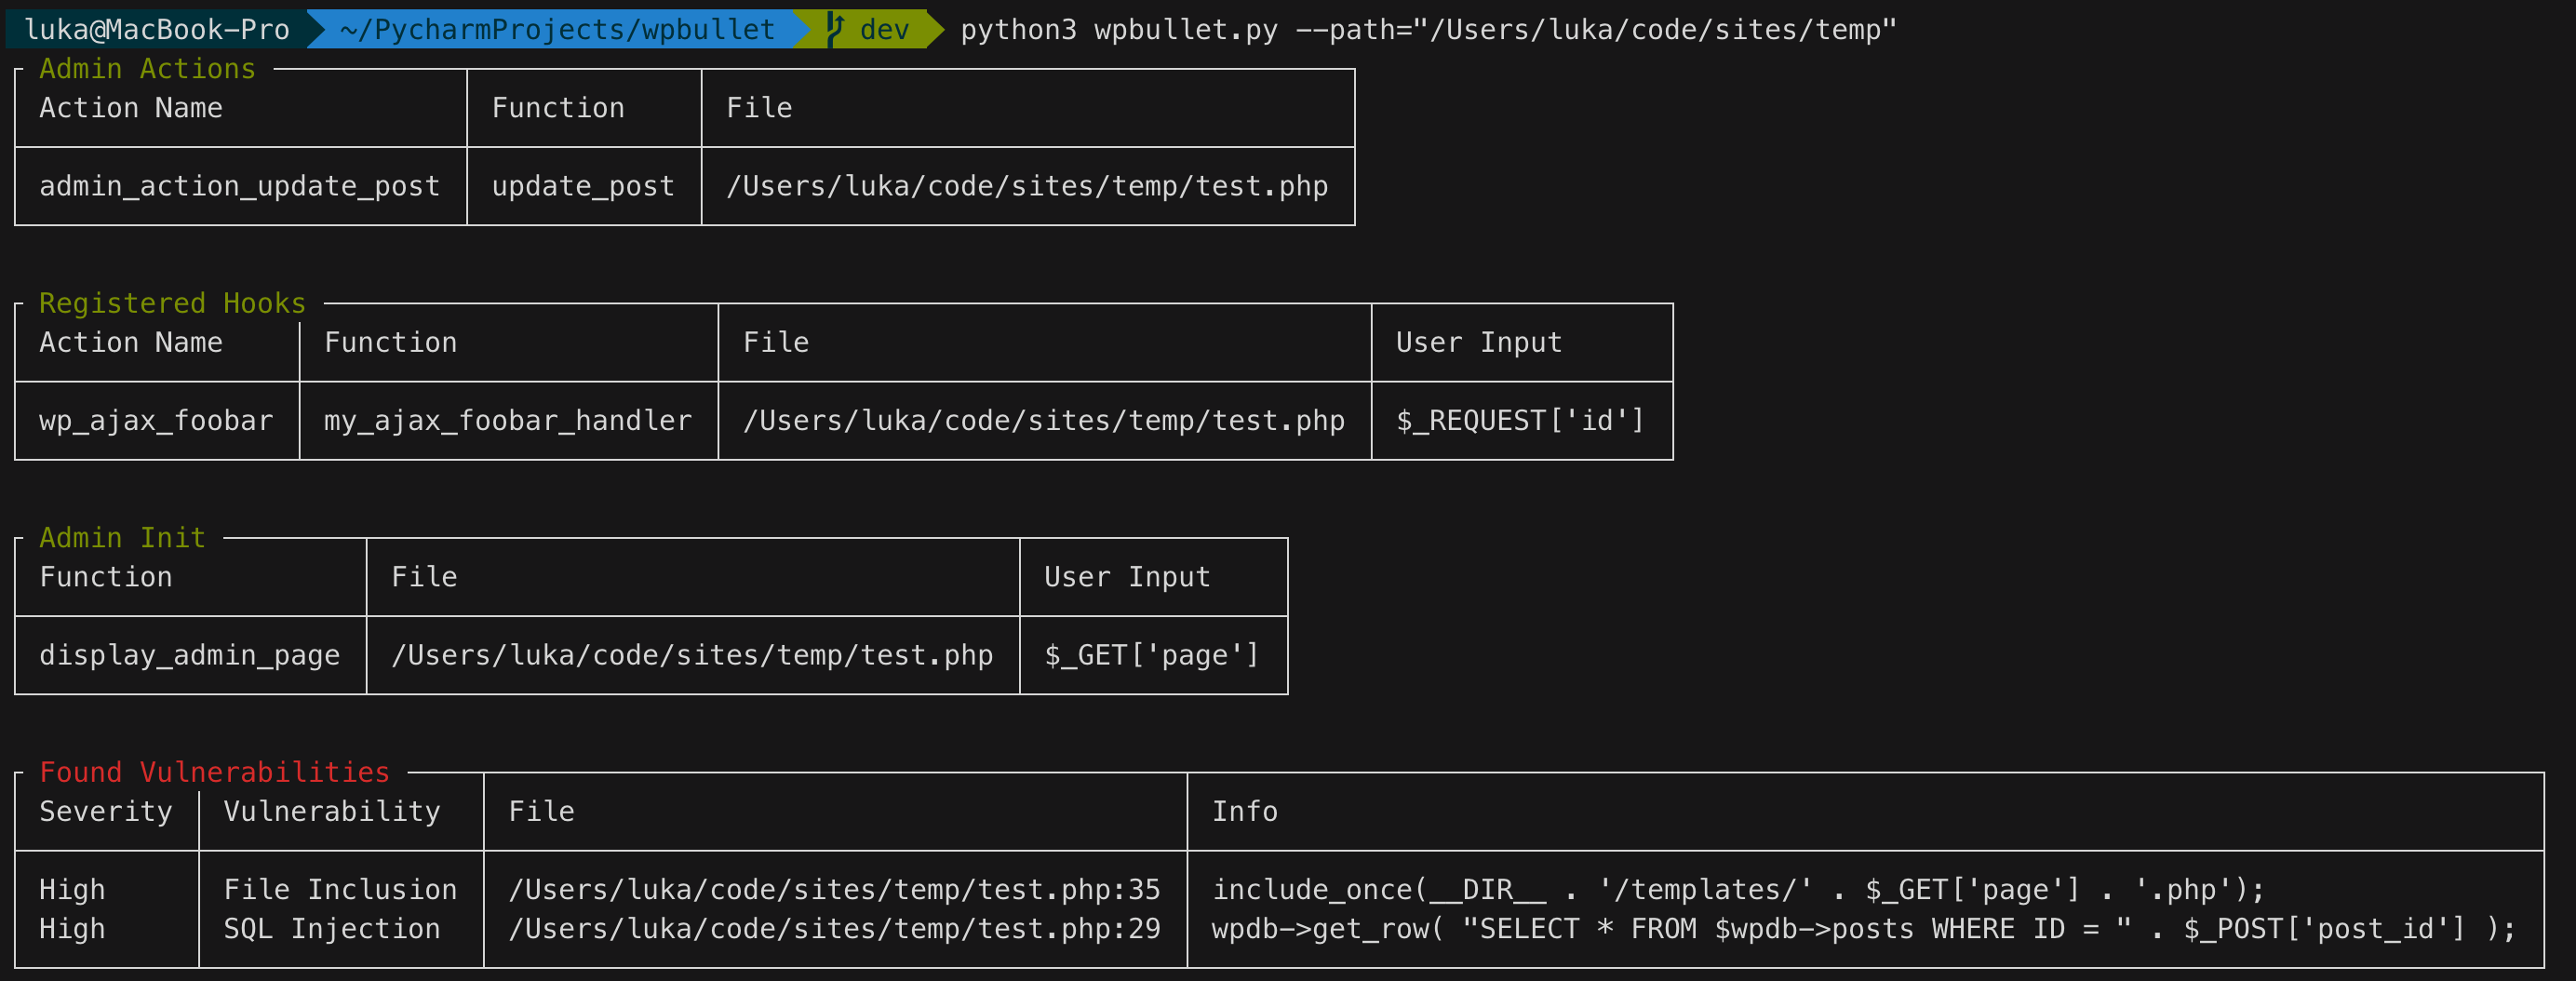 webarx-security/wpbullet
تحليل ثابت للكود لـ WordPress (و PHP)
 shubhamshubhankar/autosource
إطار تحليل كود ثابت آلي مدمج مع SonarQube للكشف المبكر عن الثغرات في الكود المصدري عن طريق مسح مستودعات Git عبر جميع المنصات.
 olacabs/jackhammer
Jackhammer - أداة واحدة لتقييم وإدارة الثغرات الأمنية لحل جميع مشاكل فريق الأمن.
 nccgroup/glasgo
أداة تحليل ثابت لمشاريع Go تتحقق من المشاكل الأمنية باستخدام AST.
 nccgroup/call_map
التطوير الحالي لـ Call Map يتم على https://github.com/ajylee/call_map. Call Map هي أداة للتنقل في مخططات استدعاءات Python.
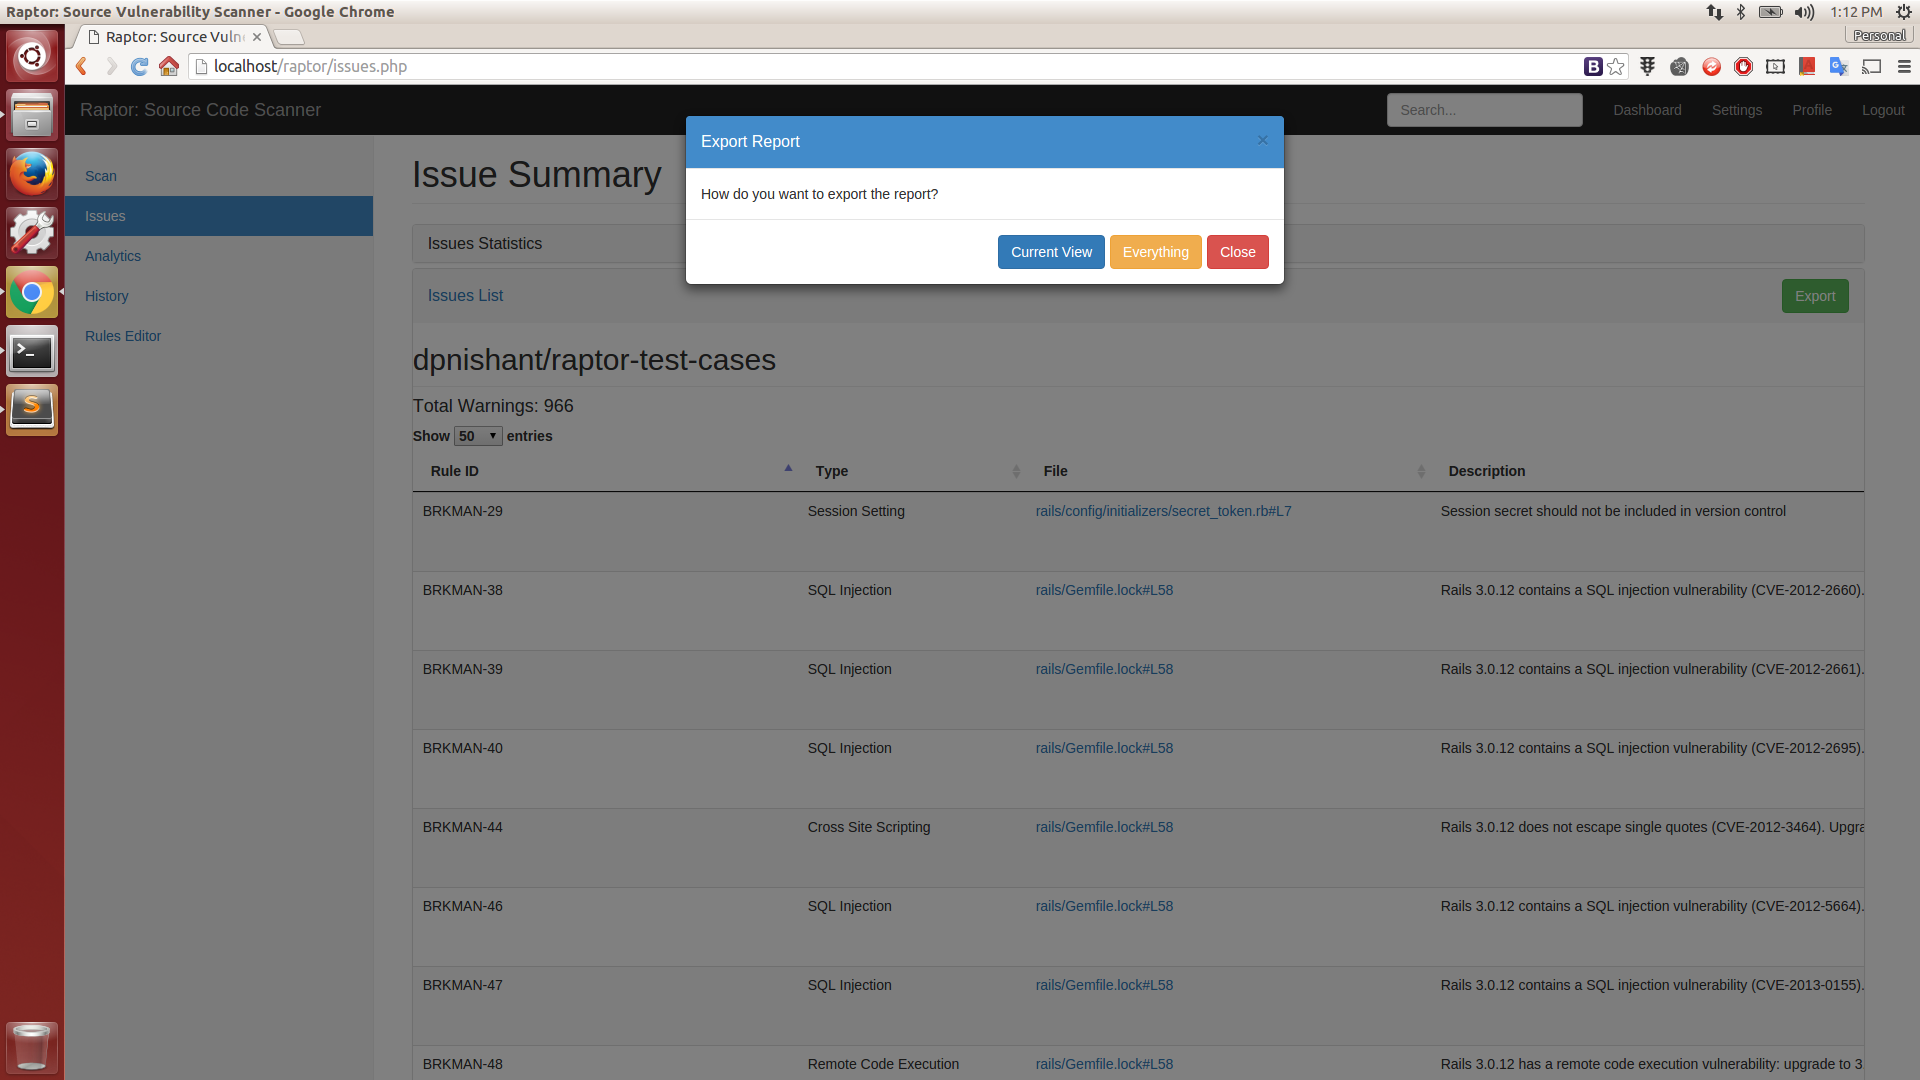 dpnishant/raptor
ماسح ثغرات شفرة المصدر القائم على الويب
 noveogroup/android-check
إضافة تحليل ثابت للكود لمشروع Android. (Checkstyle, PMD)
 ockeghem/cve-2015-6835-checker
سكريبت PHP لاكتشاف CVE-2015-6835 (ثغرة إلغاء تسلسل الجلسة) من خلال تحليل الكود المصدري لاستدعاءات unserialize() غير الآمنة في معالجات الجلسة.
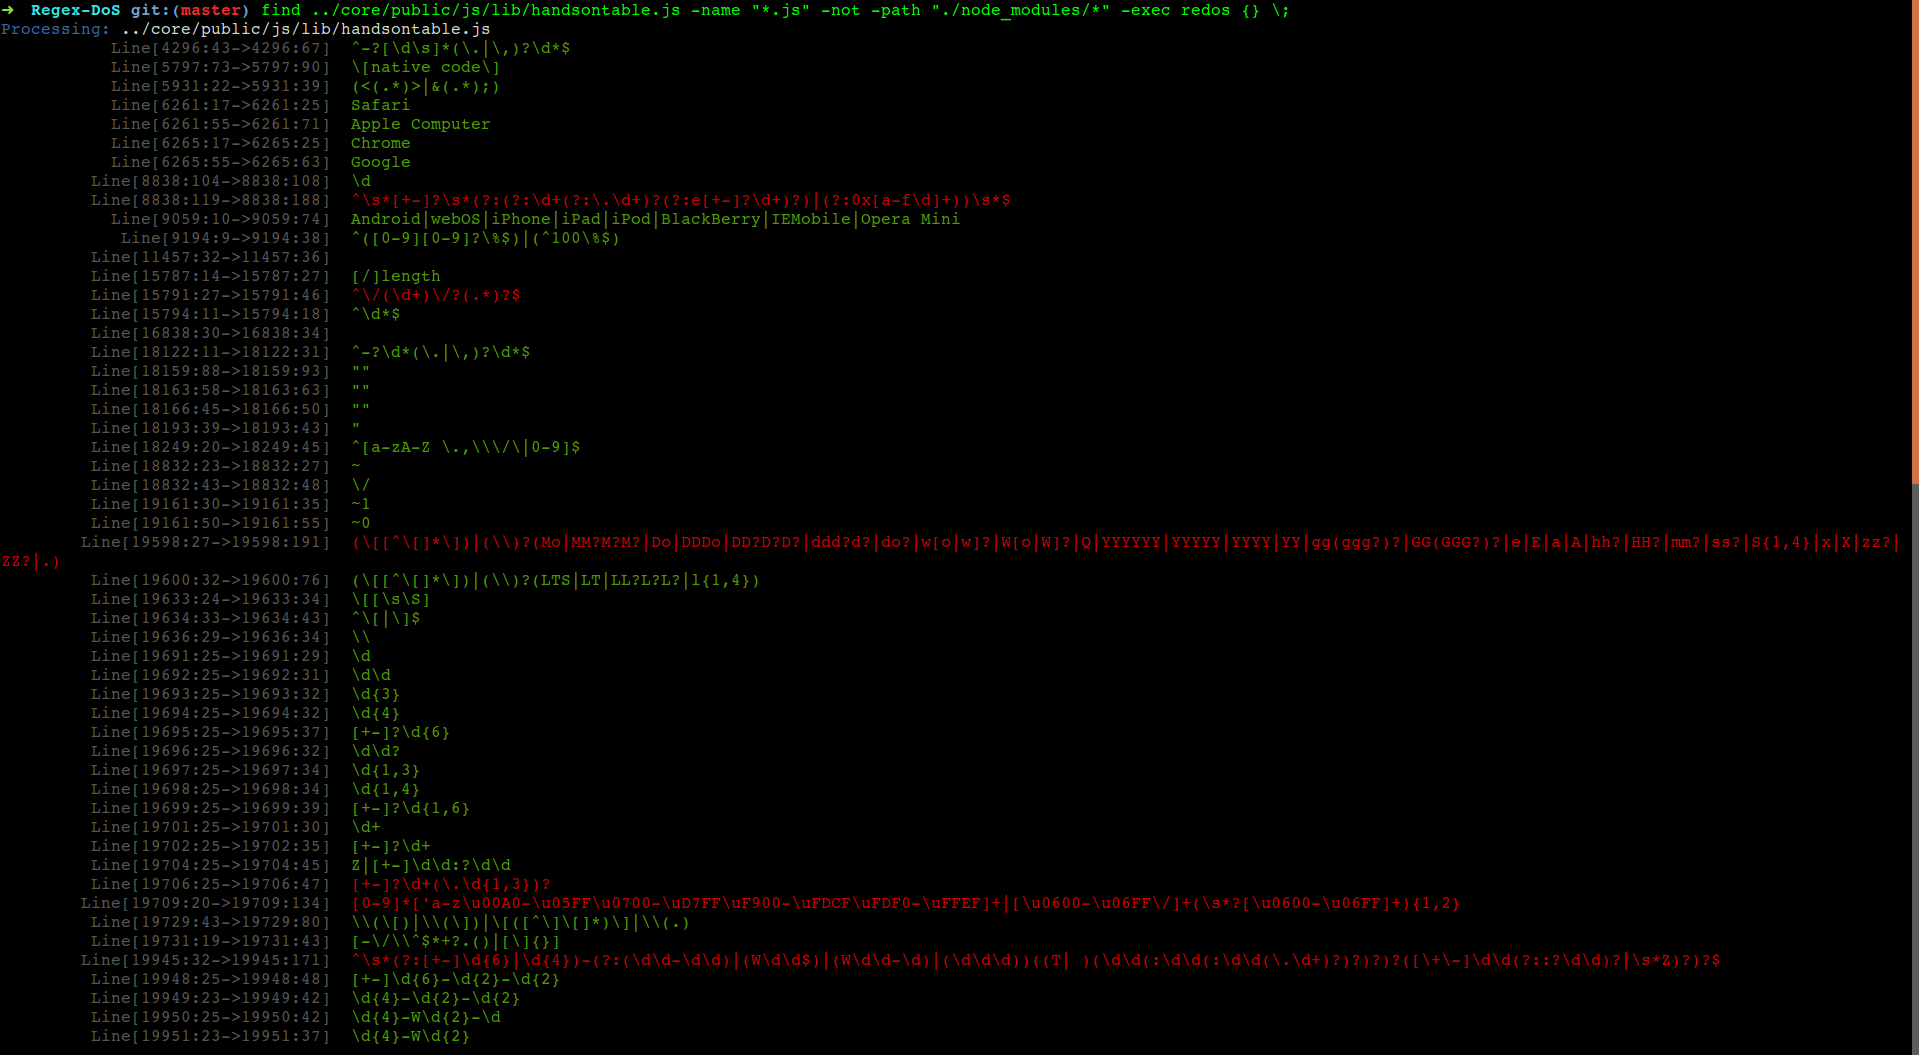 jagracey/regex-dos
:cop: :punch: ماسح حجب الخدمة عبر التعبيرات النمطية (ReDos)
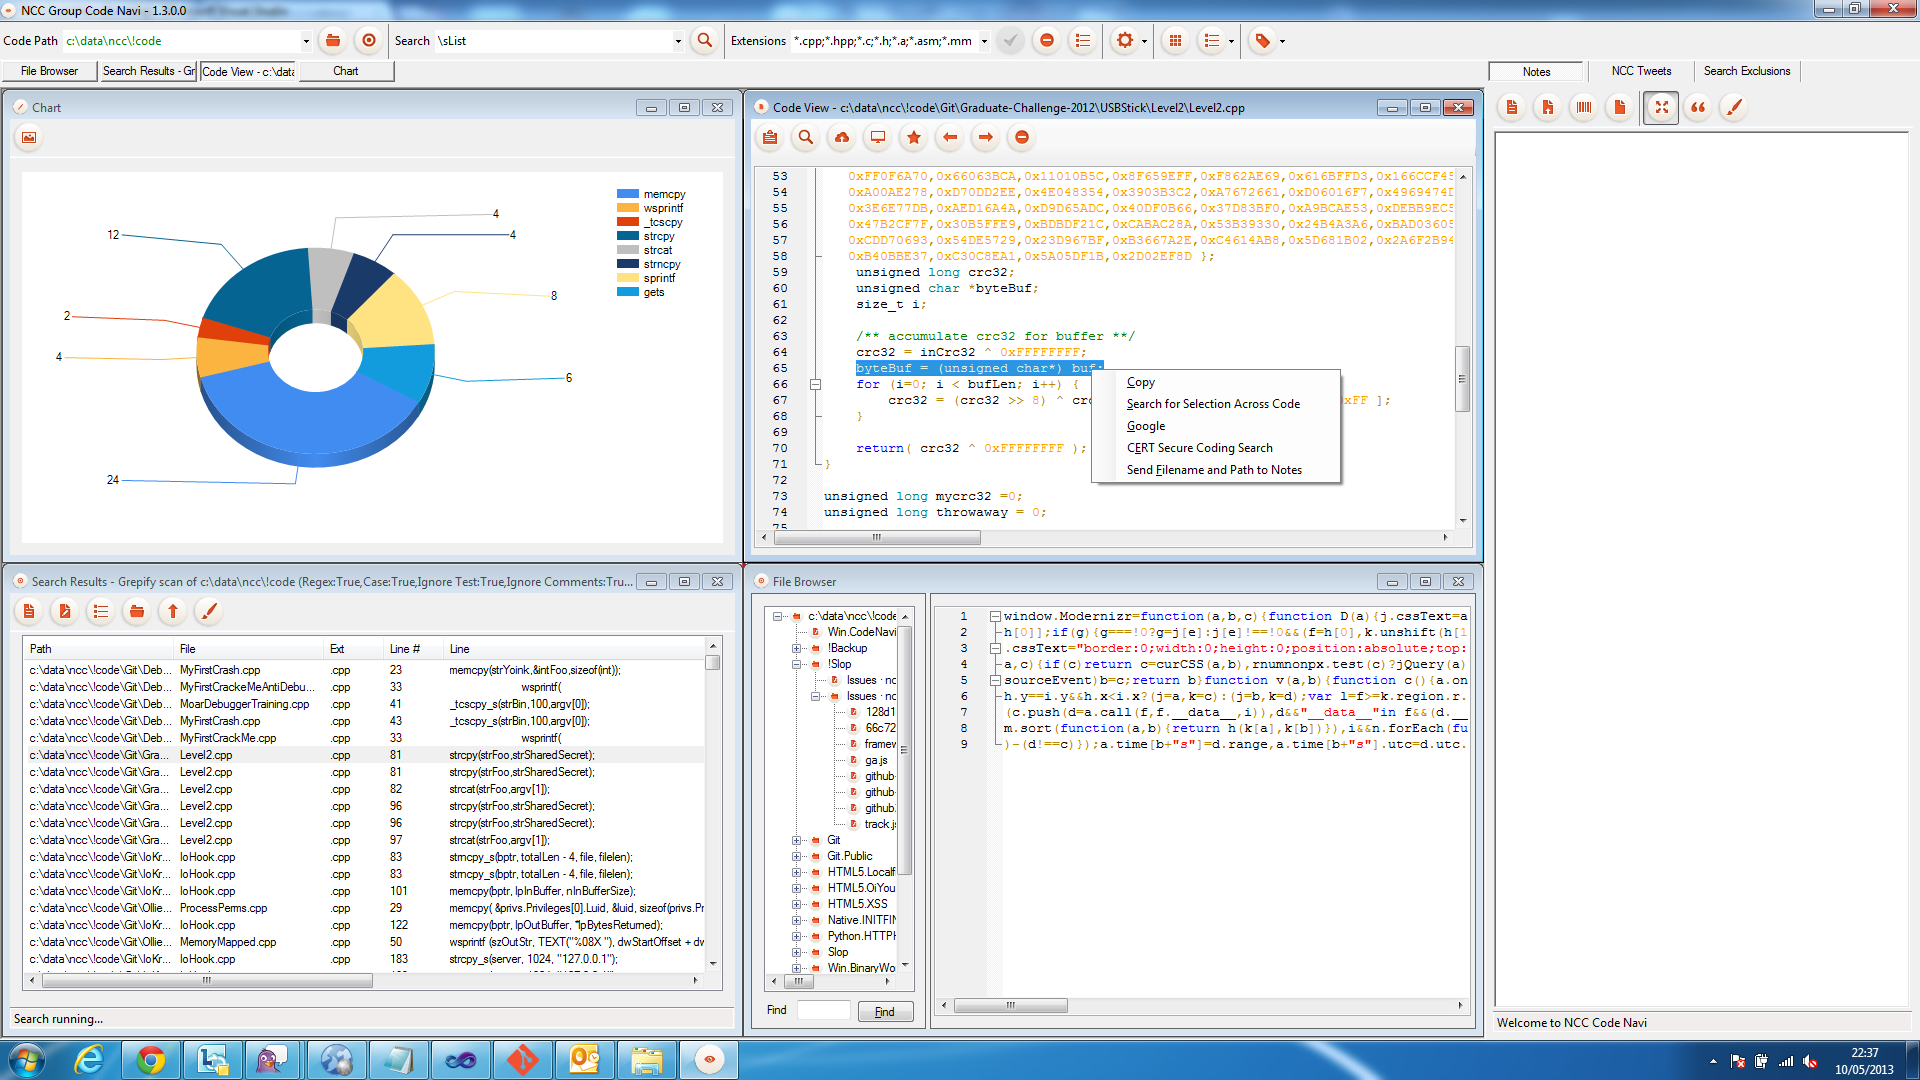 nccgroup/ncccodenavi
NCC Code Navigator
 bekk/retire.js
retire.js لديه موطن جديد
 nccgroup/matt.net
Matt.Net هو غلاف واجهة رسومية بسيط (GUI) لأداة تدقيق التعليمات البرمجية CAT.NET من Microsoft.