
 #1
أدوات لفحص الشيفرة المصدرية دون تنفيذ للعثور على نقاط الضعف الأمنية.
موصى به من Kitploit
 david-a-wheeler/flawfinder
أداة تحليل ثابت لاكتشاف الثغرات الأمنية في كود مصدر C/C++
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | أداة فحص أمان ويب مفتوحة المصدر مبتكرة.
 kira2040k/php_code_analysis
ماسح كود PHP ثابت يكتشف حقن SQL، XSS، SSRF، LFI، حقن الأوامر، إلغاء التسلسل غير الآمن، وغيرها من الثغرات الأمنية في الويب في ملفات فردية أو أدلة…
 mhaskar/bughound
أداة تحليل الشفرة الثابتة المعتمدة على Elasticsearch
 doyensec/regexploit
ابحث عن التعبيرات العادية المعرضة لـ ReDoS (هجوم رفض الخدمة عبر التعبيرات العادية)
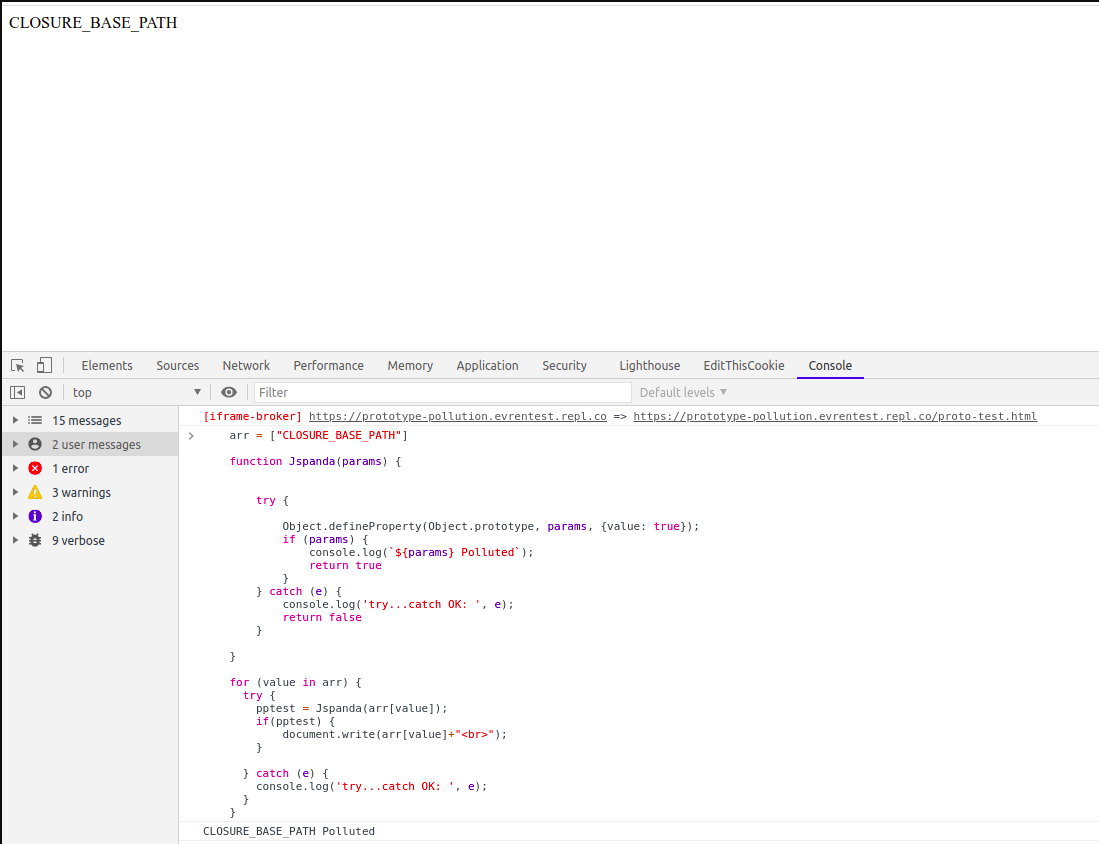 redsection/jspanda
ماسح ثغرات تلوث النموذج الأولي من جانب العميل
 agrawalsmart7/scodescanner
أداة فحص تحليل ثابتة تعمل عبر واجهة الأوامر، تكتشف الثغرات الأمنية الحرجة في كود مصدر PHP و YAML باستخدام قواعد semgrep مخصصة، مع تكامل مع Jira و…
 designsecurity/progpilot
أداة اختبار أمان التطبيقات الثابتة (SAST) بلغة PHP تقوم بتحليل التلوث للكشف عن ثغرات XSS، وحقن SQL، وغيرها من الثغرات باستخدام قواعد وإعدادات قابلة…
 shubhamshubhankar/autosource
إطار تحليل كود ثابت آلي مدمج مع SonarQube للكشف المبكر عن الثغرات في الكود المصدري عن طريق مسح مستودعات Git عبر جميع المنصات.
 squid-protocol1/gitgalaxy
محرك رسوم بيانية معرفية استدلالي خالٍ من AST للاستخبارات العميقة للمستودعات وفحص الأمان وفق نموذج الثقة المعدومة (Zero-Trust). يتكامل كمكوّن في…
 gitlab-org/security-products/sast-rules
مستودع قواعد Semgrep منظم لـ GitLab SAST، يوفر أنماط تحليل ثابتة لاكتشاف الثغرات الأمنية عبر لغات برمجة متعددة مع تكامل CI/CD.
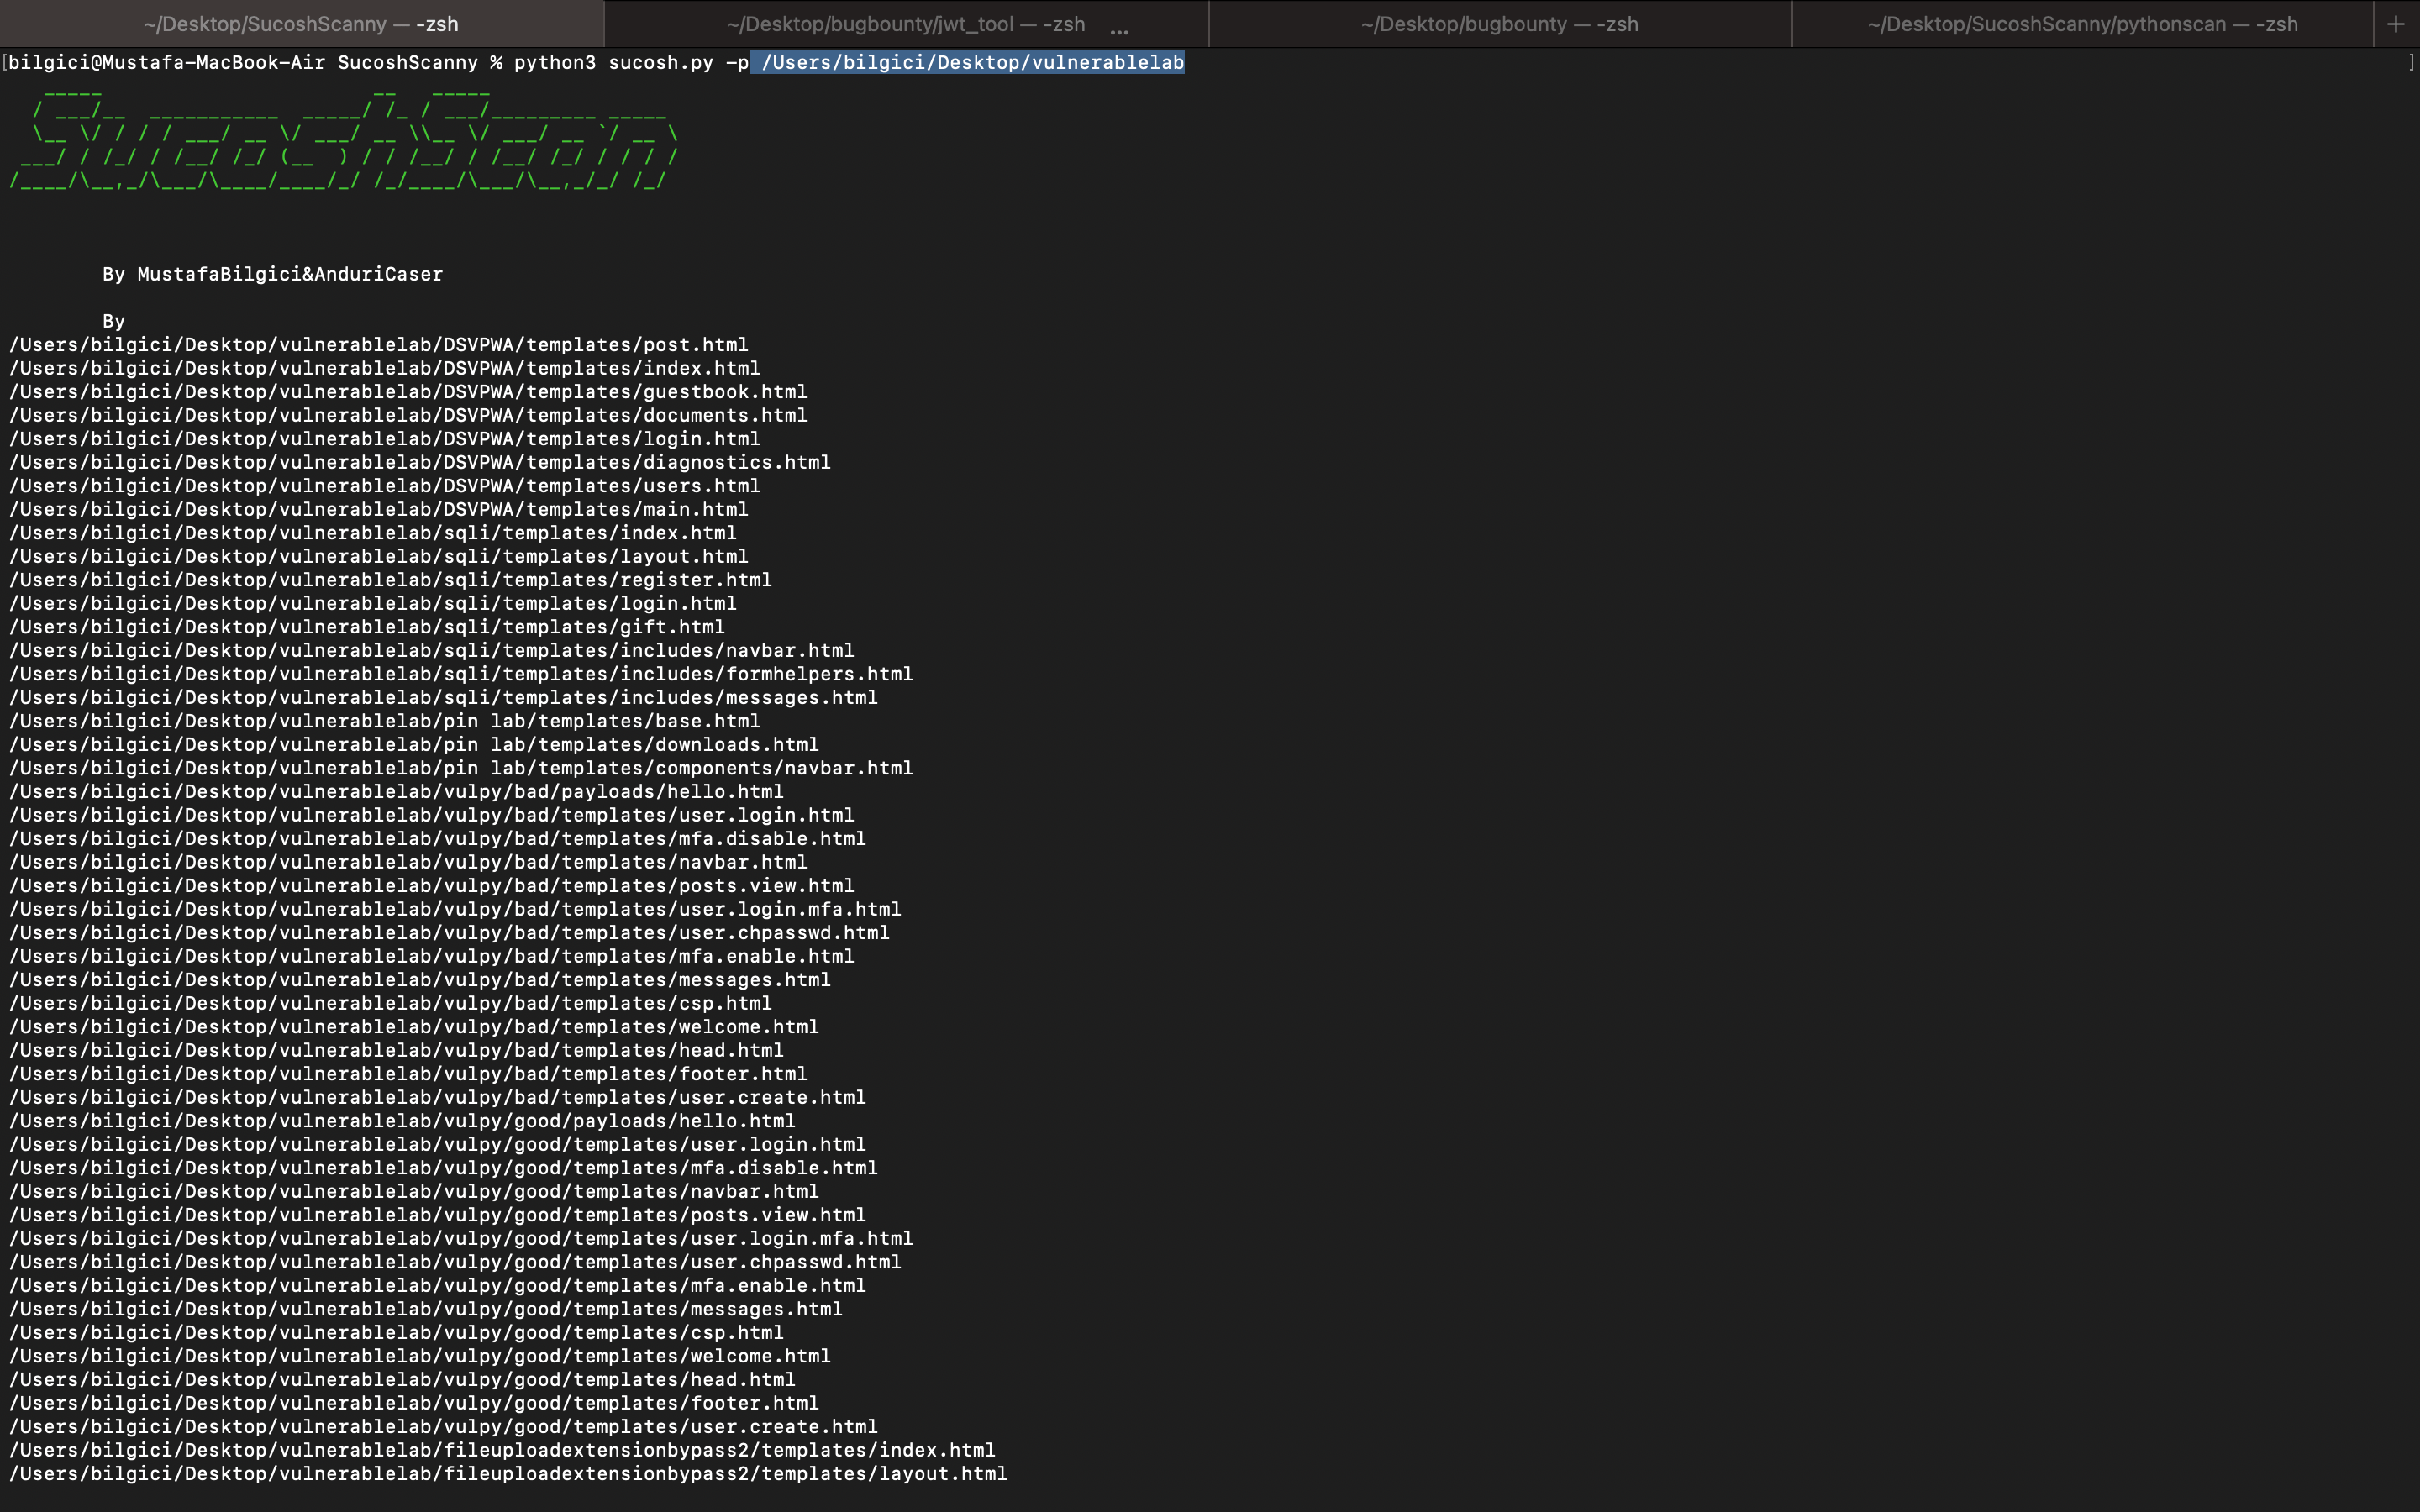 mustafabilgici/sucoshscanny
"Sucosh" هو ماسح ضوئي آلي للثغرات في الكود المصدري وإطار تقييم لـ Python(Flask-Django) و NodeJs قادر على إجراء مراجعة الكود في عمليات تطوير تطبيقات…
 noveogroup/android-check
إضافة تحليل ثابت للكود لمشروع Android. (Checkstyle, PMD)
 facebook/infer
محلل ثابت للغات Java و C و C++ و Objective-C
 coffeeandsecurity/dakshscra
Framework-aware static code analysis tool for automated source code review with platform-specific rules, taint analysis, effort estimation, and…
 makenowjust-labs/recheck
Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…
 whitesquirrell/c0devari4nt
أداة تحليل بديل وتصور تقوم بمسح قواعد الأكواد بحثًا عن نقاط ضعف مماثلة
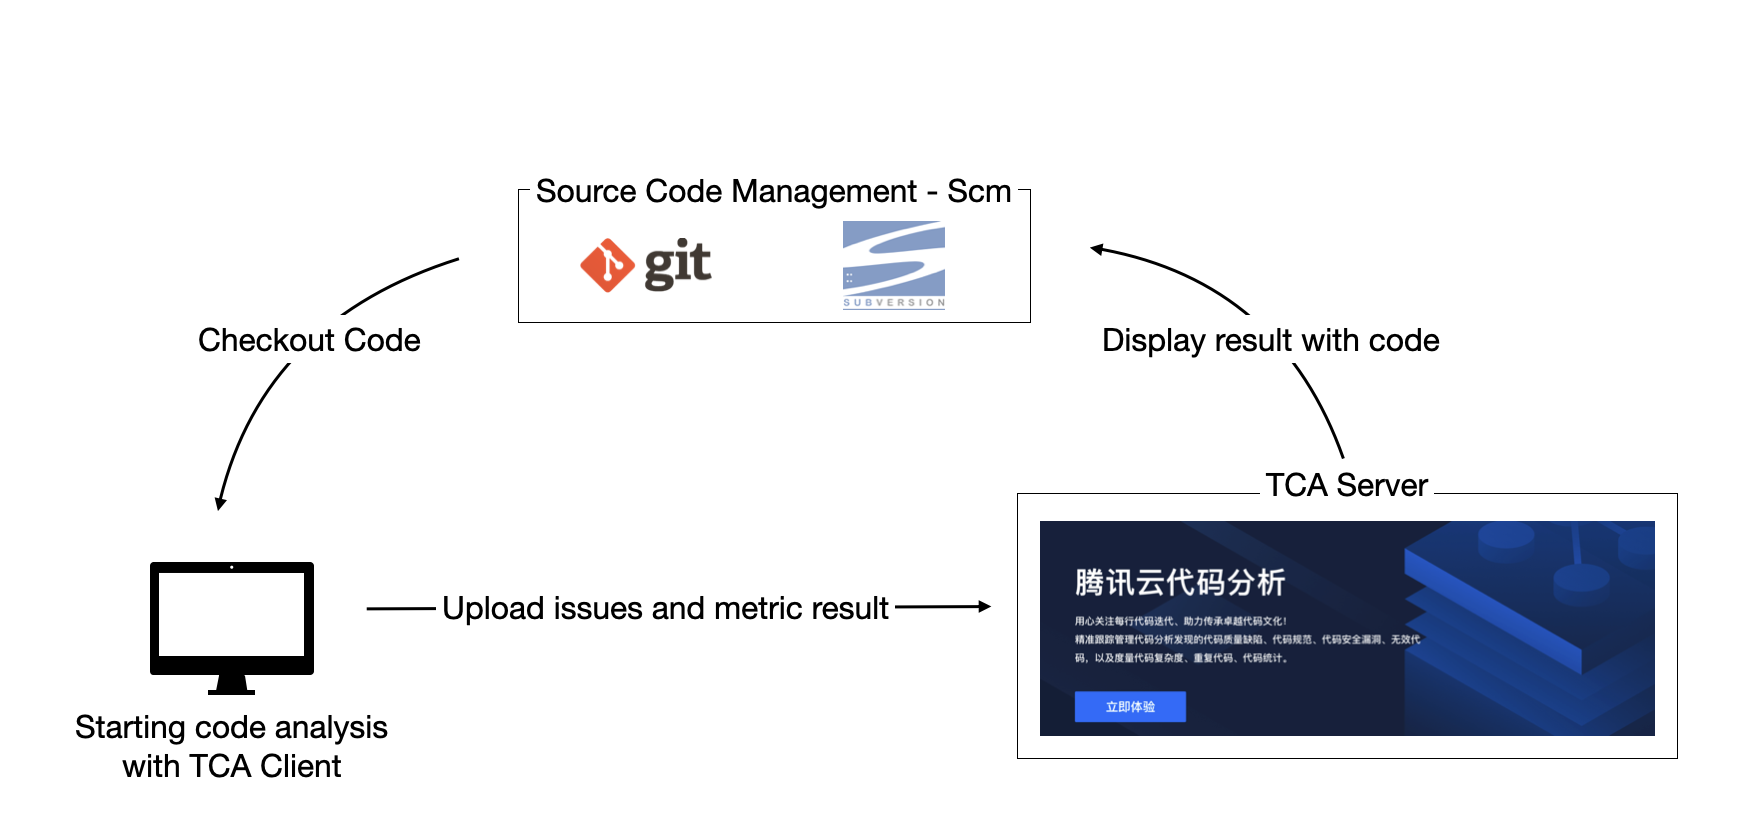 tencent/codeanalysis
منصة تحليل كود ثابتة من فئة المؤسسات مع دعم متعدد اللغات، كشف الثغرات الأمنية، مقاييس جودة الكود، وتكامل ديف أوبس للمراقبة المستمرة.







