
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina بنقرة واحدة
 s3cur3th1ssh1t/sharpnamedpipepth
تمرير التجزئة إلى أنبوب مسمى لانتحال الرمز المميز
 octoberfest7/xll_phishing
فنيات التصيد عبر XLL
 jenyraval/phishing-simulation
محاكاة التصيد الاحتيالي تهدف بشكل أساسي إلى زيادة الوعي بالتصيد من خلال تقديم برنامج تعليمي بديهي وتقييم مخصص
 s3cur3th1ssh1t/sharpimpersonation
أداة انتحال هوية المستخدم - عبر Token أو Shellcode injection
 v35hr4j/cve-2022-1597
لا يقوم المكون الإضافي، المستخدم كمرافق لسمتي Discy و Himer، بتعقيم وهروب معلمة في نموذج إعادة تعيين كلمة المرور الخاصة به، مما يجعل من الممكن تنفيذ…
 chrismaddalena/goreport
نص برمجي بلغة Python لجمع بيانات الحملات من Gophish وإنشاء تقرير
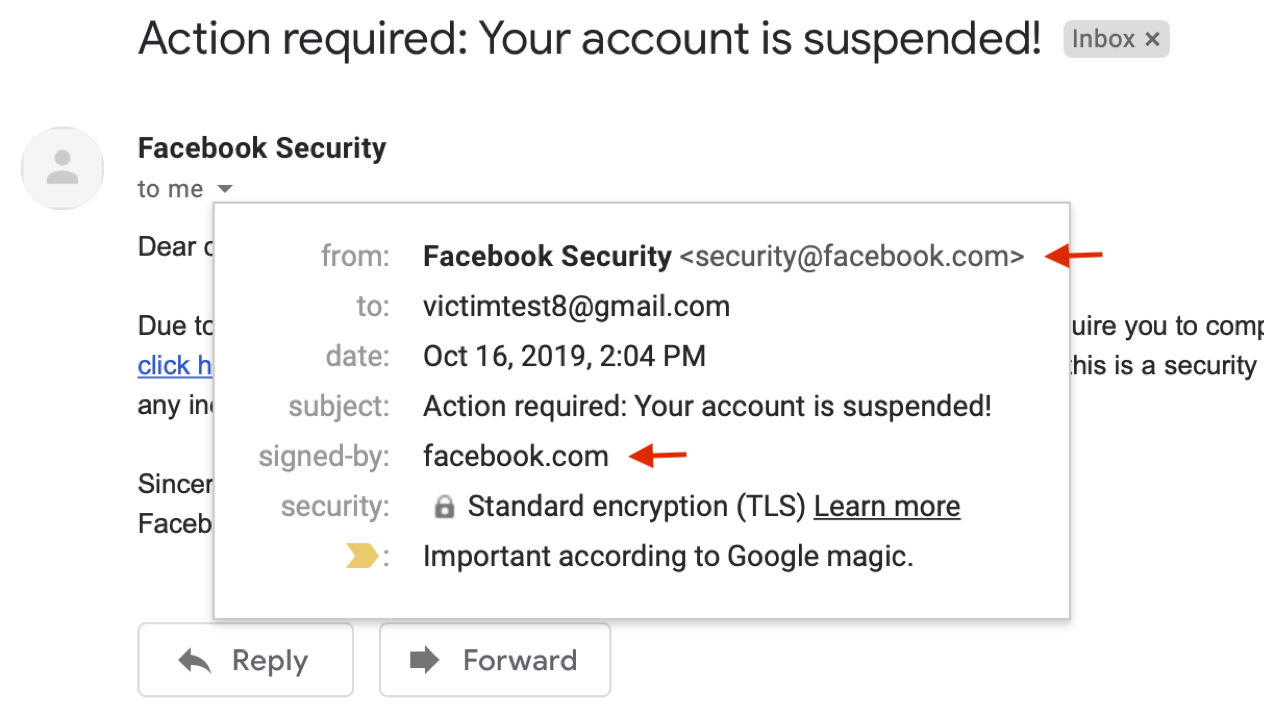 chenjj/espoofer
أداة اختبار انتحال البريد الإلكتروني تهدف إلى تجاوز SPF/DKIM/DMARC وتزوير توقيعات DKIM.🍻
 lunarca/simpleemailspoofer
أداة سطر أوامر بسيطة بلغة بايثون لانتحال البريد الإلكتروني.
 mrd0x/bitb
قوالب HTML/CSS/JS لهجمات التصيد من نوع Browser-In-The-Browser، تقوم بتضمين نوافذ تسجيل دخول مزيفة مع عناوين ونطاقات وروابط تصيد قابلة للتخصيص لمحاكاة…
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 حقن RTLO وانتحال URI
 sowdust/tafferugli
إطار عمل قائم على الويب لتصفية وجمع وتحليل التغريدات بهدف اكتشاف السلوك المنسق، والنشر الآلي، وعمليات الدعاية، مع مقاييس قابلة للتخصيص.
 mrd0x/evilselenium
يحول أداة Selenium إلى سلاح لأتمتة سرقة بيانات الاعتماد، وتفريغ ملفات تعريف الارتباط، واستخراج البريد الإلكتروني، واستخراج الملفات من متصفحات…
 sakurasamuraii/ez-irz
استغلال لـ CVE-2022-27226
 them4hd1/swiftyinsta
Instagram Private API Swift
 paranoidninja/o365-doppelganger
نص برمجي سريع ومفيد لجمع بيانات الاعتماد من مستخدم أثناء Red Team والحصول على تنفيذ ملف من المستخدم
 v4d1/spoofthatmail
سكريبت Bash للتحقق مما إذا كان يمكن انتحال نطاق أو قائمة نطاقات بناءً على سجلات DMARC
 polling-repo-continua/cve-2022-25257
استغلال إثبات المفهوم لـ CVE-2022-25257: حقن معامل CSRF في SAS Logon 9.4 مما يتيح انتحال رسالة التحذير لهجمات التصيد.








