
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 aydinnyunus/keylogger
احصل على مدخلات لوحة المفاتيح، الفأرة، لقطة الشاشة، والميكروفون من الكمبيوتر الهدف وأرسلها إلى بريدك الإلكتروني.
 tw-d/wifi-pineapple-mk7_evil-portal
مجموعة أدوات نقطة وصول مارقة لاختبار اختراق WiFi، لنشر حمولات تصيد بوابة خبيثة لالتقاط بيانات الاعتماد وتنفيذ هجمات الهندسة الاجتماعية على الشبكات…
 d00mfist/mystikal
مولد حمولة الوصول الأولي لنظام macOS
 p0cl4bs/wifipumpkin3
إطار عمل قوي لهجوم نقطة الوصول المارقة.
 raikia/fiercephish
FiercePhish هو إطار تصيد احتيالي كامل لإدارة جميع عمليات التصيد. يتيح لك تتبع حملات التصيد المنفصلة، وجدولة إرسال رسائل البريد الإلكتروني، وأكثر من…

 ricardojoserf/wifi-pentesting-guide
دليل اختبار اختراق شبكات WiFi
 onvio/gophish
Gophish مع دعم المرفقات الخبيثة وإعادة التوجيه HTTP
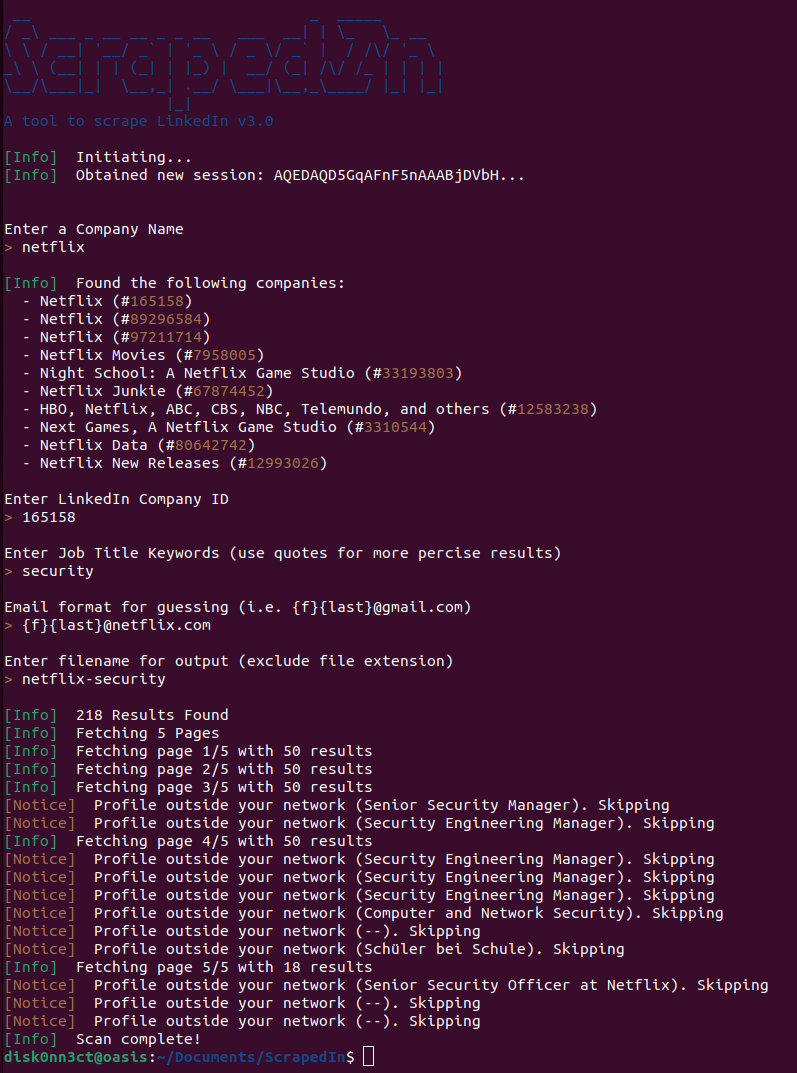 dchrastil/scrapedin
أداة لسحب بيانات LinkedIn بدون قيود API لأغراض الاستطلاع المعلوماتي
 jump-wang-111/amzword
سلسلة هجوم آلية تستند إلى CVE-2022-30190 وباب خلفي للبريد الإلكتروني 163 وإخفاء المعلومات في الصور.
 cyber-wo0dy/cve-2023-49052
Microweber الإصدار 2.0.4 عرضة لثغرة "رفع الملفات الخبيثة"
 initstring/evil-ssdp
قم بانتحال ردود SSDP وإنشاء أجهزة UPnP مزيفة لصيد بيانات الاعتماد وتحدي/استجابة NetNTLM.
 pentestgeek/phishing-frenzy
إطار عمل التصيد الاحتيالي Ruby on Rails
 smicallef/spiderfoot
يؤتمت جمع وتحليل بيانات الاستخبارات مفتوحة المصدر (OSINT) لاستخبارات التهديدات، ورسم سطح الهجوم، والاستطلاع. يدمج أكثر من 200 وحدة للتحقيق في DNS…
 jakabakos/cve-2023-36884-ms-office-html-rce
ثغرة RCE في MS Office وWindows عبر HTML (CVE-2023-36884) - إثبات المفهوم والاستغلال
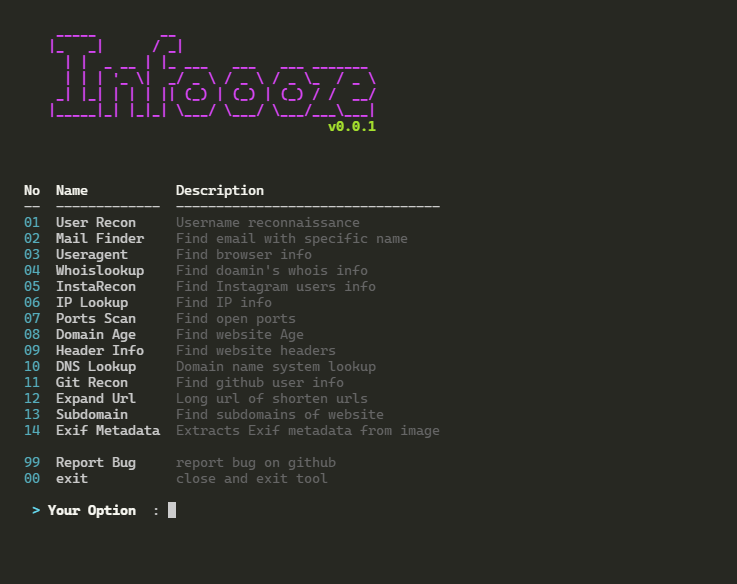 devxprite/infoooze
أداة OSINT تساعدك في العثور على المعلومات بسرعة وفعالية. كل ما عليك فعله هو إدخال البيانات، وستتولى الباقي.
 decoder-it/tokenstealer
أداة معالجة رموز Windows (tokens) تقوم بسرد وسرقة وانتحال رموز العمليات أو المستخدمين لتنفيذ الأوامر بصفة مستخدمين آخرين، من خلال استغلال صلاحيات…
 postuf/telegram-osint-lib
مكتبة PHP لتنفيذ سيناريوهات OSINT على Telegram: البحث عن المستخدمين، تحليل أعضاء المجموعات، مراقبة الحالة المتصلة، تنزيل الصور، وتتبع تغييرات الملف…








