
 #1

 bartfroklage/cve-2024-37383-poc
إثبات المفهوم لـ CVE-2024-37383
 d4vinci/cuteit
مُشوِّه IP مصمم لجعل عنوان IP خبيث أكثر لطفًا
 d4vinci/pyloggy
مسجل مفاتيح بلغة Python يفوق أي مسجل مفاتيح آخر - تسجيل المفاتيح، تسجيل النقرات ولقطات الشاشة
 d4vinci/pastejacker
اختراق الأنظمة بأتمتة هجمات PasteJacking.
 ayato-shitomi/cve-2024-46278-teedy_1.11_account-takeover
【Teedy 1.11】الاستيلاء على الحساب عبر XSS
 rxerium/bash-bunny-payloads
حمولات Bash Bunny مصممة شخصيًا
 damianofalcioni/ip-biter
IP-Biter: إطار تتبع البريد الإلكتروني الصديق للمخترقين (وليس فقط)
 technicalcorp0/cve-2023-38831-exploit
يحتوي هذا المشروع على سكربت بايثون يستغل **CVE-2023-38831**، وهي ثغرة أمنية في إصدارات **WinRAR** الأقدم من 6.23. يُنشئ الاستغلال **أرشيف RAR خبيث**…
 joelgmsec/fakedatagen
يقوم بتوليد هويات مزيفة صالحة تمامًا بتنسيق إسباني، بما في ذلك الأسماء، وعناوين البريد الإلكتروني، والتفاصيل المصرفية، ومعلومات موسعة، مع ضغط اختياري…

 rweijnen/createdump
استخدم أداة createdump الخاصة بـ WindowsApp للحصول على تفريغ lsass
 openxp-research/cve-2022-47132
أكاديمي LMS <= 5.10 CSRF
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - Unauthenticated Reflected XSS + CSRF
 johnhammond/recaptcha-phish
التصيد باستخدام reCAPTCHA مزيف
 megadose/holehe
holehe يسمح لك بالتحقق مما إذا كان البريد الإلكتروني مستخدمًا على مواقع مختلفة مثل Twitter وInstagram وسيستعيد معلومات على المواقع التي تحتوي على…
 rotarydrone/globalunprotect
فك تشفير إعدادات GlobalProtect وملفات الكوكيز.
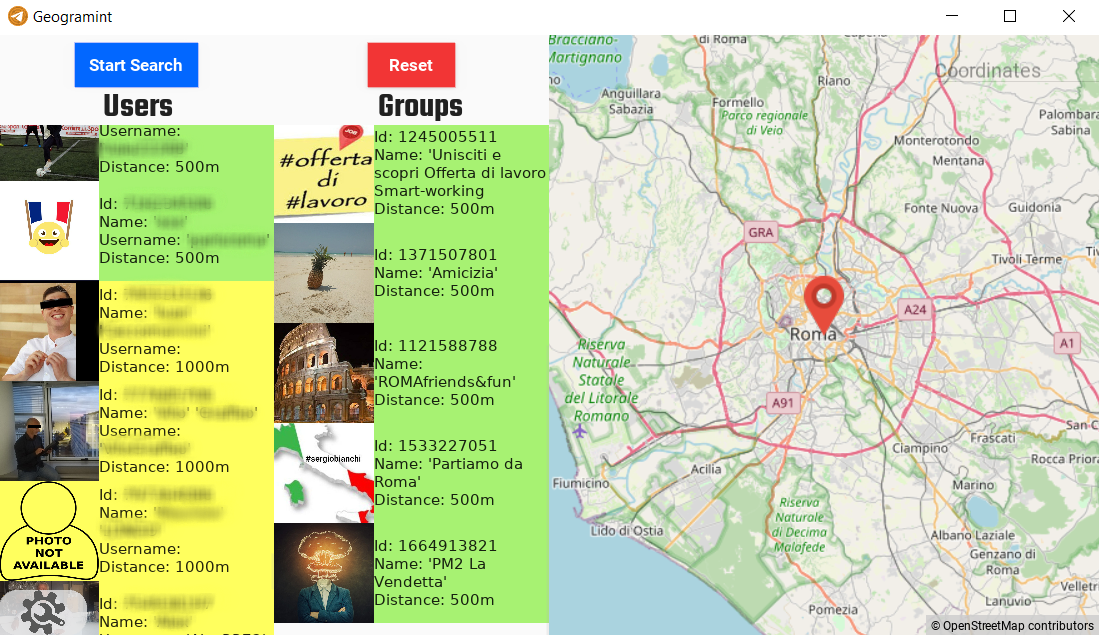 alb-310/geogramint
أداة استخبارات مفتوحة المصدر (OSINT) لتحديد المواقع الجغرافية في تيليغرام، تبحث عن المستخدمين والمجموعات القريبة 📡🌍🔍








