
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 paulpierre/informer
بوت مراقبة جماعي لتليغرام مكتوب بلغة بايثون
 deepzec/bad-pdf
سرقة Net-NTLM Hash باستخدام Bad-PDF
 kinghacker0/whatsapp-osint
أداة استخبارات المصادر المفتوحة لواتساب لاسترجاع صور الملف الشخصي، والتحقق من حسابات الأعمال، وفحص حالة المستخدم، وتحليل الأجهزة المرتبطة، ومراجعة…
 zblurx/impersonate-rs
Rusty Impersonate

 mxrch/gitfive
أداة استخبارات مفتوحة المصدر (OSINT) للتحقيق في ملفات تعريف GitHub: تتبع تاريخ أسماء المستخدمين/الأسماء، تربط البريد الإلكتروني بالحسابات، تستنسخ…
 android1500/androidfaker
Android Faker هي وحدة Xposed بسيطة تقوم بتزوير قيم معرفات جهازك. تدعم أندرويد 8.1+
 codingranjith/hackingtoolkit
أداة اختراق شاملة للقراصنة ومختبري الاختراق والأمن السيبراني. إصدار جديد من المبتدئ إلى المتقدم. هذه الأداة مصممة لأغراض تعليمية فقط! لن يتحمل المؤلف…
 itres-labs/usbcoercer
USBCoercer يحوّل لوحة تطوير ESP32 المزودة بمنفذ USB-OTG أصلي إلى أداة Ethernet-over-USB قادرة على فرض إعدادات البروكسي عبر WPAD.
 12345qwert123456/cve-2010-1240
أداة Python للبحث عن CVE-2010-1240 - تولّد ملفات PDF ضارة تستغل Adobe Reader Launch Actions
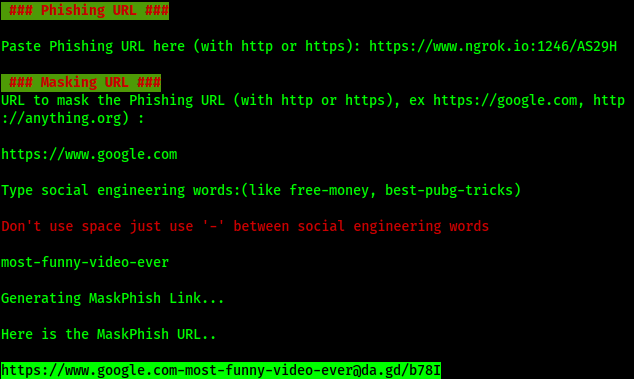 jaykali/maskphish
تقديم "URL Making Technology" للعالم للمرة الأولى على الإطلاق. أعطِ قناعًا لـرابط التصيد (Phishing URL) كالمحترفين.. أداة لا بد منها للتصيد…
 afine-com/cve-2018-25031
ملفات .json و.yaml تُستخدم لاستغلال CVE-2018-25031
 ash1996x/cve-2025-50154-aggressor-script
سكربت Cobalt Strike Aggressor يعمل على تسليح ملفات LNK و Library-MS لتفعيل كشف تجزئة NTLMv2 عبر SMB، بما في ذلك تجاوز CVE-2025-24054، لعمليات الفريق…
 thawkhant/viber-desktop-html-injection
توثيق عام لـ CVE-2025-55996 (حقن HTML في تطبيق Viber لسطح المكتب)
 zzn1nj4/cve-2025-22131-poc
PoC لـ CVE-2025-22131
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
هذا هو PoC/Exploit لثغرة CVE-2024-47875 في PhpSpreadsheet من نوع XSS
 mrk336/cve-2021-3456
سلسلة عملية تبدأ بملف PDF غير ضار وتنتهي بإنشاء قشرة عكسية (reverse shell) على مثيل AWS EC2








