
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
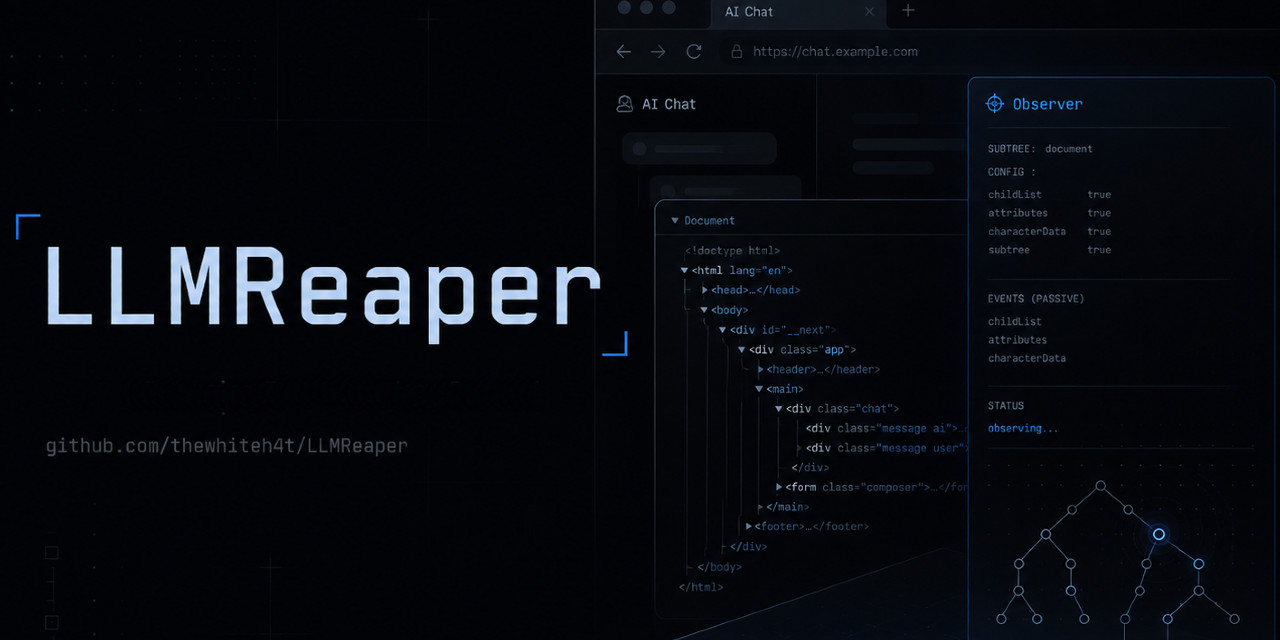
 thewhiteh4t/llmreaper
بحث في الالتقاط السلبي لمحادثات LLM وكشف البيانات الحساسة


 manturever/xworm-rat
⭐️الـ XWorm RAT الشهير، الإصدار 2.1. للأغراض التعليمية فقط
 oscarfromnz/instagrammutualfollowerchecker
يتحقق من المتابعين المتبادلين بين حسابات إنستغرام (مستضاف محليًا، استخدم معرف الجلسة الخاص بك)
 unclesocks/fbintelpy
FBIntelPy هي أداة بحث استخباراتي على فيسبوك مبنية بلغة بايثون. تساعد هذه الأداة في إنشاء روابط فيسبوك مُصفَّاة، وهو أمر مفيد بشكل خاص أثناء تحقيقات…
 wifiphisher/wifiphisher
إطار عمل لنقاط الوصول المارقة لمشاركات الفريق الأحمر واختبار أمان Wi-Fi. ينفذ هجمات Evil Twin وKARMA وKnown Beacons لتحقيق موقع MITM، ثم يقوم بحملات…
 x48ps/cve-2026-8181
تسمح هذه الثغرة الأمنية للمهاجمين غير المصادق عليهم الذين يعرفون اسم مستخدم مسؤول صالحًا بانتحال صفة ذلك المسؤول أثناء طلبات REST API باستخدام أي…
 scottalt/ai-email-threat-research
لعبة بحث في الأمن السيبراني تقيس كيفية اكتشاف البشر لرسائل التصيد الاحتيالي المولدة بالذكاء الاصطناعي. صُممت كتجربة طرفية رجعية.
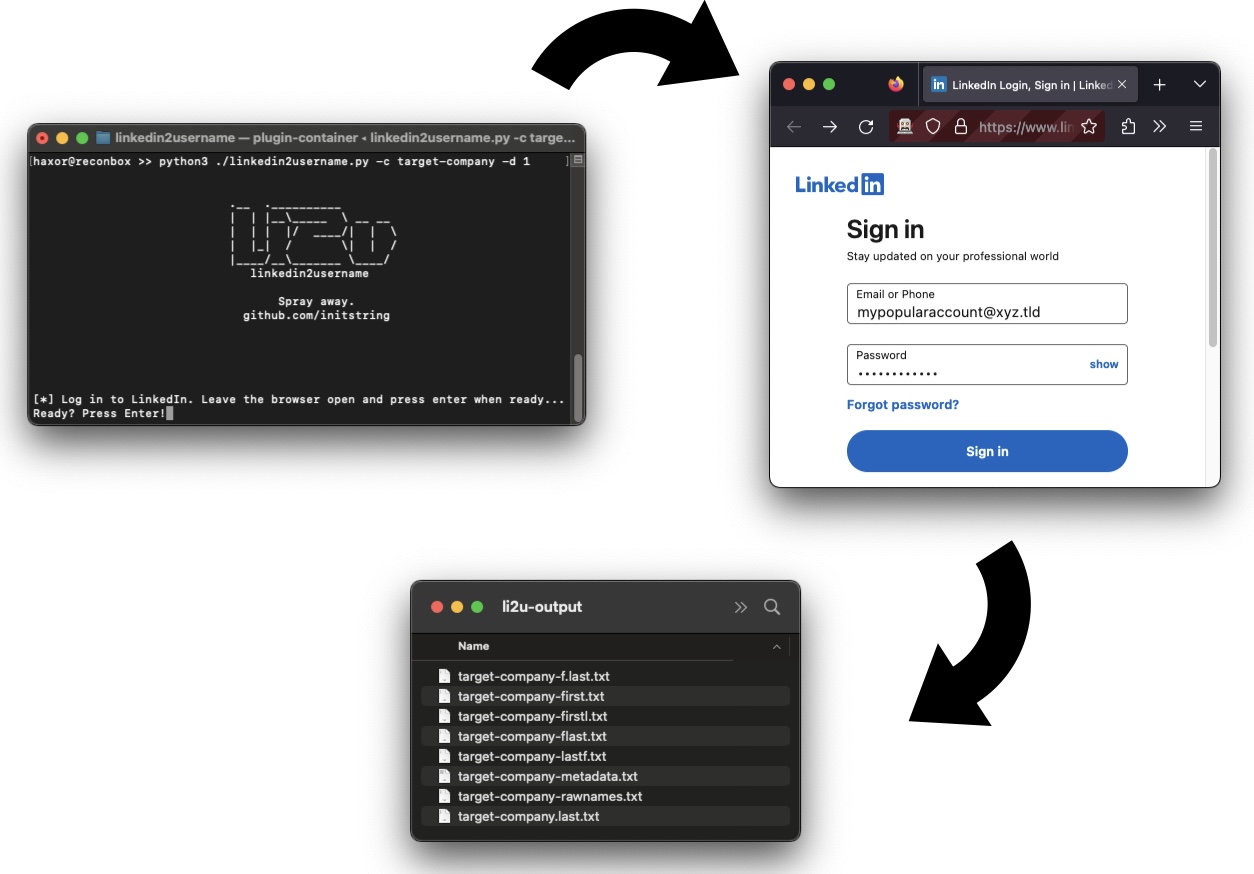 initstring/linkedin2username
أداة استخبارات مفتوحة المصدر: إنشاء قوائم أسماء مستخدمين للشركات على LinkedIn
 andromeda1957/netpwn
أداة مصممة لأتمتة مهام اختبار الاختراق.
 infobyte/emploleaks
أداة OSINT تساعد في اكتشاف أعضاء شركة لديهم بيانات اعتماد مسربة.
 undeadsec/socialfish
أداة تصيد ديناميكية حديثة لتمارين الفريق الأحمر المصرح بها. تستنسخ صفحات تسجيل الدخول، وتلتقط بيانات الاعتماد وملفات تعريف الارتباط ورمزات التحقق…
 kaihaochen04/monikerlinktest
cve-2024-21413
 jun2e0/cve-2025-26788
استغلال إثبات المفهوم لـ CVE-2025-26788 يوضح التلاعب بمعرّف بيانات اعتماد WebAuthn عبر خطاف جافا سكريبت لتجاوز المصادقة في البيئات الضعيفة.
 sanupl/cve-2021-46067
CVE-2021-46067 - في نظام إدارة خدمة المركبات الإصدار 1.0 يمكن للمهاجم سرقة ملفات تعريف الارتباط مما يؤدي إلى الاستيلاء الكامل على الحساب.
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
إضافة LetterPress <= 1.2.1 معرّضة لثغرة حقن HTML والتي يمكن أن تؤدي لاحقًا إلى ثغرة إعادة توجيه مفتوحة.
 mathis2001/cve-2018-25031
CVE-2018-25031 اختبارات
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
مشروع تعليمي في مجال الأمن السيبراني يوضح استغلال وتخفيف أثر الثغرة CVE-2020-25213 (تنفيذ الأوامر عن بُعد في إضافة WordPress File Manager). يشمل…







