
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 entropy1337/infernal-twin
اختراق لاسلكي - هذه أداة اختراق لاسلكي آلية
 deepzec/bad-pdf
سرقة Net-NTLM Hash باستخدام Bad-PDF
 unkl4b/gitbackdorizer
GitBackdorizer (اسم سيء، أعلم!) هو دليل على المفهوم من حديث Ulisses Castro - 50 طن من الأبواب الخلفية…
 samyk/quickjack
Quickjack هي أداة تعتمد على النقر لتوليد هجمات النقر الخبيثة وتقطيع الإطارات المتقدمة بشكل بديهي.
 thoughtfuldev/eagleeye
تتبع أصدقائك. اعثر على ملفاتهم الشخصية على Instagram و FB و Twitter باستخدام Image Recognition و Reverse Image Search.
 azizaltuntas/camelishing
أداة الهندسة الاجتماعية
 arno0x/ntlmrelaytoews
هجوم إعادة توجيه ntlm إلى Exchange Web Services
 quickbreach/exchangerelayx
أداة ترحيل NTLM إلى نقطة نهاية EWS لخوادم Exchange المحلية. توفر واجهة OWA للمتسللين.
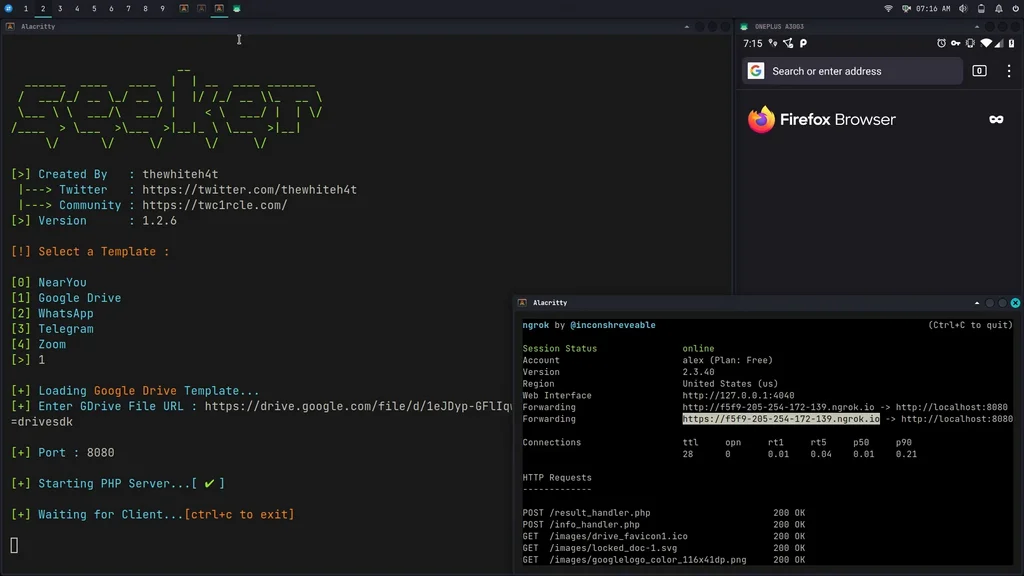 thewhiteh4t/seeker
تحديد مواقع الهواتف الذكية بدقة باستخدام الهندسة الاجتماعية
 fluxionnetwork/fluxion
أداة تصيد احتيالي آلية لشبكات WPA/WPA2 تلتقط المصافحات، وتنشئ نقطة وصول مزيفة، وتجذب المستخدمين إلى بوابة مقيدة لسرقة بيانات الاعتماد عبر الهندسة…
 rmikehodges/hidensneak
CLI لاختبار الاختراق المؤقت
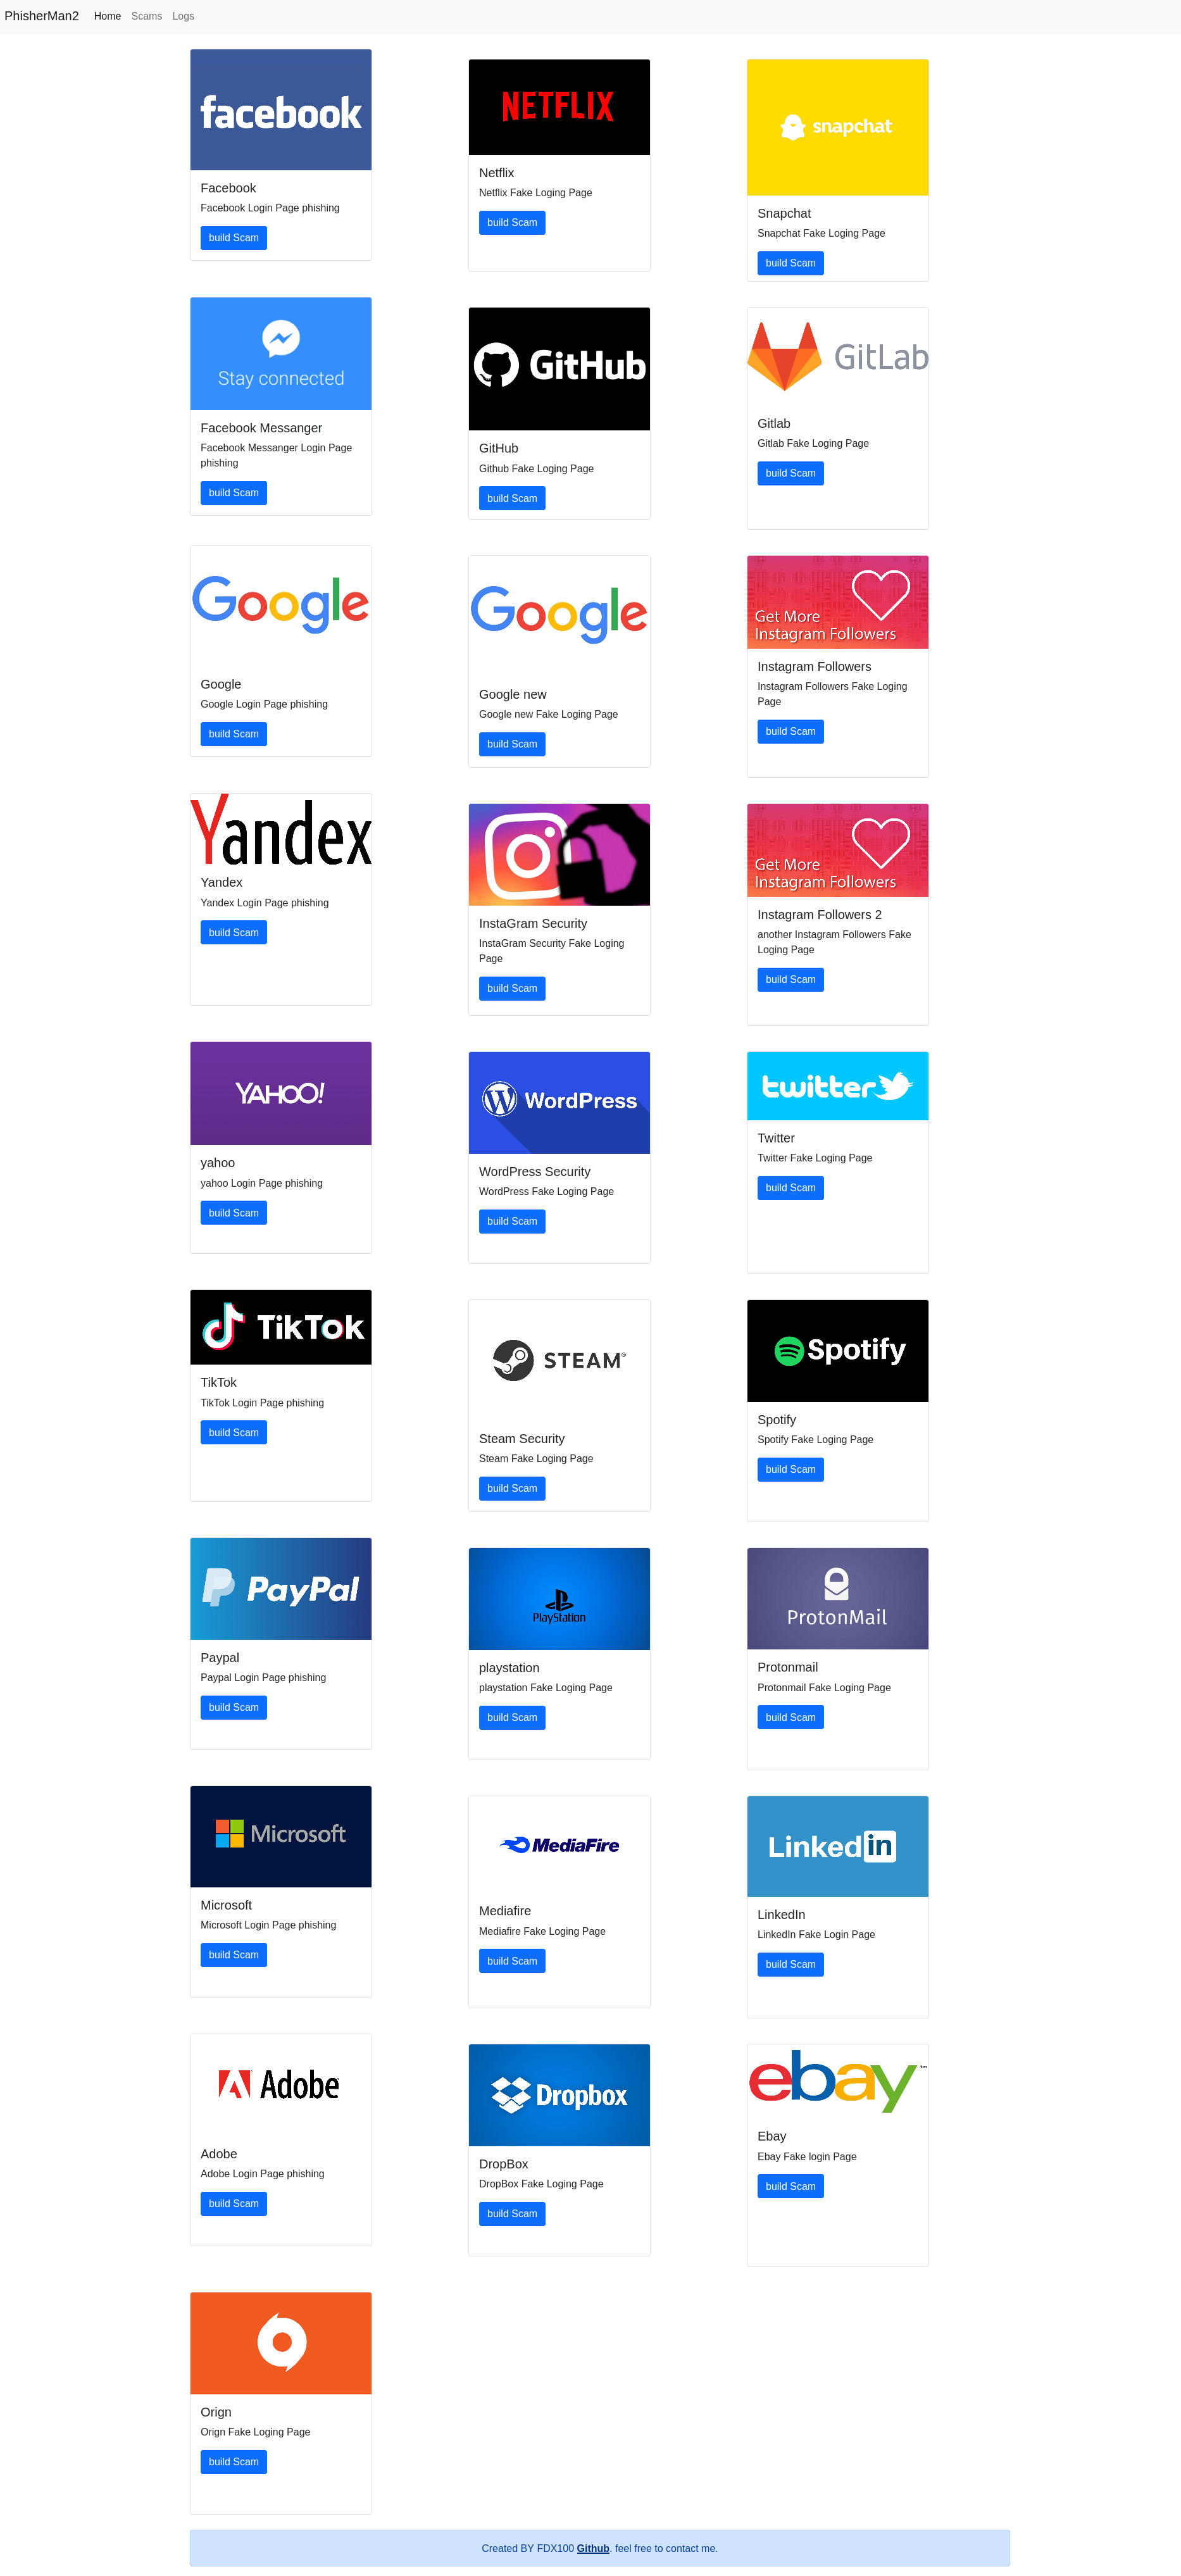 fdx100/phisher-man
نماذج أدوات التصيد الاحتيالي المصممة لنظام لينكس تحتوي على 30 نوعًا مختلفًا من صفحات التصيد الاحتيالي المصنوعة باستخدام Flask.
 tkcert/mail-security-tester
إطار اختبار لحلول أمن البريد الإلكتروني والتصفية.
 s0md3v/jshell
JShell - احصل على شل JavaScript مع XSS.
 owasp/igoat
OWASP iGoat - أداة تعليمية لاختبار اختراق تطبيقات iOS والأمن من تأليف Swaroop Yermalkar
 batuhaniskr/twitter-intelligence
يقوم مشروع Twitter Intelligence للاستخبارات مفتوحة المصدر بتتبع وتحليل تويتر.
 kgretzky/evilginx2
إطار عمل مستقل لهجمات الرجل في المنتصف يُستخدم لصيد بيانات تسجيل الدخول مع ملفات تعريف الجلسة، مما يسمح بتجاوز المصادقة ثنائية العامل.
 trustedsec/unicorn
Unicorn هي أداة بسيطة لاستخدام هجوم تخفيض مستوى PowerShell وحقن شيل كود مباشرة في الذاكرة. استنادًا إلى هجمات PowerShell لماثيو غرايبر وتقنية تجاوز…







