
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 syss-research/clone-cert
نص برمجي بسيط لـ"استنساخ" شهادات X.509
 kgretzky/evilginx
يرجى استخدام الإصدار الجديد: https://github.com/kgretzky/evilginx2
 t4d/phishingkithunter
اعثر على مجموعات التصيد التي تستخدم ملفات وصور علامتك التجارية/مؤسستك.
 hadojae/data
تحليل وأتمتة التصيد الاحتيالي لبيانات الاعتماد
 ring0lab/catphish
مشروع CATPHISH - للتصيد والتجسس المؤسسي. مثالي لفريق RED TEAM.
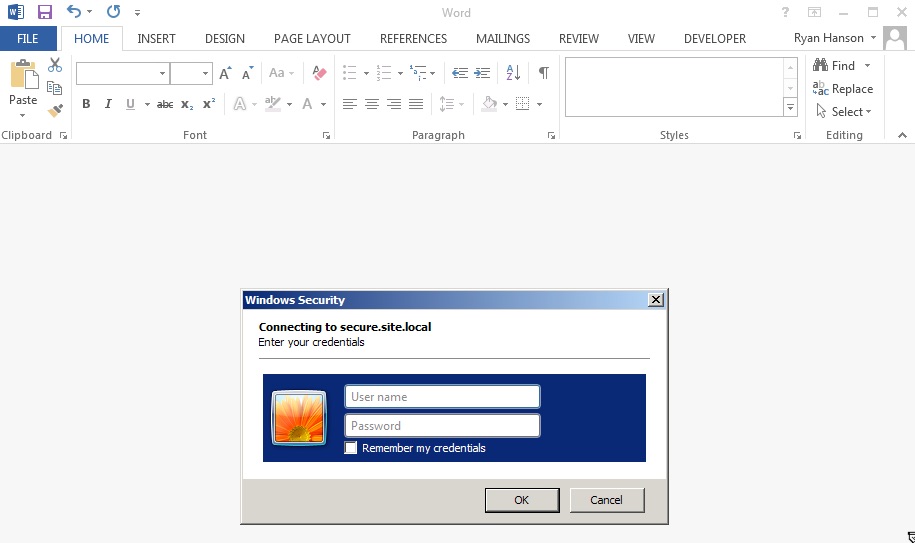 ryhanson/phishery
أداة جمع بيانات الاعتماد المدعومة بـ SSL و Basic Auth مع قاذف رابط قالب مستند Word
 landgrey/pydictor
أداة قوية ومفيدة لبناء قاموس هاكر لهجمات القوة العمياء
 danmcinerney/lans.py
حقن الكود والتجسس على مستخدمي الواي فاي
 nccgroup/demiguise
أداة تشفير HTA لـ RedTeams
 dionach/phemail
PhEmail هي أداة مفتوحة المصدر مكتوبة بلغة بايثون لأتمتة إرسال رسائل البريد الإلكتروني التصيدية كجزء من اختبار الهندسة الاجتماعية.
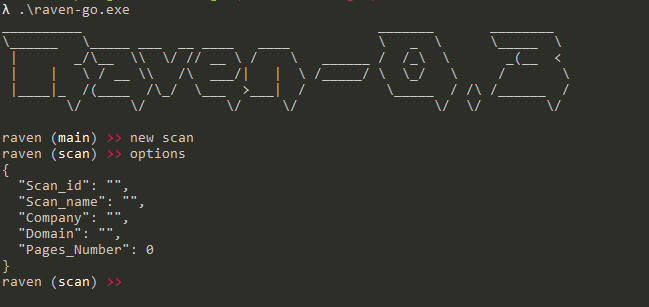 0x09al/raven
raven هي أداة لجمع المعلومات من Linkedin يمكن استخدامها من قبل مختبري الاختراق لجمع معلومات عن موظفي مؤسسة باستخدام Linkedin.
 jh00nbr/phishruffus
مطارد تهديدات ذكي وخوادم تصيد
 ustayready/credsniper
CredSniper هو إطار عمل للتصيد الاحتيالي مكتوب بإطار عمل Python المصغر Flask وقوالب Jinja2 الذي يدعم التقاط رموز المصادقة الثنائية (2FA).

 arno0x/embedinhtml
تضمين وإخفاء أي ملف داخل ملف HTML
 kernelfl00d/incriminator
إنكريميناتور (Incriminator) هو مشروع مفتوح المصدر لأغراض تعليمية يتيح لك توريط أجهزة أخرى أثناء جريمة إلكترونية.
 damianofalcioni/ip-biter
IP-Biter: إطار تتبع البريد الإلكتروني الصديق للمخترقين (وليس فقط)








