
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 narimangharib/irgc-whatsapp-phishkit
تحليل البنية التحتية للتصيد الاحتيالي على واتساب المدعومة من دول مع اختطاف رمز الاستجابة السريعة في الوقت الفعلي ومراقبة الأجهزة
 bartfroklage/cve-2024-37383-poc
إثبات المفهوم لـ CVE-2024-37383

 raffli-dev/cve-2023-41425
استغلال لثغرة Wonder CMS من XSS إلى RCE (CVE-2023-41425) مع رفع القوالب وحمولات الصدفة العكسية.
 h1ssbl1tz/blind-trust-cve-2024-21413-research
أداة أبحاث أمنية لمحاكاة حملات التصيد الاحتيالي المستهدفة باستخدام CVE-2024-21413 (Moniker Link).
 sromanhu/cve-2023-43872-cmsmadesimple-arbitrary-file-upload--xss---file-manager
CMSmadesimple 2.2.18 متأثر بثغرة رفع الملفات - XSS التي تسمح للمهاجمين برفع ملف PDF يحتوي على XSS مخفي، والذي عند تنفيذه سيطلق النافذة المنبثقة…
 amirzargham/cve-2024-37383-exploit
استغلال خادم بريد Roundcube لـ CVE-2024-37383 (Stored XSS)
 gmh5225/fullscreenbrowserphishing
إثبات مفهوم (PoC) للتصيّد عبر ضبط المتصفح في وضع ملء الشاشة
 jkakavas/creepy
أداة OSINT لتحديد المواقع الجغرافية. توفر جمع معلومات جغرافية من خلال منصات التواصل الاجتماعي.
 blacklanternsecurity/offensive-azure
مجموعة من الأدوات الهجومية التي تستهدف Microsoft Azure
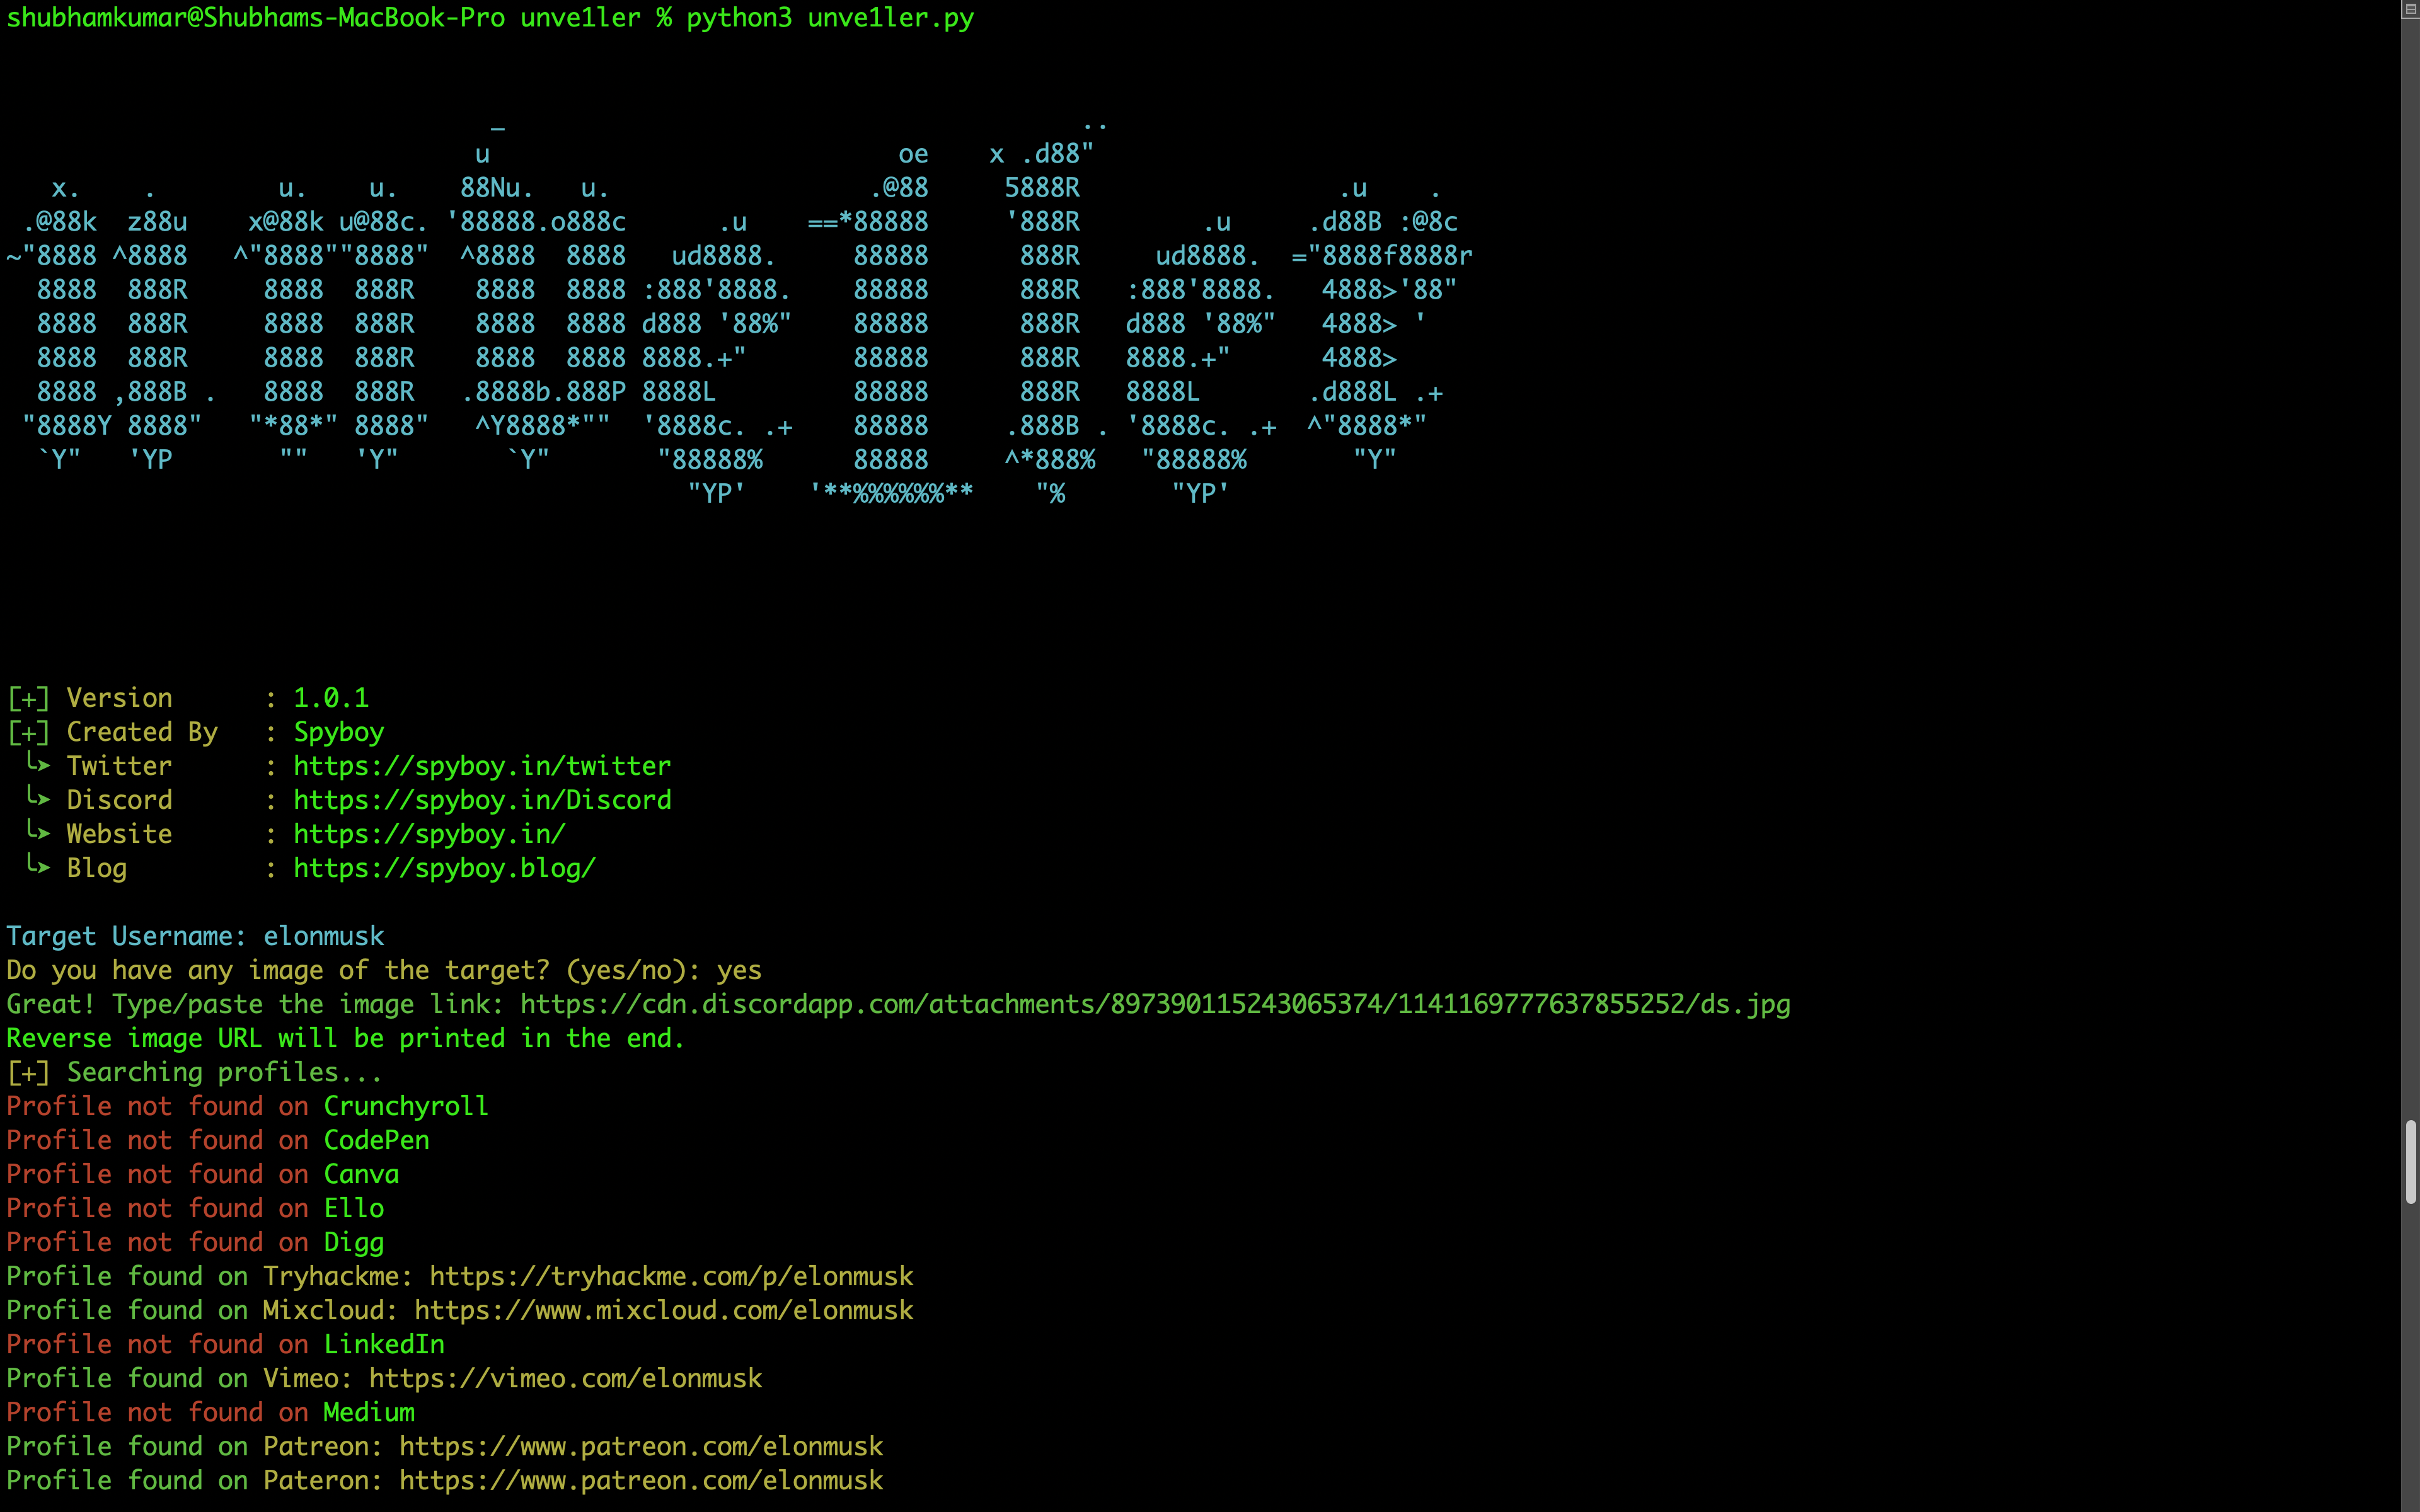 spyboy-productions/unve1ler
أداة هندسة اجتماعية مصممة لتحديد مواقع الملفات الشخصية بسلاسة باستخدام أسماء المستخدمين مع تقديم وظيفة مريحة للبحث العكسي عن الصور.
 jh00nbr/phishruffus
مطارد تهديدات ذكي وخوادم تصيد
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
يوفر هذا السكربت إثباتًا للمفهوم (PoC) لثغرة أمنية خطيرة تم اكتشافها في Microsoft Outlook، وهي CVE-2024-21413 بقيمة CVSS تبلغ 9.8. هذه الثغرة، التي…
 the-girl-who-lived/cve-2020-25498
Stored XSS عبر CSRF في راوتر Beetel 777VR1
 oditynet/sleepall
حصان طروادة CVE-2024-28085 CVE 28085
 minotauro2020/cve-2023-40869
ثغرة برمجية من نوع Cross Site Scripting في mooSocial mooSocial Software الإصدار v.3.1.6 تسمح لمهاجم عن بُعد بتنفيذ كود تعسفي عبر نص برمجي مُصمم…
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - Unauthenticated Reflected XSS + CSRF








