
 #1
 curi0usjack/luckystrike
أداة مساعدة تعتمد على PowerShell لإنشاء مستندات ماكرو ضارة لـ Office.
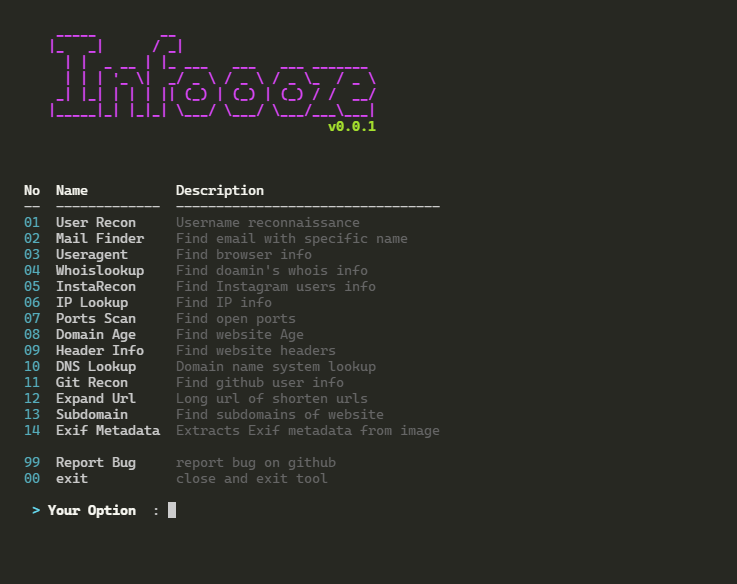 devxprite/infoooze
أداة OSINT تساعدك في العثور على المعلومات بسرعة وفعالية. كل ما عليك فعله هو إدخال البيانات، وستتولى الباقي.
 ring0lab/catphish
مشروع CATPHISH - للتصيد والتجسس المؤسسي. مثالي لفريق RED TEAM.
 s0md3v/jshell
JShell - احصل على شل JavaScript مع XSS.
 randomaccess3/awesome-bec
مستودع للمعلومات الهجومية والدفاعية للتحقيقات المتعلقة باختراق البريد الإلكتروني للأعمال (Business Email Compromise)
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) هو حصان طروادة يستخدم تويتر كخادم للقيادة والتحكم (C&C).
 de3vil/stealing
The SteaLinG هو إطار عمل اختبار اختراق مفتوح المصدر مصمم للهندسة الاجتماعية
 jenyraval/phishing-simulation
محاكاة التصيد الاحتيالي تهدف بشكل أساسي إلى زيادة الوعي بالتصيد من خلال تقديم برنامج تعليمي بديهي وتقييم مخصص
 dviros/rat-via-telegram
أداة وصول عن بُعد لما بعد الاختراق لنظام ويندوز عبر تيليغرام
 leftp/backupcreds
تنفيذ بلغة C# لاستخراج بيانات الاعتماد من Windows Credential Manager
 ruthlezs/ie11_vbscript_exploit
مولد استغلال لـ CVE-2018-8174 و CVE-2019-0768 (RCE عبر تنفيذ VBScript في IE11)
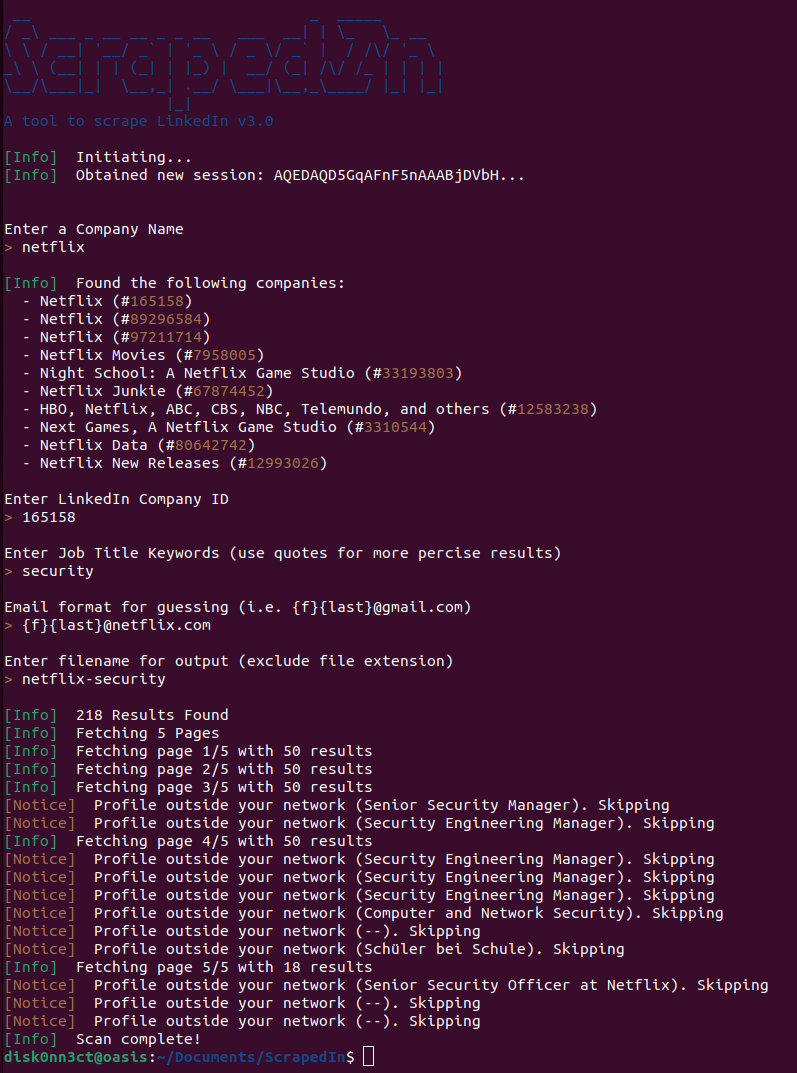 dchrastil/scrapedin
أداة لسحب بيانات LinkedIn بدون قيود API لأغراض الاستطلاع المعلوماتي
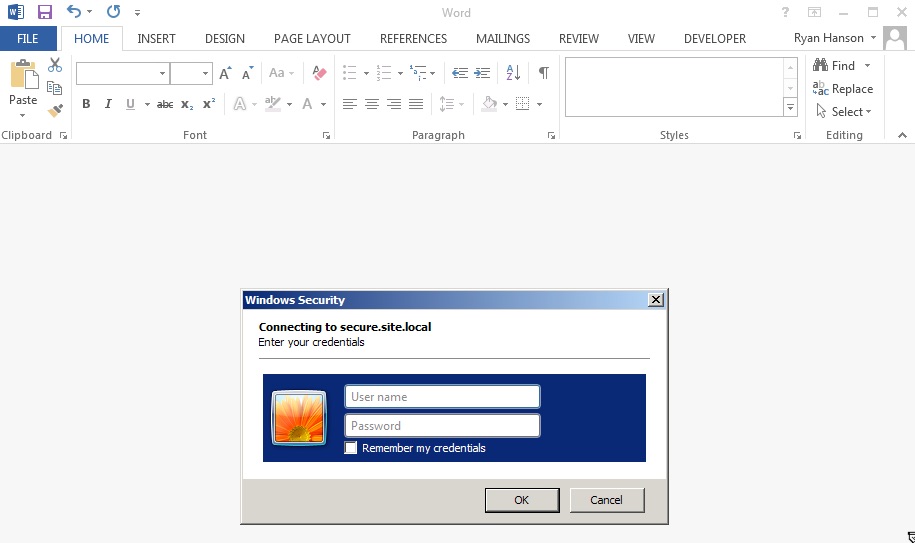 ryhanson/phishery
أداة جمع بيانات الاعتماد المدعومة بـ SSL و Basic Auth مع قاذف رابط قالب مستند Word
 mrd0x/evilselenium
يحول أداة Selenium إلى سلاح لأتمتة سرقة بيانات الاعتماد، وتفريغ ملفات تعريف الارتباط، واستخراج البريد الإلكتروني، واستخراج الملفات من متصفحات…
 antisnatchor/phishlulz
مجموعة أدوات حملة تصيد آلية تقوم بإنشاء مثيلات EC2 مخصصة من AWS مع دمج PhishingFrenzy و BeEF، بالإضافة إلى أدوات اكتشاف النطاقات الفرعية واستخراج…
 sensepost/impersonate
أداة انتحال رمز مميز لنظام ويندوز
 werdhaihai/atlasreaper
أداة سطر أوامر للاستطلاع وعمليات الكتابة المستهدفة على مثيلات Confluence و Jira.










