
 #1
أدوات لصياغة ومعالجة الكود منخفض المستوى الذي يتم تنفيذه بعد الاستغلال الناجح.
موصى به من Kitploit
 stong/cve-2020-15368
CVE-2020-15368، المعروف أيضًا باسم "كيفية استغلال برنامج تشغيل ضعيف"
 rashidkhanpathan/cve-2022-40471
استغلال RCE والبحث
 ivanitlearning/cve-2018-12613
استغلال معدّل مستقل تم نقله إلى Python 3
 bkreisel/cve-2022-41343
🐍 استغلال Python لـ CVE-2022-23935
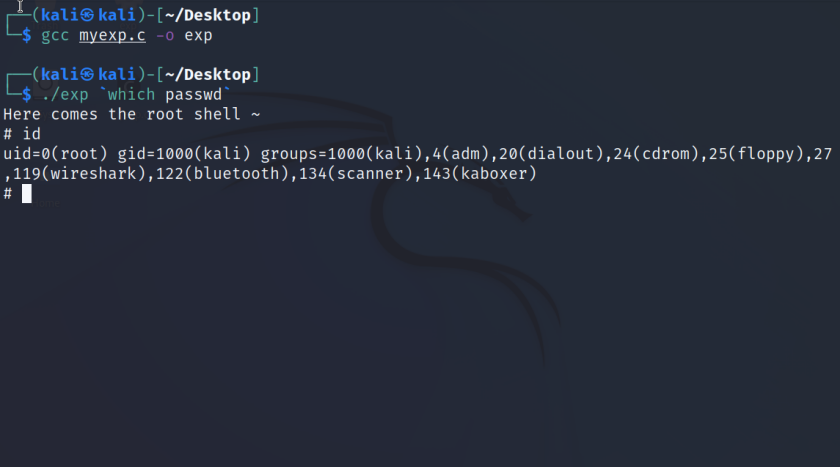 rabomen/dirty-pipe
استغلال CVE-2022-0847
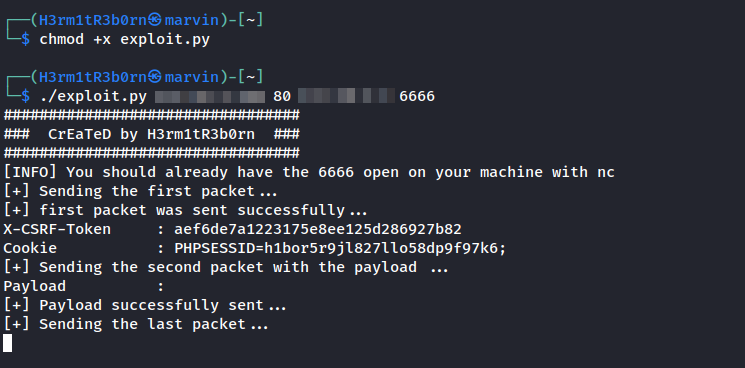 h3rm1tr3b0rn/cve-2020-8644-playsms-1.4
سكربت Python لاستغلال ثغرة في PlaySMS قبل الإصدار 1.4.3
 zaphoxx/zaphoxx-coldfusion
استغلال coldfusion استنادًا إلى https://cvedetails.com/cve/CVE-2009-2265/
 dgndrn/cve-2023-4590
برنامج استغلال تجريبي (Proof-of-Concept) لثغرة تجاوز سعة المخزن المؤقت لـ SEH (CVE-2023-4590) في محرر السداسي عشري Frhed الإصدار 1.6.0. يُنشئ ملف…
 mind2hex/cve-2023-38035-mobileiron-rce
سكربت لاستغلال CVE-2023-38035
 giovannipajeu1/cve-2024-23738
استغلال إثبات المفهوم لـ CVE-2024-23738 يستهدف Postman على macOS. يؤتمت اكتشاف الثغرات وحقن التعليمات البرمجية عبر إعدادات Electron لتحقيق وصول…
 svchostmm/cve-2024-25600-mass
استغلال جماعي لثغرة CVE-2024-25600، يقوم برفع القشرة الويب (webshells) إلى مواقع ووردبريس الضعيفة عبر قائمة من الأهداف.
 silent6trinity/looney-tuneables
CVE-2023-4911
 funnydog896/cve-2024-36401-woodpeckerplugin
CVE-2024-36401-GeoServer Property حقن تعبير RCE woodpecker-framework إضافة
 funixone/exploit-cve-2026-8832-
استغلال RCE آلي لـ WordPress WPCode Lite الإصدار 2.3.5. ينفّذ سلسلة استغلال من 6 خطوات عبر تجاوز XML-RPC مع 8 حمولات PHP مدمجة، بما في ذلك قشرة ويب…
 f01965/cve-2019-8014
PoC واستغلال لـ CVE-2019-8014 مع حمولة shellcode (calc/CMD) يتم تشغيلها عبر صورة BMP مصممة بشكل خاص. يتضمن تحليل binary exploitation.
 allu-mette/cve-2021-4034
PoC من CVE-2021-4034 (PwnKit) لأغراض التدريب الشخصي.
 maxpl0it/cve-2019-17026-exploit
استغلال لـ CVE-2019-17026. يقوم بتشغيل xcalc وتم اختباره على Ubuntu (x64).
 venglin/setcred
CVE-2026-45250: FreeBSD 14.4 setcred تجاوز المخزن المؤقت للنواة (LPE)








