
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
شيل كود — الصفحة 2 | Kitploit
الفئات

شيل كود

أدوات لصياغة ومعالجة الكود منخفض المستوى الذي يتم تنفيذه بعد الاستغلال الناجح.

موصى به من Kitploit

أفضل الأدوات

10 محدد
donut preview#1

donut

GitHubthewover/donut
4.7kمنذ سنة واحدة
sRDI preview#2

sRDI

GitHubmonoxgas/srdi
2.5kمنذ 4 سنوات
pe_to_shellcode preview#3

pe_to_shellcode

GitHubhasherezade/pe_to_shellcode
2.8kمنذ سنة واحدة
sgn preview#4

sgn

GitHubegebalci/sgn
2.0kمنذ 2 أشهر
unicorn preview#5

unicorn

GitHubtrustedsec/unicorn
3.9kمنذ 27 أيام
SysWhispers2 preview#6

SysWhispers2

GitHubjthuraisamy/syswhispers2
1.8kمنذ 4 سنوات
SysWhispers3 preview#7

SysWhispers3

GitHubklezvirus/syswhispers3
1.6kمنذ 2 سنوات
metasploit-framework preview#8

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 3 أيام
sliver preview#9

sliver

GitHubbishopfox/sliver
11.7kمنذ 5 أيام
merlin preview#10

merlin

GitHubne0nd0g/merlin
5.6kمنذ 4 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
859 نتائج
reverse-shell-generator preview

reverse-shell-generator

GitHub0dayctf/reverse-shell-generator

مولّد شل عكسية مستضافة مع الكثير من الوظائف. -- (رائع لـ CTFs)

payload-generationexploitationshellcode+6
4.0kمنذ 5 أشهر
Phantom-Evasion-Loader preview

Phantom-Evasion-Loader

GitHubjm00nj/phantom-evasion-loader

محرك حقن بتجميع x64 يستخدم SROP و Zero-Copy Injection لتجاوز مراقبي EDR/XDR والنواة. يقوم بتسليم حمولات مشفرة بـ XOR مع سطح كشف ضئيل.
exploit-frameworksshellcodepost-exploitation+6
110منذ 3 أشهر
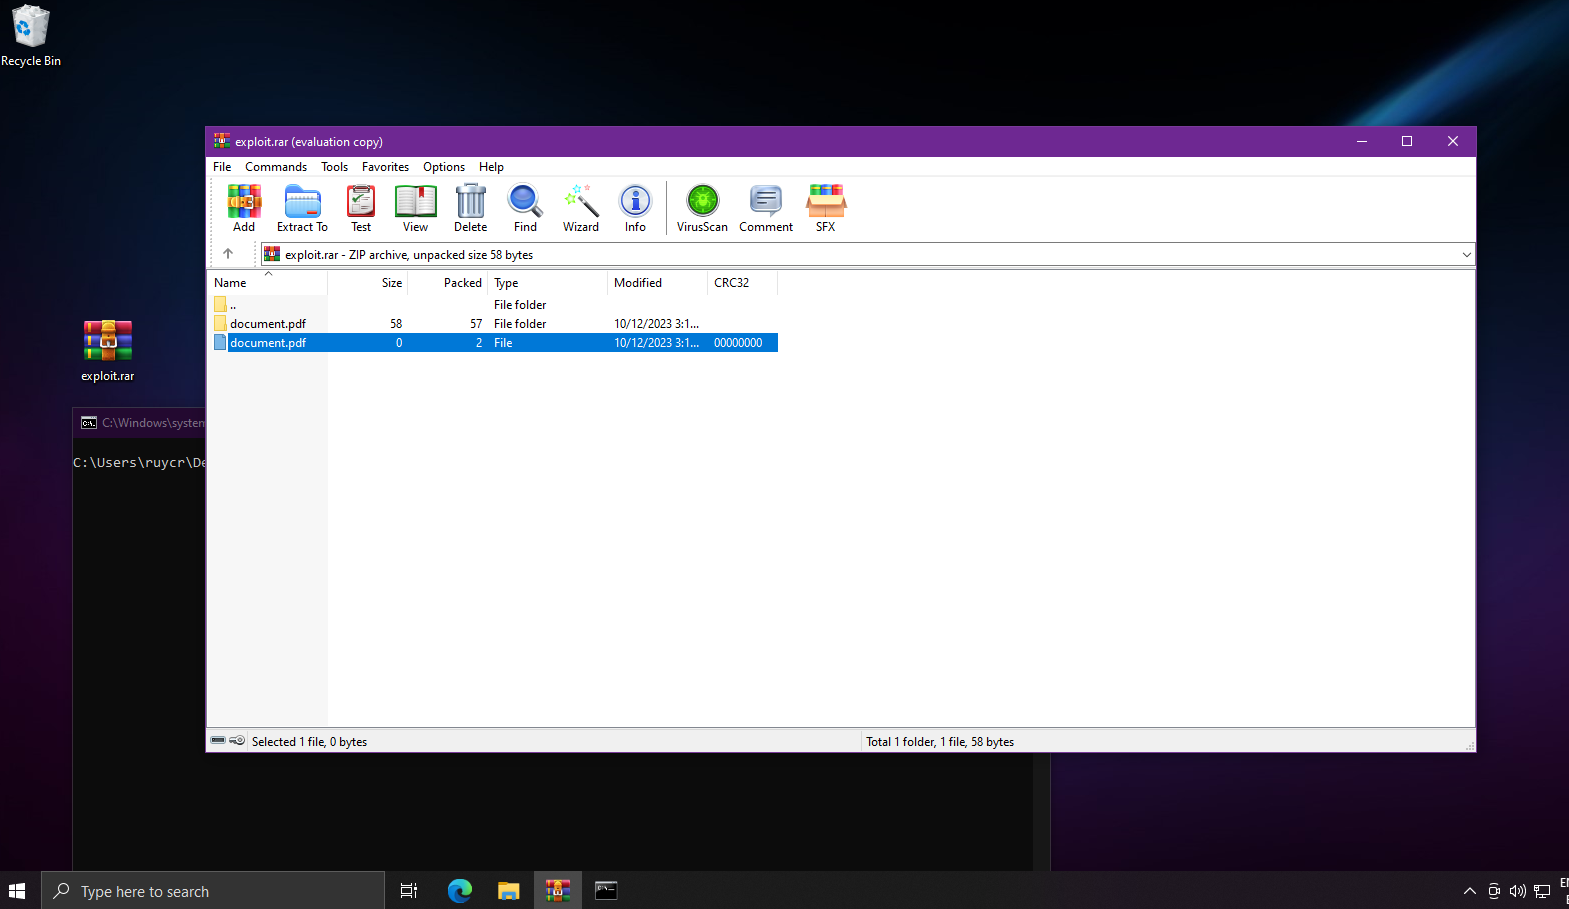
CVE-2023-38831 preview

CVE-2023-38831

GitHubruycr4ft/cve-2023-38831

استغلال لإثبات المفهوم لـ CVE-2023-38831 يستهدف الإصدارات الضعيفة، ويوفر شيل عكسي عبر استغلال تلقائي.

payload-generationvulnerability-analysisexploitation+3
1منذ 3 سنوات
SysWhispers3 preview

SysWhispers3

GitHubklezvirus/syswhispers3

SysWhispers on Steroids - التهرب من AV/EDR عبر استدعاءات النظام المباشرة.

defensive-toolspayload-generationexploitation+5
1.6kمنذ 2 سنوات
ctf-tools preview

ctf-tools

GitHubzardus/ctf-tools

بعض نصوص الإعداد لأدوات البحث الأمني.

exploitationreverse-engineeringshellcode+9
9.5kمنذ شهر واحد
Hollow preview

Hollow

GitHubchaelsoo/hollow

مولد محمّل شيلكود مع دعم لتقنيات حقن متعددة، مصمم لعمليات الفريق الأحمر.

encryption-decryption-toolspayload-generationexploitation+7
99منذ 3 أشهر
RawrXDA preview

RawrXDA

GitHubitsmehrawrxd/rawrxda

RawrXDA

exploit-frameworkscode-analysisreverse-engineering+7
6منذ 2 أشهر
Girsh preview

Girsh

GitHubnodauf/girsh

قم بإنشاء شل عكسية تفاعلية تلقائيًا لضحية لينكس أو ويندوز

payload-generationexploitationreverse-engineering+5
360منذ 3 سنوات
EternalBlueC preview

EternalBlueC

GitHubbhassani/eternalbluec

مجموعة EternalBlue المعاد بناؤها بلغة C/C++ والتي تتضمن: ثغرة MS17-010، كاشف ثغرة EternalBlue، كاشف DoublePulsar ورافع شيل كود و DLL لـ DoublePulsar
exploit-frameworksvulnerability-analysisexploitation+7
613منذ شهر واحد
Graffiti preview

Graffiti

GitHubekultek/graffiti

أداة لتوليد أوامر سطر واحد مبهمة للمساعدة في اختبار الاختراق

payload-generationshellcodepenetration-testing+1
180منذ 7 سنوات
NTDLL-reconstruction preview

NTDLL-reconstruction

GitHubsk4r4b/ntdll-reconstruction

تقنية تمزج بين إلغاء تعليق NTDLL ومتغيرات بوابة hellsgate

defensive-toolsids-ips-evasionreverse-engineering+6
13منذ 9 أيام
MSRKit preview

MSRKit

GitHubrurixis/msrkit

مفهوم استخدام سلسلة ROP مقترنة ببدائية WRMSR لاستدعاء دوال النواة وتعيين برامج تشغيل غير موقّعة عبر BYOVD (AmdTools64.sys)

privilege-escalationexploitationreverse-engineering+5
67منذ 28 أيام
OffensiveRust preview

OffensiveRust

GitHubtrickster0/offensiverust

تسليح Rust لعمليات الفريق الأحمر.

privilege-escalationexploitationids-ips-evasion+9
3.0kمنذ 3 سنوات
shellnoob preview

shellnoob

GitHubreyammer/shellnoob

طقم أدوات لكتابة الشيلكود

exploitationreverse-engineeringscripting-automation+6
694منذ سنة واحدة
byvalver preview

byvalver

GitHubumpolungfish/byvalver

يأخذ البايتات الضارة في الشيل كود ويُبعدها، معيدًا شيل كود نظيفًا مع الحفاظ على وظائفه
exploitationshellcodemalware-analysis+6
63منذ 7 أشهر
CVE-2026-43284-Dirty-Frag preview

CVE-2026-43284-Dirty-Frag

GitHubt1ckprivate/cve-2026-43284-dirty-frag

استغلال مُجمّع مسبقًا لـ CVE-2026-43284 (Dirty Frag) مع دعم متعدد البنى (x86_64, i386, aarch64, armv7, riscv64, ppc64le, s390x). يتضمن خيارات البناء…

payload-generationvulnerability-analysisexploitation+2
منذ 4 أشهر
dropengine preview

dropengine

GitHubs0lst1c3/dropengine

يوفر DropEngine إطارًا مرنًا لإنشاء أدوات تشغيل shellcode، مما يسمح للمشغلين باختيار من مجموعة من المكونات ودمجها لإنشاء أحمال ضارة عالية التعقيد في…

defensive-toolspenetration-testing-frameworksexploit-frameworks+5
212منذ 5 سنوات
Project-Onyx preview

Project-Onyx

GitHubx-3306/project-onyx

التهرب المتقدم من أنظمة EDR عبر انتحال قياسات الذكاء الاصطناعي عن بُعد وعزل WASM. مشروع Onyx هو خط أنابيب إثبات مفهوم (PoC) لفريق أحمر (Red Team)،…


reverse-engineeringshellcodesteganography+6
115منذ شهر واحد
السابق123…48التالي







