
 #1
أطر توليد شيفرة القشرة والتشفير والتشويش والاختبار.
موصى به من Kitploit
 that-guy-steve/cve-2022-28368-handler
يحتوي هذا المستودع على سكربت بلغة بايثون سيتعامل مع معظم ثغرة استغلال الخطوط المخزنة مؤقتًا في dompdf (CVE-2022-28368)، كل ما عليك فعله هو إنشاء…
 carsonshaffer/cve-2020-7384
نص برمجي لاستغلال Bash لـ CVE-2020-7384، وهي ثغرة تنفيذ التعليمات البرمجية عن بعد في Apache NiFi، مع تحسينات في سهولة الاستخدام وجودة الحياة.
 andrewtrube/cve-2014-7205
Bassmaster Plugin NodeJS RCE
 havocframework/havoc
إطار عمل Havoc
 veil-framework/veil
Veil 3.1.X (تحقق من معلومات الإصدار في Veil وقت التشغيل)
 veil-framework/veil-evasion
لم يعد Veil Evasion مدعومًا، استخدم Veil 3.0!
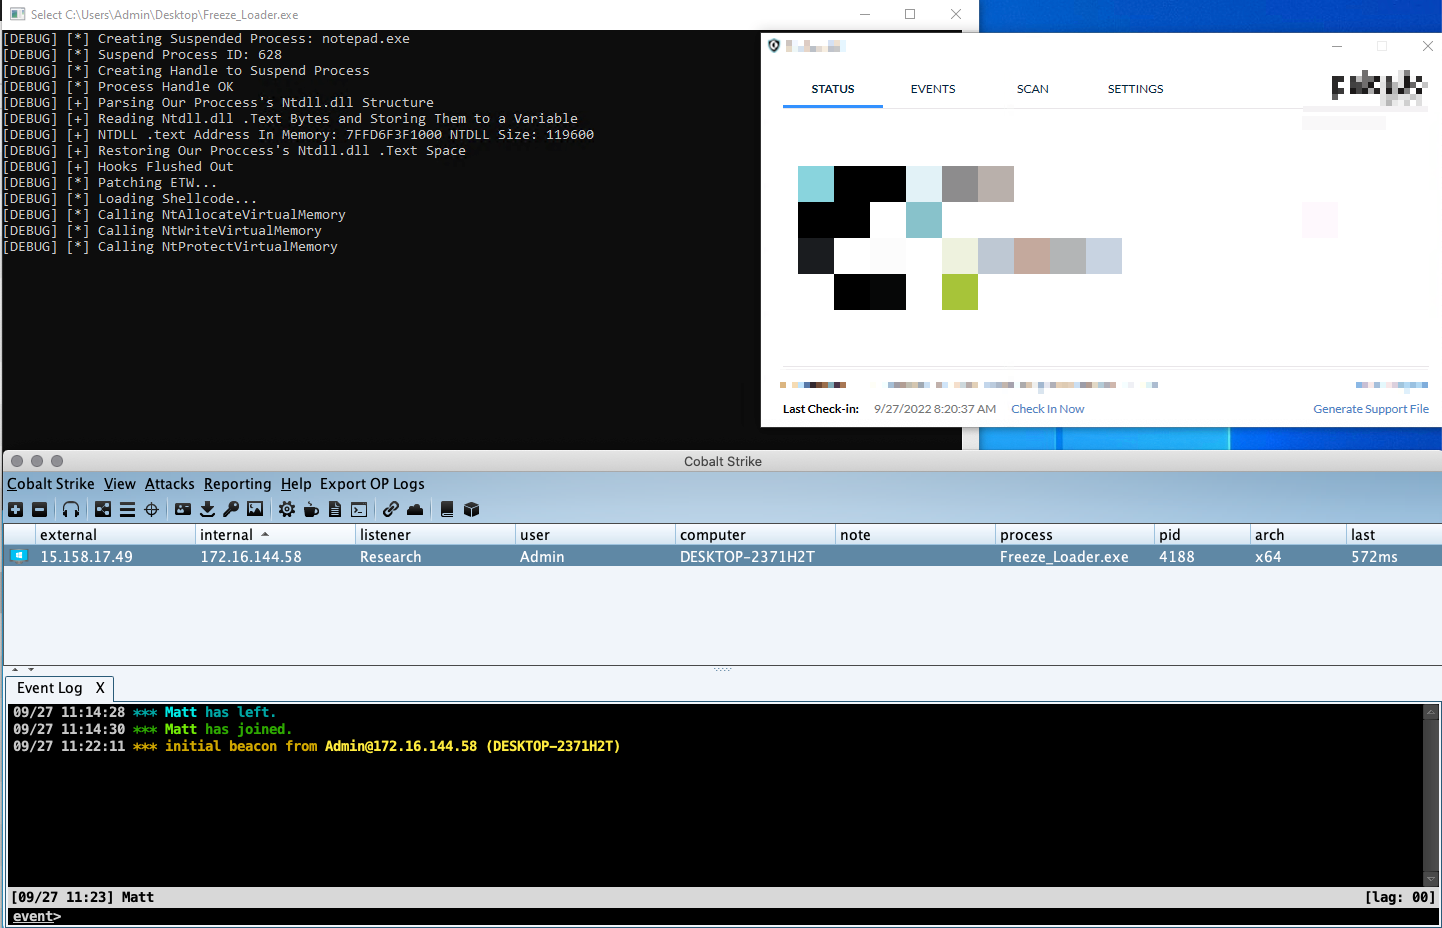 optiv/freeze
Freeze هي مجموعة أدوات حمولة (Payload) لتجاوز أنظمة EDR عبر العمليات المعلّقة واستدعاءات النظام المباشرة وطرق التنفيذ البديلة.
 oddcod3/phantom-evasion
أداة تفادي برامج مكافحة الفيروسات المكتوبة بلغة بايثون
 optiv/mangle
Mangle هي أداة تعمل على التلاعب بجوانب من الملفات التنفيذية المترجمة (.exe أو DLL) لتجنب اكتشافها من قبل أنظمة EDR.
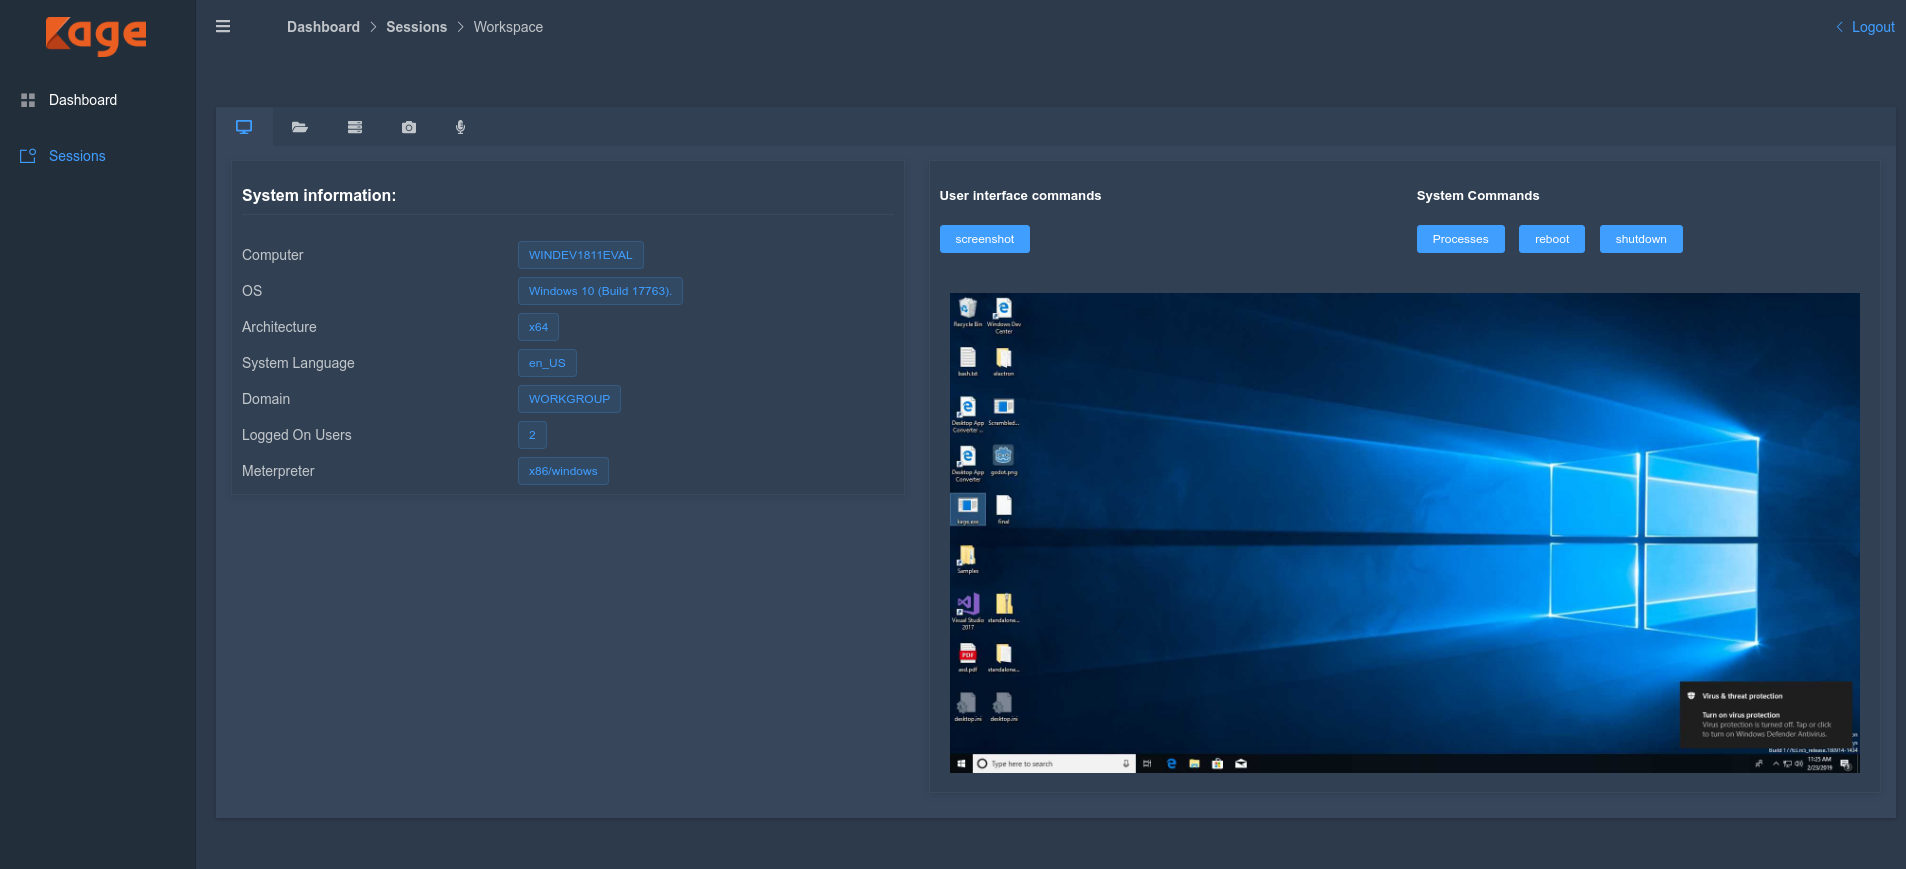 zerx0r/kage
Kage هي واجهة مستخدم رسومية لـ Metasploit و Meterpreter و Session Handler.
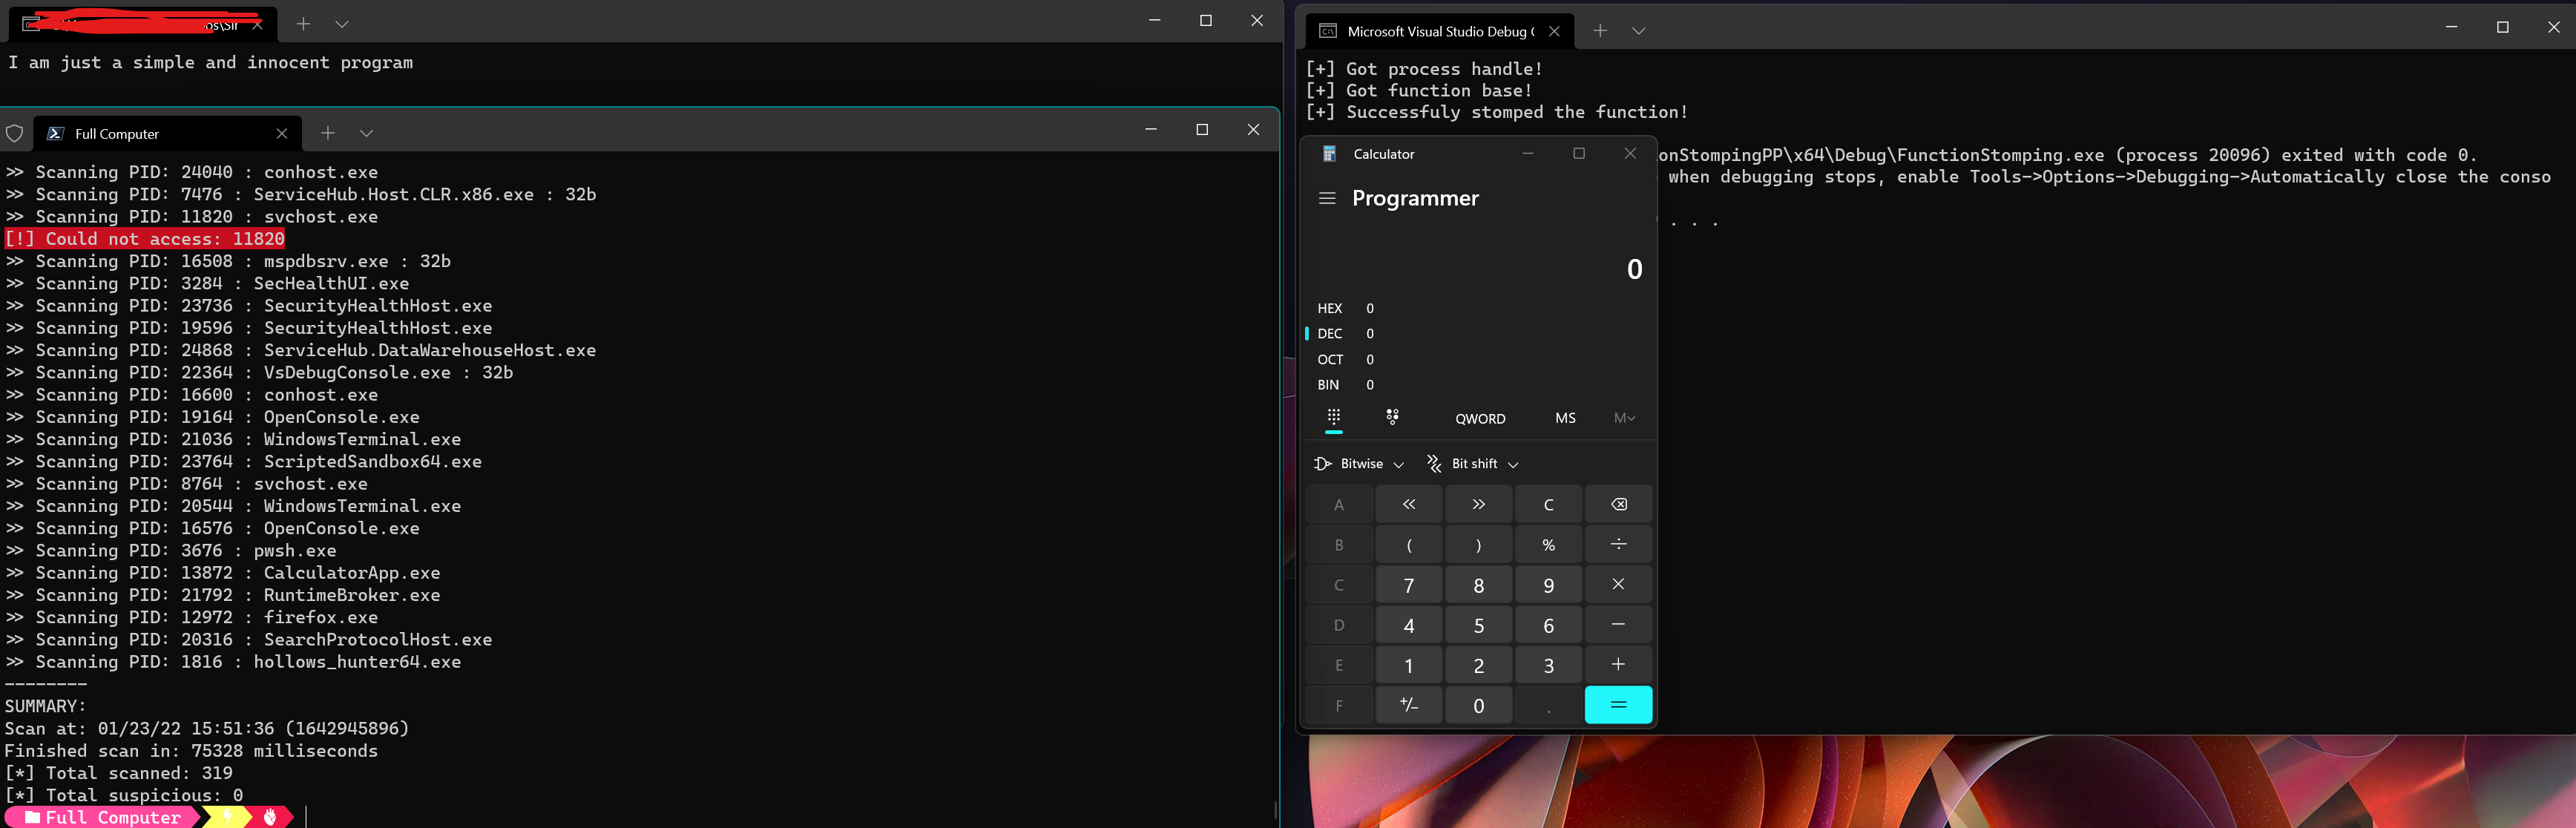 idov31/functionstomping
تقنية حقن الشيلكود. مقدمة كملف رأس C++، أو برنامج Rust مستقل، أو مكتبة.
 egebalci/hercules
HERCULES هو مولّد حمولات (Payload) خاص يمكنه تجاوز برامج مكافحة الفيروسات.
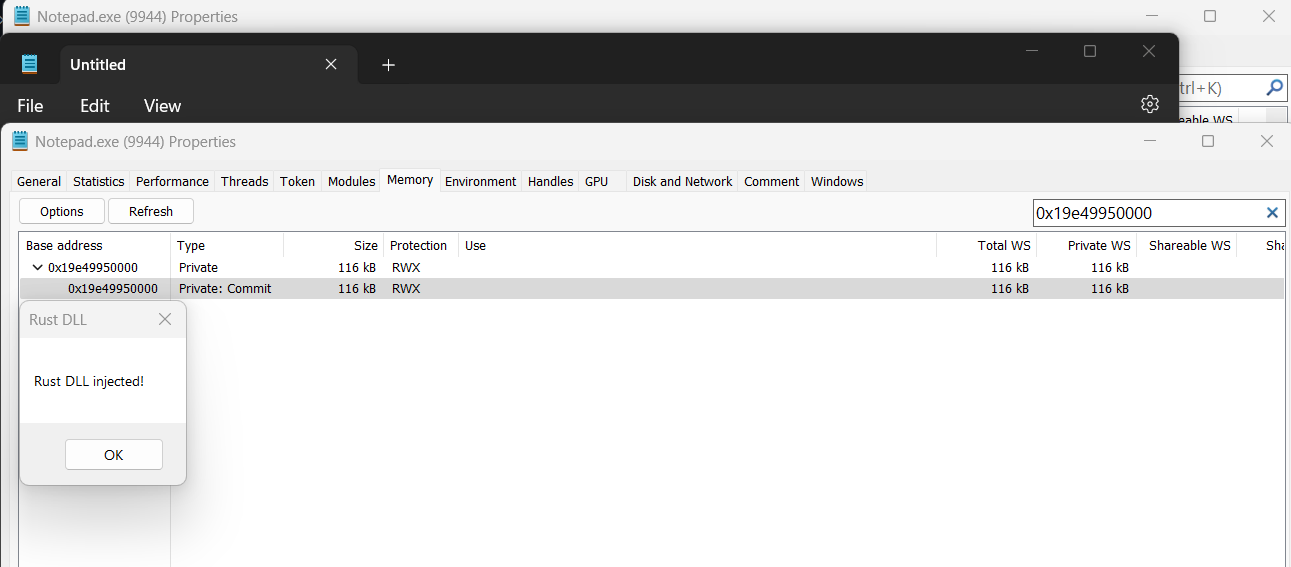 memn0ps/venom-rs
Rusty Injection - حقن DLL الانعكاسي للـ Shellcode (sRDI) باستخدام Rust (الاسم الرمزي: Venom)
 egebalci/egesploit
EGESPLOIT هي مكتبة بلغة golang لتطوير البرمجيات الخبيثة
 getrektboy724/meterpwrshell
أداة آلية تولد أفضل حمولة Meterpreter Powershell
 octetsplicer/lazypariah
أداة لتوليد حمولات الصدفة العكسية أثناء الطيران.
 damariion/cve-2015-8522.rce
استغلال لثغرة CVE-2015-8522 يستهدف Tivoli FastBack Server مع تجاوز سعة المخزن المؤقت المستند إلى المكدس، وتجاوز ASLR/DEP، وإنشاء شل عكسي آلي عبر…








