
 #1
أدوات لتقييم وتأمين أنظمة التحكم الإشرافي وجمع البيانات (SCADA) وأنظمة التحكم الصناعي (ICS).
موصى به من Kitploit
 sadfud/exploits
استغلال POCs للويب والثنائيات في العالم الحقيقي ومسابقات CTF
 gainsec/cve-2017-16744-and-cve-2017-16748-tridium-niagara
إثبات المفهوم (PoC) لـ CVE: 2017-16744 و 2017-16748
 eyodav/cve-2025-34226
يعاني OpenPLC Runtime من ثغرة أمنية من نوع رفض الخدمة المستمر (DoS) في المسار /upload-program-action.
 kevinherron/stack-overflow-poc
إثبات المفهوم (PoC) لـ CVE-2018-12086 الذي يؤثر على العديد من مكدسات OPC UA
 tijldeneut/icssecurityscripts
سكربتات بايثون للتقييم الأمني لوحدات التحكم المنطقية القابلة للبرمجة (PLCs) الصناعية: المسح، والتعداد، والتحكم، واستغلال أجهزة Beckhoff وSiemens…
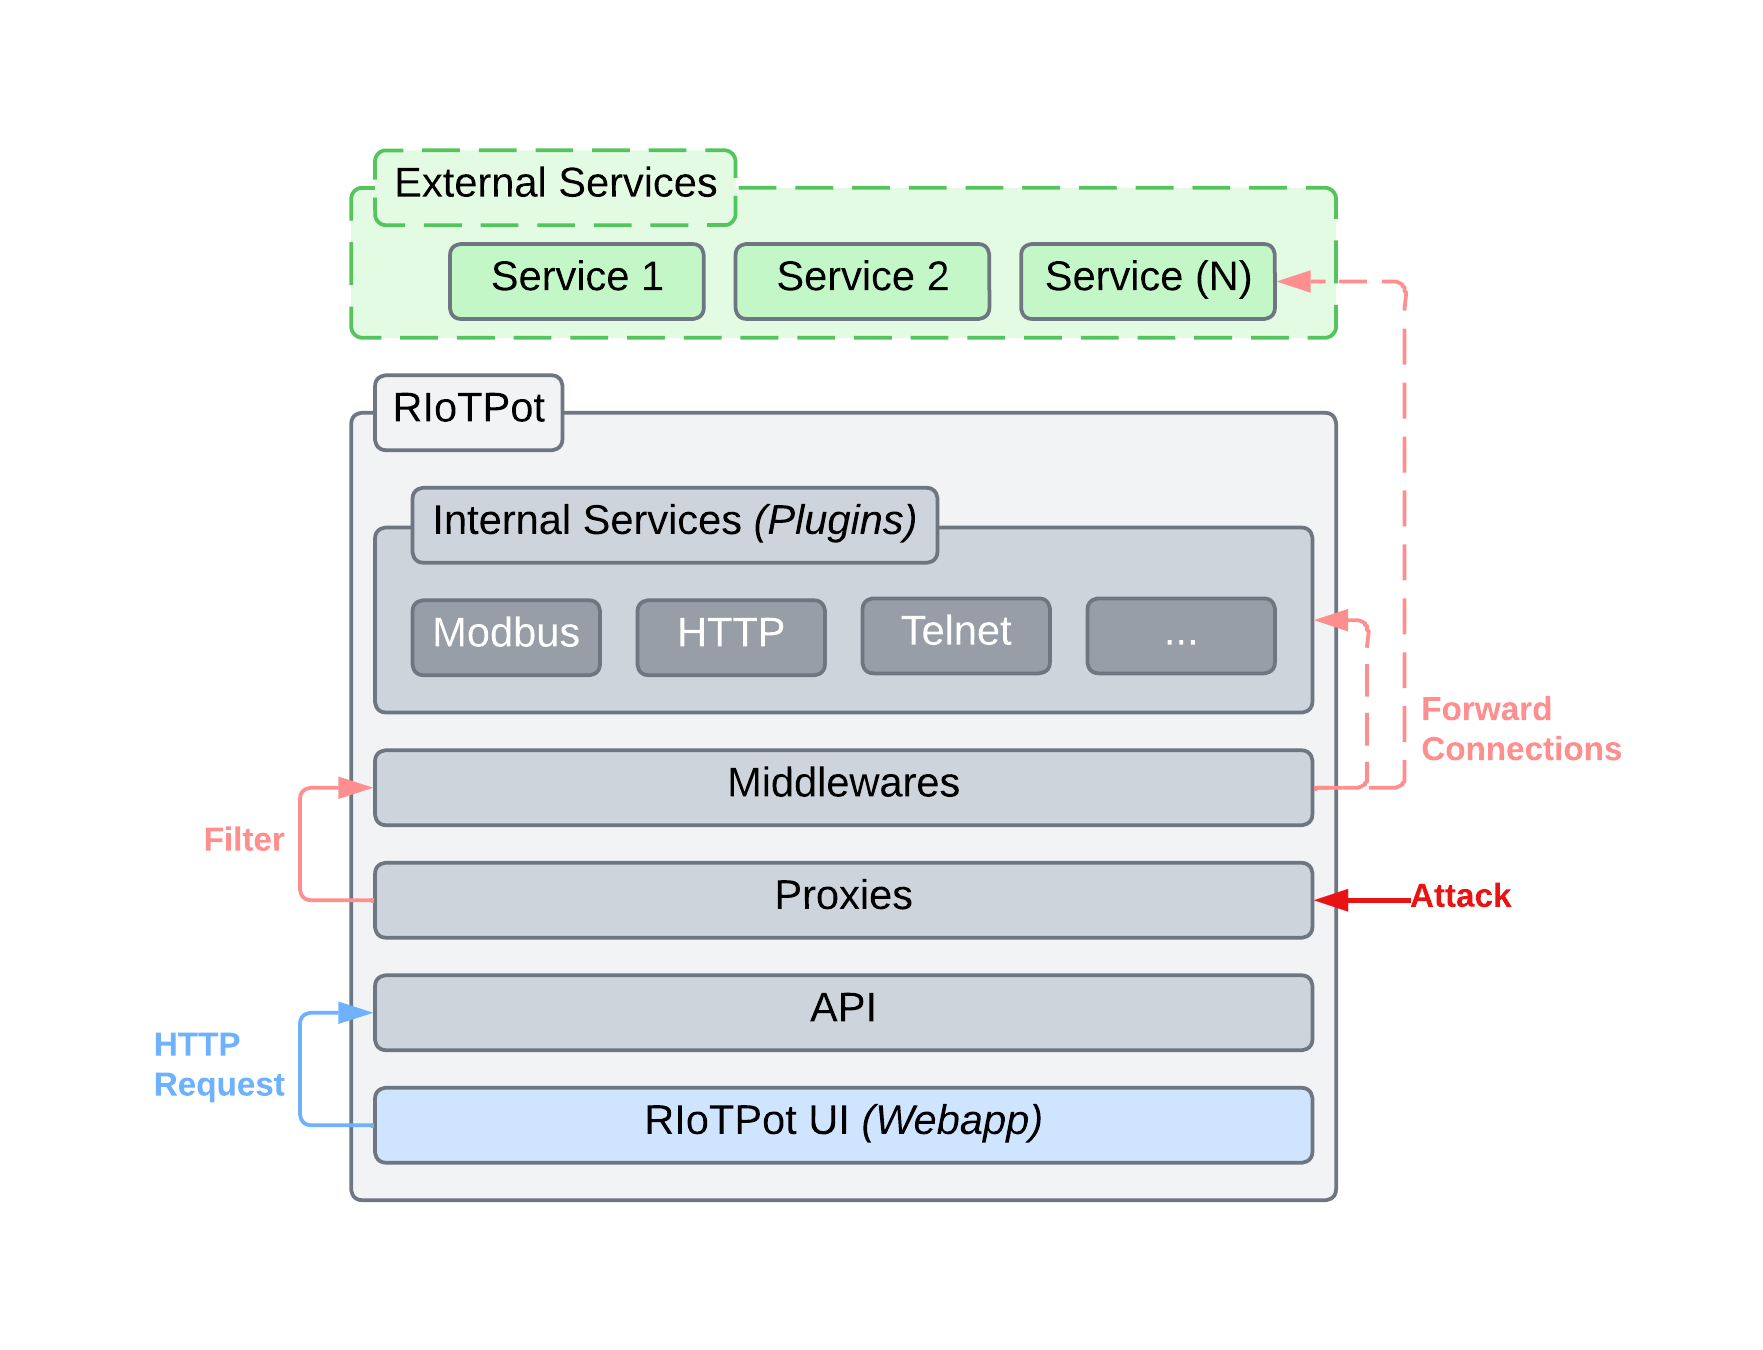 aau-network-security/riotpot
هونيبوت IoT والتكنولوجيا التشغيلية
 pentdebra/scadashutdowntool
أداة اختبار أمان SCADA
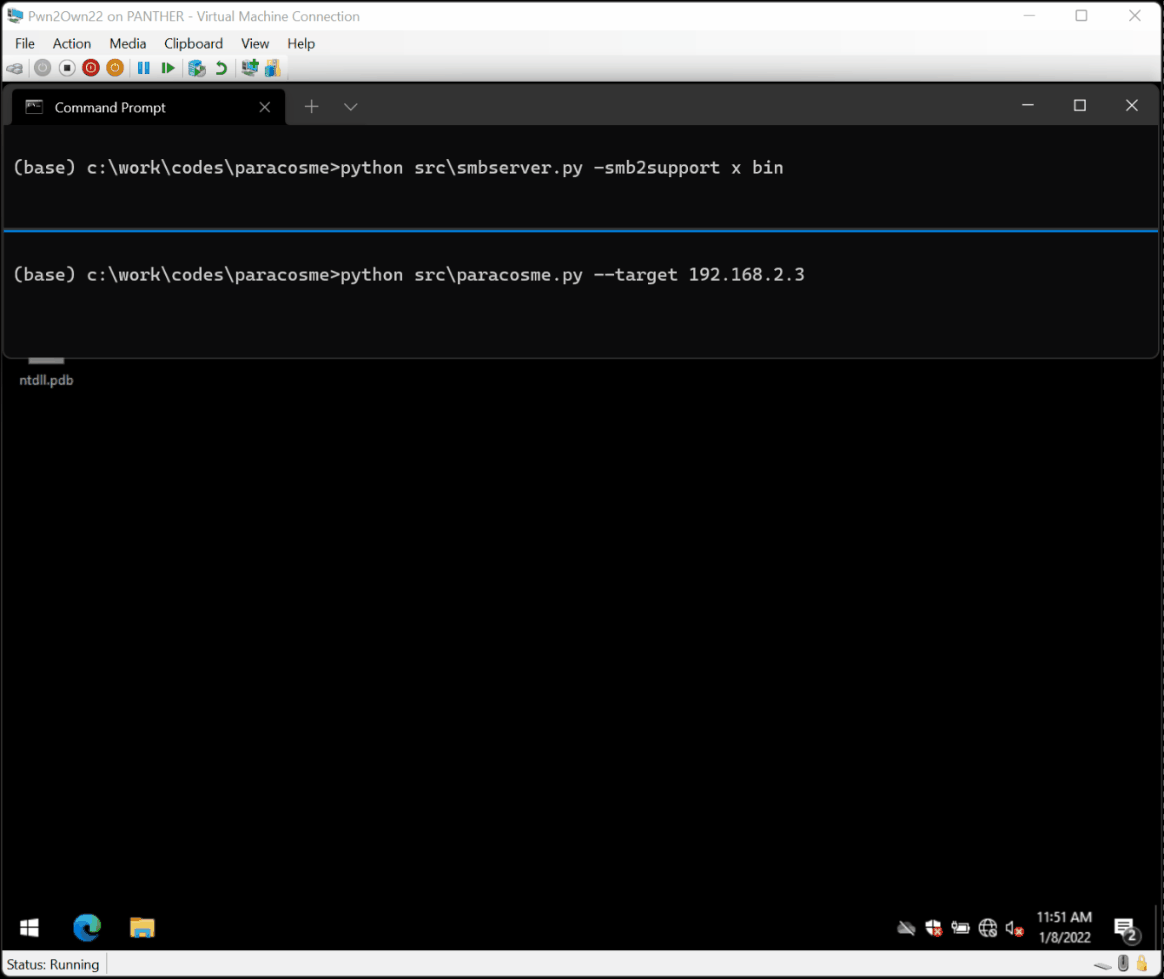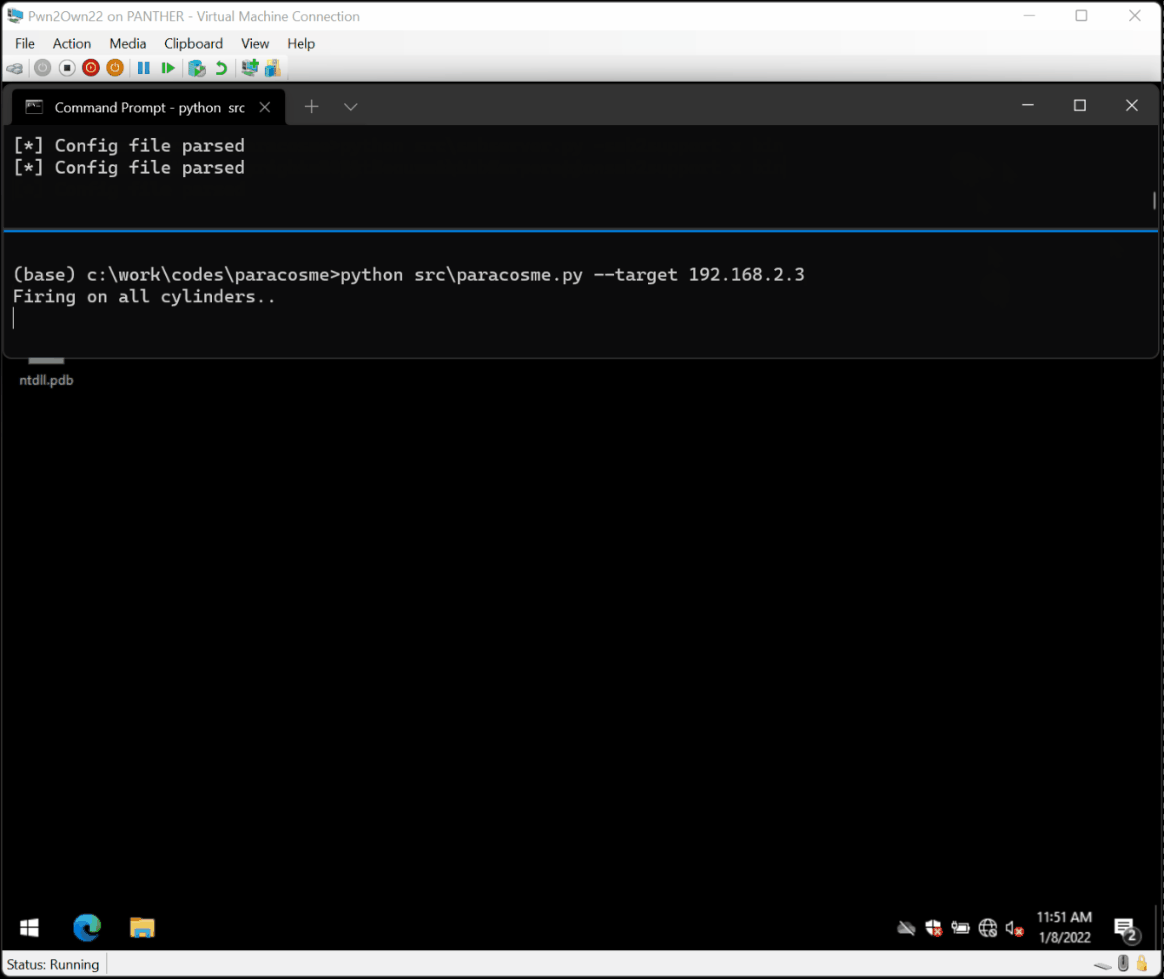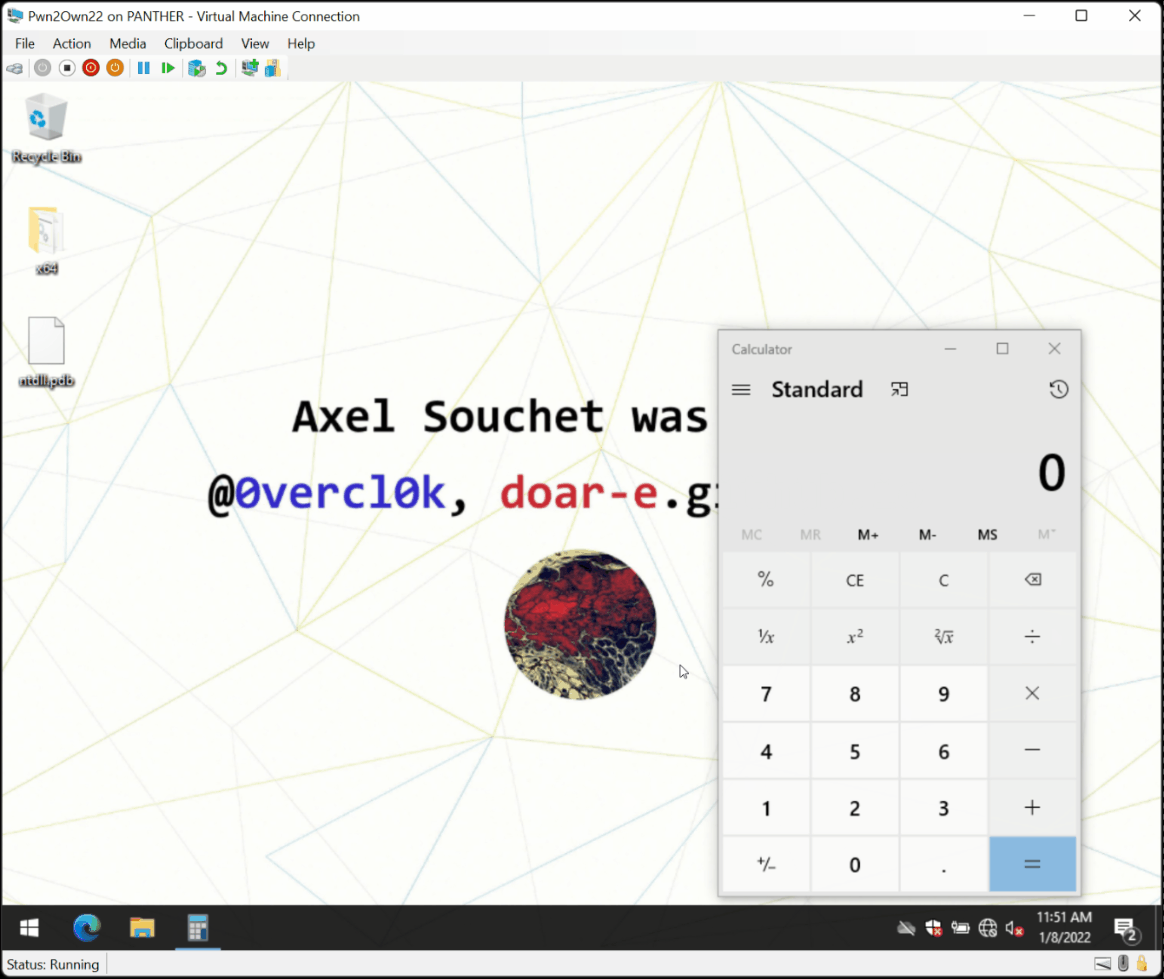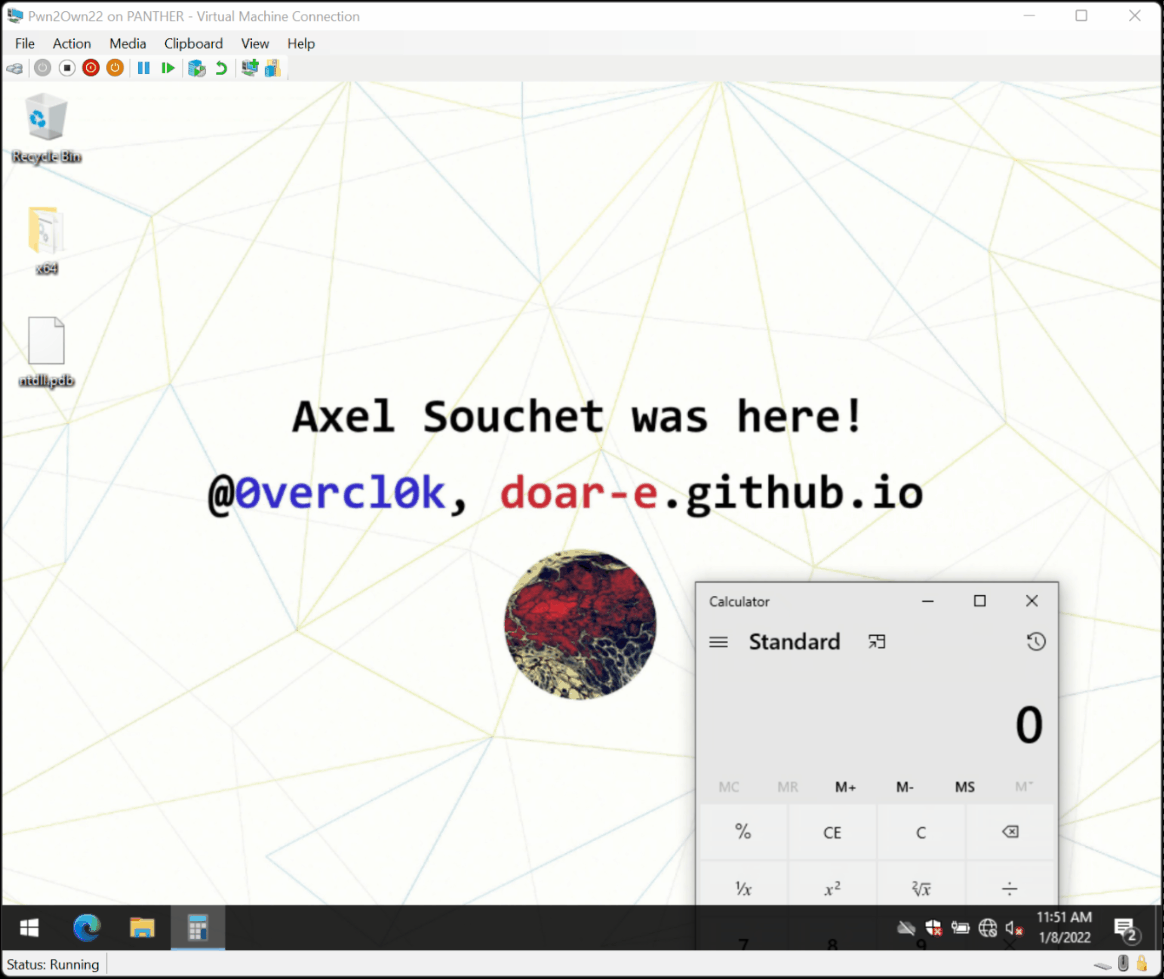 0vercl0k/paracosme
Paracosme هو استغلال عن بُعد لفساد الذاكرة بدون أي نقرة (zero-click) يخترق نظام ICONICS Genesis64، وقد تم عرضه بنجاح على المسرح خلال مسابقة Pwn2Own…
 corelight/ripple20
حزمة Zeek للكشف السلبي عن ثغرات "Ripple20" في مكدس TCP/IP الخاص بـ Treck.
 9lyph/cve-2022-29593
استغلال إثبات مفهوم لتجاوز المصادقة عبر إعادة تشغيل الالتقاط في مرحل Dingtian DT-R002، مما يسمح بالتحكم غير المصرح به في المرحلات عبر HTTP و Modbus…
 jensregel/advisories
يحتوي هذا المستودع على بعض الثغرات الأمنية التي تم اكتشافها والإبلاغ عنها أثناء تقييمات الثغرات الأمنية.
 mind2hex/cve-2021-31630-openplc-3-authenticated-rce
OpenPLC 3 WebServer تنفيذ تعليمات برمجية عن بُعد بعد المصادقة
 xf-secops/cve-2026-32662
استشارة تفصّل وجود كود تصحيح نشط في واجهة برمجة تطبيقات سحابة Gardyn Home Kit في بيئة الإنتاج، مما يكشف عن نقاط نهاية تطويرية وبيانات اعتماد مدمجة،…
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) هو إطار اختبار لتنفيذات بروتوكولات الصناعية والأجهزة.
 hev0x/cve-2021-26828_scadabr_rce
إثبات المفهوم لاستغلال الثغرة CVE-2021-26828 التي تمكن من تنفيذ الأوامر عن بُعد بعد التحقق على أنظمة ScadaBR SCADA عبر رفع ملفات JSP. يدعم أهداف…
 wallyschag/cve-2025-41656
يتضمن هذا المستودع الكود والملفات اللازمة لاختبار وتنفيذ PoC لـ CVE-2025-41656









