
 #1
أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.
موصى به من Kitploit

 416rehman/razer-lycosa-kernel-lpe-byovd-vulnerability-poc
ثغرتان في نواة النظام في Razer Lycosa.sys (CWE-125 كشف الذاكرة + CWE-121 تجاوز سعة المكدس) مرتبطتان لتصعيد الصلاحيات محليًا. مواد الإفصاح المنسّق، تم…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
تحليل هندسة عكسية متعمق لـ Lumma Stealer، وهو برنامج سرقة معلومات يستخدم تقنية تجويف العمليات (process hollowing)، واستدعاءات Native API، والاتصال…
 gmh5225/deobf-arxan-deob-c
برنامج بسيط بلغة C لإزالة التعتيم بسرعة من ملفات ويندوز القابلة للتنفيذ المحمية بـ Arxan.
 ea/xfg_analyzer
مكوّن إضافي لـ Binary Ninja يستخدم تجزئات XFG المُخمَّنة بالقوة الغاشمة لاستعادة نماذج الدوال الأولية الدقيقة.
 duality084/cve-2023-33381-mitrastar-gpt-2741gnac
استغلال إثبات المفهوم لحقن أوامر نظام التشغيل (CVE-2023-33381) في أجهزة توجيه MitraStar GPT-2741GNAC. يوضح تجاوز الصدفة المقيدة عبر وظيفة…
 losfuzzys/glacierctf2023_writeups
مجموعة منسقة من شروحات CTF لمسابقة GlacierCTF 2023 تغطي تحديات pwn وrev وweb وcrypto والعقود الذكية مع حلول وشروحات تعليمية.
 v-pun215/tourmaline
ملاحظات الهندسة العكسية، والمصدر بعد إزالة التشويش، ومؤشرات الاختراق، وقواعد YARA الخاصة ببرمجية Tourmaline ClickFix Python RAT، والتي تغطي نفق DNS…
 proteqtum/interactive-binary-structures
توثيق تفاعلي ومرجع بصري لتنسيقات الملفات الثنائية وترتيبات ذاكرة النظام.
 secforce/cve-2018-8941
D-Link DSL-3782 تنفيذ الأكواد (إثبات المفهوم)
 egorrsp/cve-2020-15368-asrdrv103-research
بحث هندسة عكسية لـ ASRock AsrDrv103.sys (CVE-2020-15368)، يغطي واجهة برنامج التشغيل، وبروتوكول الطلبات المشفّر، وأساسيات الوصول المميّز إلى العتاد.
 e-gleba/world_conqueror_4_ru
سلاسل نصية مترجمة للعبة World Conqueror 4 (RU)
 embee-research/icedid-file-decryptor
أداة فك تشفير ثابتة لبرمجية IcedID الخبيثة
 robertmotr/zirconium
خدعة داخلية للعبة قابلة للحقن عبر DLL لمود Plutonium BO2 zombies
 patois/winmagic_sd
تقرير فني حول واستغلال PoC لـ CVE-2020-11519 و CVE-2020-11520
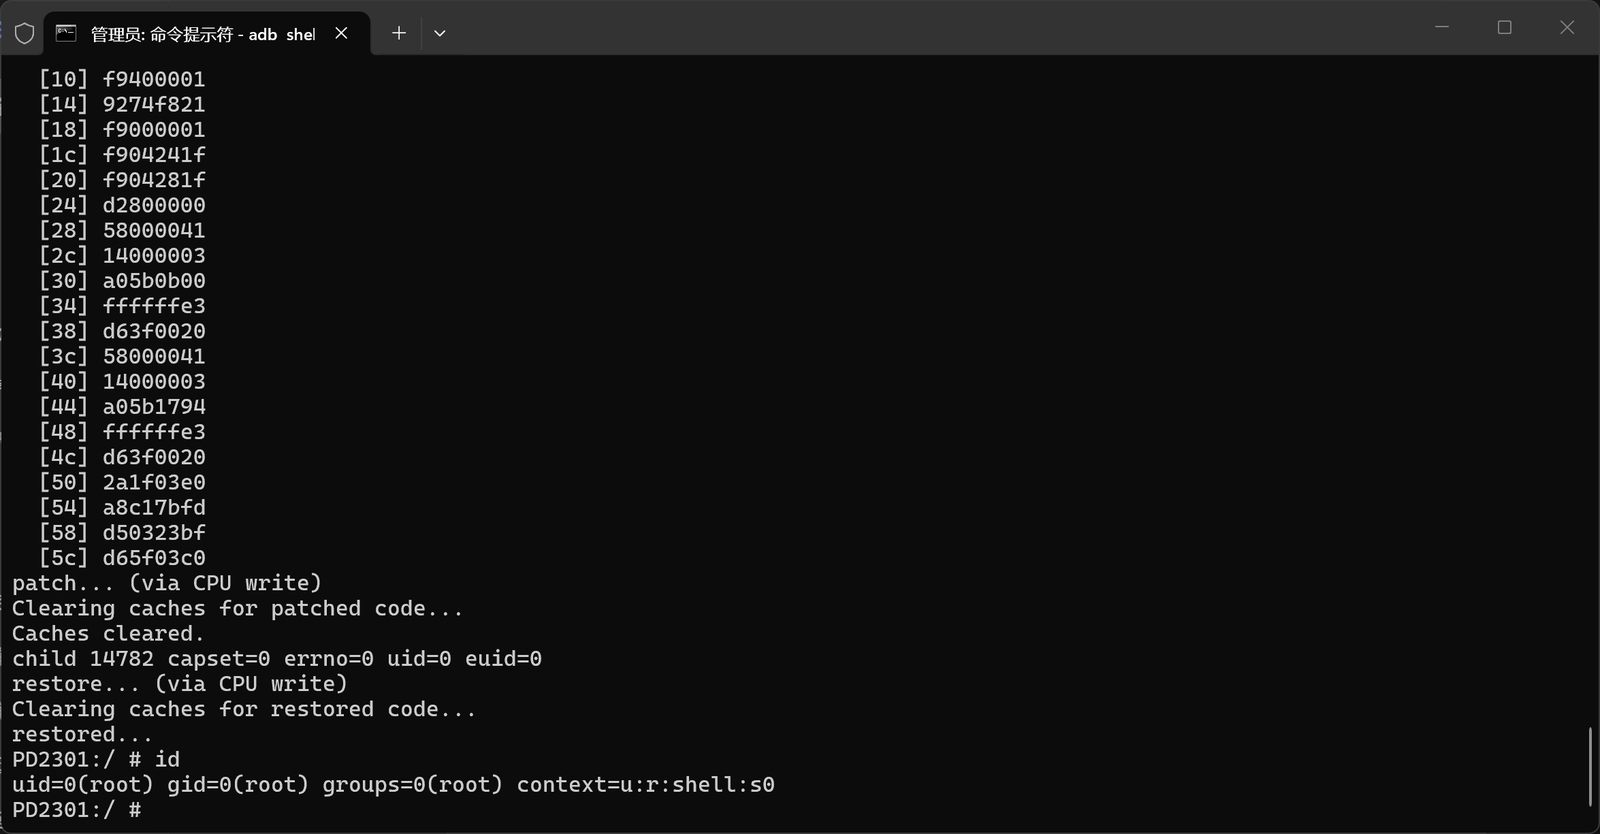 qingizi7/cve-2025-21479_iqooneo8
استغلال محلي لجذر النظام لثغرة CVE-2025-21479 (Adreno KGSL) على iQOO Neo8 (SM8475) - قراءة/كتابة الذاكرة الفعلية، تعطيل SELinux، وفتح قشرة جذر (root…
 bytev0rtex/cve-2026-65330
إثبات مفهوم لتجاوز مُنوِّع PAC الثابت في معالج setxattr الخاص بـ tmpfs على iOS 26.6، يُظهر إمكانية الوصول إلى مسار التوقيع القابل للاستغلال من مساحة…
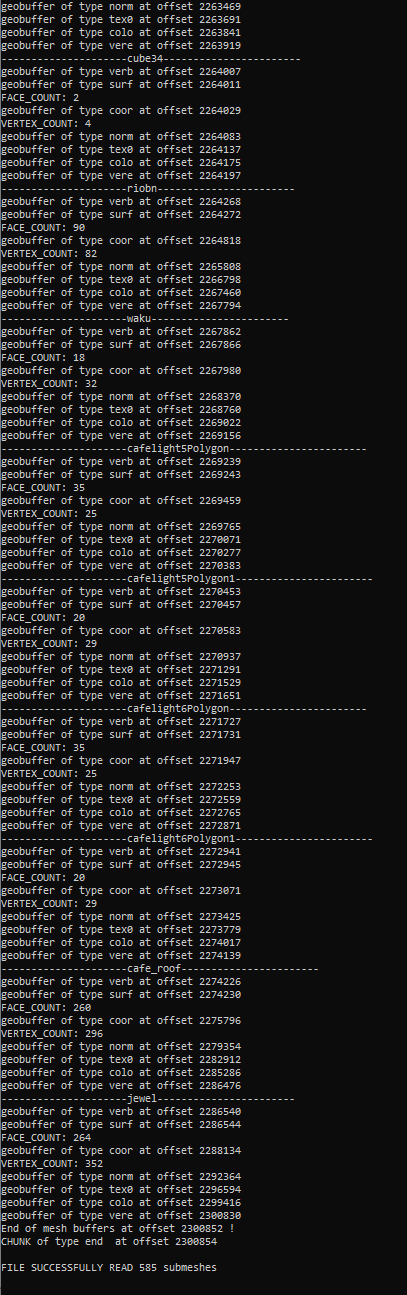 exifdev/prineo_re
هندسة عكسية للمحرك الذي يشغل ألعاب PriPara على أنظمة الأركيد.








