
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الهندسة العكسية — الصفحة 62 | Kitploit
الفئات

الهندسة العكسية

أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.

موصى به من Kitploit

أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 8س 53د
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 18س 11د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ 2 أيام
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 10س 35د
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 7 أيام
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4kمنذ 28 أيام
angr preview#7

angr

GitHubangr/angr
9.0kمنذ 10س 17د
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2kمنذ 8 أشهر
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9kمنذ يوم واحد
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7kمنذ 3 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1868 نتائج
NotEnough preview

NotEnough

GitHubcaoweiquan322/notenough

هذه الأداة تحسب رسم هوفمان القانوني الصعب لـ CVE-2023-4863.
memory-forensicsvulnerability-analysisexploitation+3
25منذ 2 سنوات
CVE-2026-36425 preview

CVE-2026-36425

GitHubredteamfortress/cve-2026-36425

CVE-2026-36425 OPSWAT AppRemover (ardrv.sys) إشعار حول ثغرة التحكم غير السليم في الوصول
privilege-escalationvulnerability-analysisexploitation+5
18منذ 3 أشهر
SnatchBox preview

SnatchBox

GitHubliji32/snatchbox

SnatchBox (CVE-2020-27935) هي ثغرة أمنية واستغلال للهروب من الصندوق الرمل (sandbox) تؤثر على نظام macOS حتى الإصدار 10.15.x

vulnerability-analysisexploitationreverse-engineering+2
32منذ 5 سنوات
IoT-Vulnerability-Research-Public preview

IoT-Vulnerability-Research-Public

GitHubbadchemical/iot-vulnerability-research-public

أبحاث أمنية مستقلة في IoT، وإفصاحات عن الثغرات، وPoCs تركّز على تحليل البرامج الثابتة، وواجهات الأجهزة، والعيوب التشفيرية.

embedded-systems-securityiot-securityvulnerability-analysis+8
17منذ 8 أيام
malware-research preview

malware-research

GitHubleandrofroes/malware-research

أشياء عامة لتحليل البرامج الضارة
reverse-engineeringmalware-analysisdigital-forensics+1
37منذ 2 سنوات
AndroidAuto preview

AndroidAuto

GitHubmretallack/androidauto

Open-source Android Auto phone-side implementation with protocol reverse engineering, TLS mutual authentication, H.264 video projection, touch input…

android-securitybluetooth-securityreverse-engineering+4
1منذ يوم واحد
Noctyra preview

Noctyra

GitHub0p4n1k/noctyra

إطار عمل لتحويل وإزالة التعتيم من كود بايثون يعتمد على AST
static-analysisstatic-code-analysiscode-analysis+3
17منذ 3 أشهر
binja_sensei preview

binja_sensei

GitHubnccgroup/binja_sensei

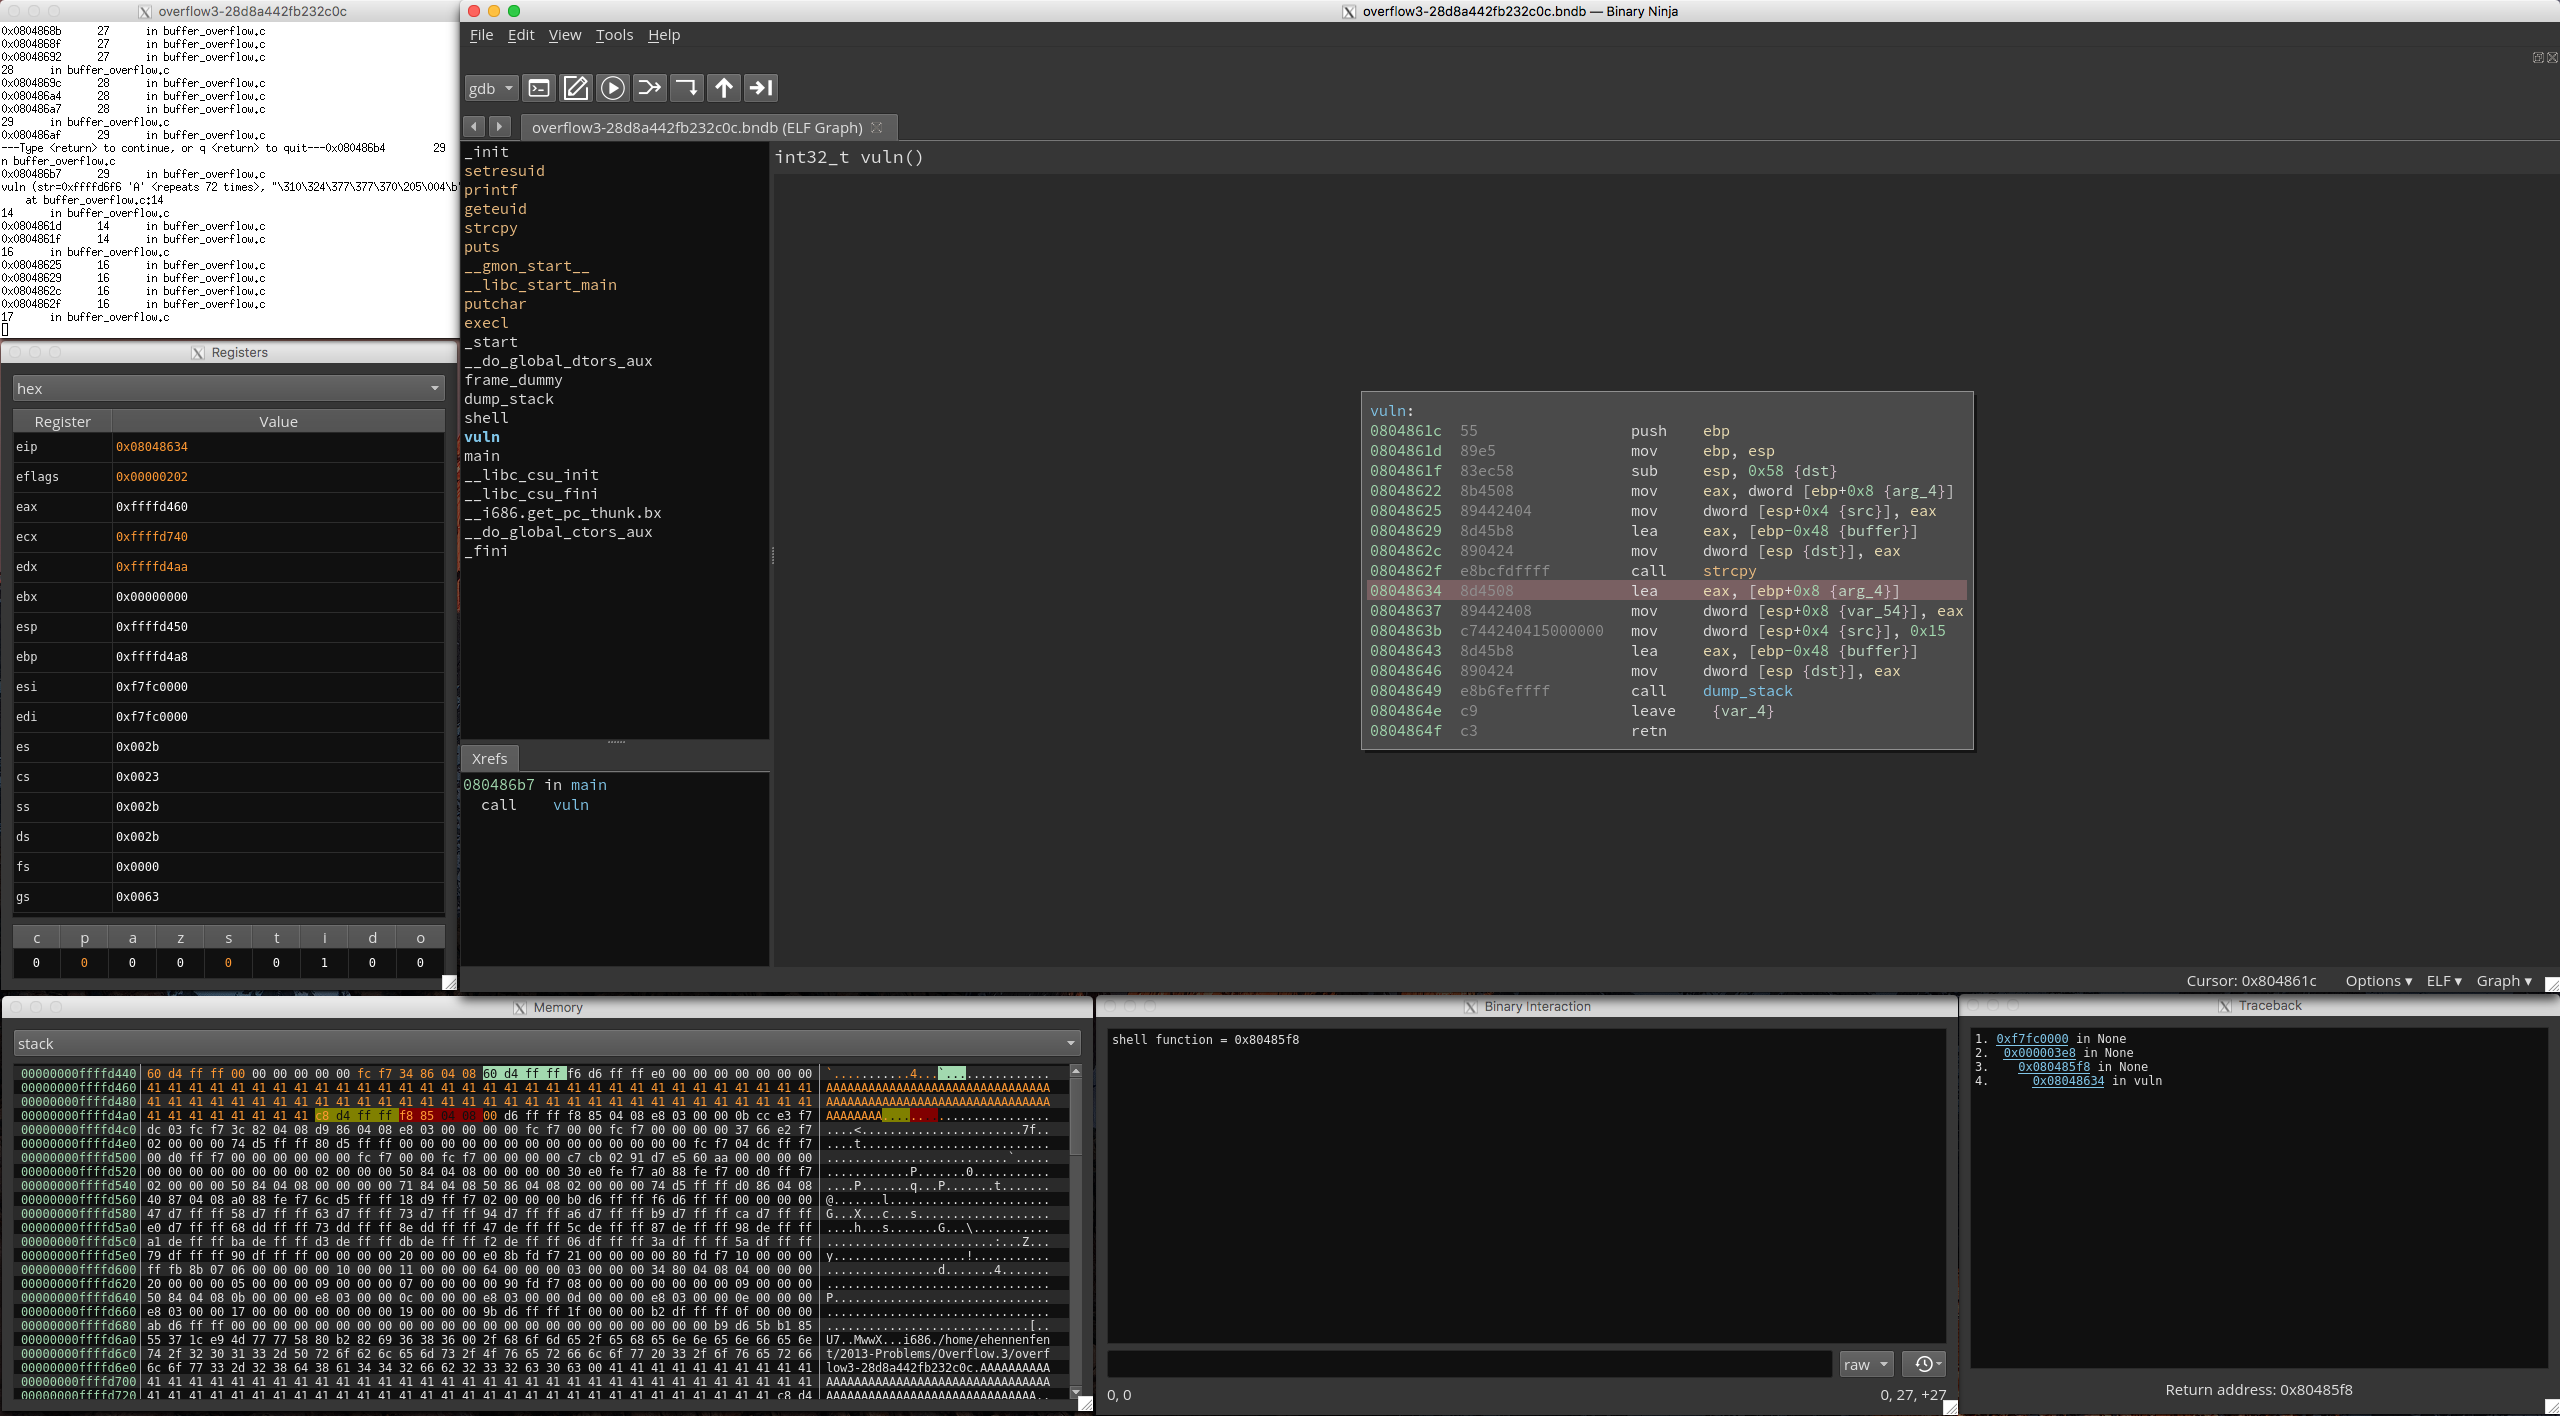
إضافة توفر موارد للمبتدئين لتعلّم الهندسة العكسية باستخدام Binary Ninja. تقوم بتثبيت العديد من الإضافات الأخرى تلقائيًا، وتوفر أمثلة تعرض ميزات هذه…

reverse-engineeringctfbinary-analysis+4
26منذ 9 سنوات
msmq_re preview

msmq_re

GitHubomair2084/msmq_re

استغلال إثبات المفهوم لثغرة MSMQ QueueJumper RCE، حيث يقوم بصياغة حزم غير صالحة لتحفيز تنفيذ تعليمات برمجية عن بُعد دون مصادقة عبر خدمة Message…
payload-generationvulnerability-analysisexploitation+3
24منذ 3 سنوات
gimphash preview

gimphash

GitHubnextronsystems/gimphash

حساب شبيه بـ Imphash على ملفات Golang الثنائية

hash-analysisreverse-engineeringmalware-analysis+1
50منذ 4 سنوات
HiveV5_file_decryptor preview

HiveV5_file_decryptor

GitHubreecdeep/hivev5_file_decryptor

خوارزمية فك تشفير ملفات Hive v5

encryption-decryption-toolsreverse-engineeringdata-recovery+2
34منذ 3 سنوات
mhf preview

mhf

GitHubstuxctf/mhf

إطار عمل المساعد المحمول (mhf) هو أداة تعمل على أتمتة عملية تحديد الإطار/التقنية المستخدمة في إنشاء تطبيق محمول. بالإضافة إلى ذلك، تساعد في العثور…

android-securitystatic-analysisios-security+5
28منذ 10 أشهر
MSDIA-x64 preview

MSDIA-x64

GitHubmalwaretech/msdia-x64

تمكين دعم Microsoft PDB في Ghidra دون تثبيت Visual Studio
static-analysisreverse-engineeringdebuggers+3
37منذ 7 سنوات
IcedID preview

IcedID

GitHubpr0xylife/icedid

وثائق وقطع أثرية للتحليل خاصة بحصان طروادة مصرفي معروف، تمكّن من أبحاث البرمجيات الخبيثة والهندسة العكسية وكشف التهديدات من خلال مؤشرات منسقة وتقارير…
reverse-engineeringmalware-analysisthreat-intelligence
31منذ 2 سنوات
IntelTXE-PoC preview

IntelTXE-PoC

GitHubxenokovah/inteltxe-poc

إثبات المفهوم لـ Intel Management Engine JTAG - تعليمات 2022
embedded-systems-securitypayload-generationexploitation+5
32منذ 4 سنوات
binja_dynamics preview

binja_dynamics

GitHubnccgroup/binja_dynamics

واجهة أمامية مبنية بـ PyQt5 للمكوّن الإضافي binjatron الخاص بـ Binary Ninja، تتضمن ميزات تظليل تهدف إلى تسهيل تعلّم الهندسة العكسية للمبتدئين.

dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
25منذ 9 سنوات
ghidra-llm-pipeline preview

ghidra-llm-pipeline

GitHubhappytotoro116/ghidra-llm-pipeline

استخراج وتصنيف حتمي عبر PyGhidra، وخط أنابيب خلفية مترجم بنموذج لغوي محلي لإعادة التنفيذ بلغة C.
static-analysiscode-analysisreverse-engineering+5
11منذ 18 أيام
call_map preview

call_map

GitHubnccgroup/call_map

التطوير الحالي لـ Call Map يتم على https://github.com/ajylee/call_map. Call Map هي أداة للتنقل في مخططات استدعاءات Python.


static-code-analysisvulnerability-analysiscode-analysis+1
29منذ 9 سنوات
السابق1…616263…100التالي







