
 #1
أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.
موصى به من Kitploit
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
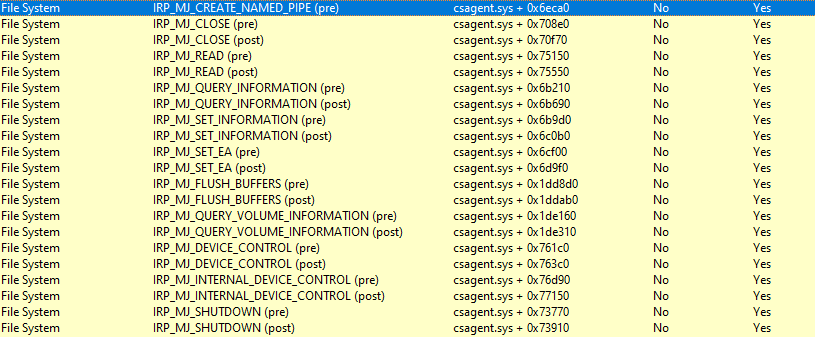 mr-un1k0d3r/edrs
أداة للفريق الأحمر للتهرب من حلول EDR: تحل معرّفات استدعاءات النظام (syscall IDs) ديناميكيًا، وتُصحح أكواد ntdll البديلة (stubs)، وتزيل خطافات IAT،…
 user1342/awesome-android-reverse-engineering
قائمة منسّقة بأدوات وموارد ودورات تدريبية رائعة للهندسة العكسية على أندرويد.
 mrexodia/titanhide
برنامج تشغيل نواة Windows يعترض دوال Nt* SSDT لإخفاء أدوات التصحيح والعمليات من فحوصات مكافحة التصحيح، مع إضافة x64dbg للتحليل الخفي.
 ainfosec/fissure
إطار عمل الترددات اللاسلكية والهندسة العكسية للجميع. تابع و★ لإظهار دعمك!
 googleprojectzero/jackalope
مُشوِّه ثنائي موجَّه بالتغطية لنظامي Windows وmacOS وLinux وAndroid
 secretsquirrel/the-backdoor-factory
تصحيح ثنائيات PE وELF وMach-O باستخدام الشيلكود — نسخة جديدة قيد التطوير، متاحة للداعمين فقط.
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - هي واجهة ويب قوية تساعدك على التلاعب بتطبيقات Android و iOS أثناء وقت التشغيل
 fabrimagic72/malware-samples
مجموعة من عينات البرامج الضارة التي تم التقاطها بواسطة عدة honeypots أديرها
 fkie-cad/fact_core
أداة تحليل ومقارنة البرامج الثابتة
 keystone-engine/keystone
إطار عمل مُجمِّع متعدد البنى المعمارية يحوّل شيفرة التجميع المصدرية إلى شيفرة آلة لمعماريات Arm وx86 وMIPS وPowerPC وRISC-V وغيرها، مع نواة خفيفة…
 fabiobaroni/awesome-exploit-development
قائمة منتقاة من الموارد (كتب، دروس، دورات، أدوات وتطبيقات هشّة) لتعلّم تطوير الاستغلالات
 marin-m/pbtk
مجموعة أدوات للهندسة العكسية والاختبار العشوائي للتطبيقات القائمة على Protobuf
 marin-m/vmlinux-to-elf
أداة لاستعادة ملف .ELF قابل للتحليل بالكامل من نواة خام، عبر استخراج جدول رموز النواة (kallsyms)
 bkerler/mtkclient
أداة فلاش وإصلاح Mediatek
 ionescu007/simplevisor
مراقب افتراضي Intel VT-x بسيط لنظامي Windows وUEFI يقوم بمحاكاة مضيف حي لأغراض الفحص الداخلي، ويدعم الاختطاف الافتراضي الديناميكي وإلغاء الاختطاف…
 hasherezade/malware_training_vol1
مواد تدريب تحليل البرمجيات الخبيثة لنظام ويندوز (الجزء الأول)
 sashs/ropper
اعرض معلومات عن الملفات في صيغ مختلفة وابحث عن الأدوات (gadgets) لبناء سلاسل ROP لمعماريات مختلفة (x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64).…







